


Los fondos ilícitos obtenidos del hackeo de Atomic Wallet de $ 35 millones están en movimiento nuevamente, y, según se informa, Garantex, el exchange de criptomonedas con sede en Rusia sancionado, se convirtió en el último en entrar en contacto con la criptomoneda pirateada.
El 13 de junio, la empresa de cumplimiento y seguridad blockchain Elliptic actualizó la situación con respecto a los fondos robados de Atomic Wallet. Alega que el colectivo de hackers norcoreano, el Grupo Lazarus, que se cree que está detrás del ataque, ha utilizado el criptoexchange sancionado con sede en Rusia, Garantex, para lavar el botín.
En una publicación de Twitter, la empresa dijo que había habido un esfuerzo intercomunitario significativo y exitoso entre Elliptic y muchos socios de intercambio para congelar las criptomonedas robadas. Sin embargo, Lazarus ahora ha encontrado otros medios para intercambiar sus activos por Bitcoin (BTC).
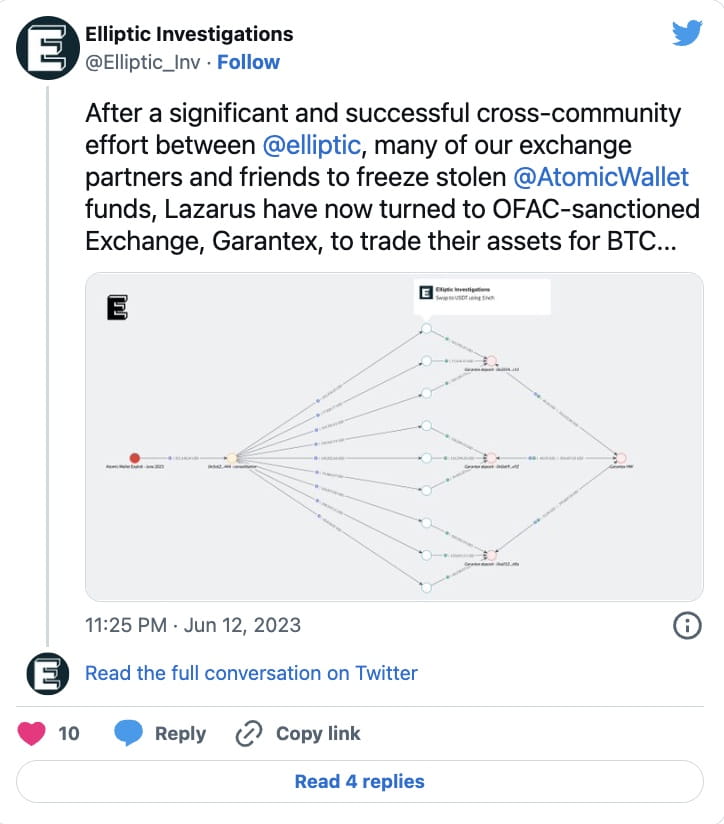
La Oficina de Control de Activos Extranjeros (OFAC) de EE. UU. sancionó a Garantex y al mercado ruso de la web oscura Hydra en abril de 2022.
Garantex se fundó a finales de 2019 y se registró originalmente en Estonia antes de trasladar la mayoría de sus operaciones a Moscú, señaló el Departamento del Tesoro en ese momento.
"El análisis de transacciones conocidas de Garantex muestra que más de 100 millones de dólares en transacciones están asociados con actores ilícitos y mercados de la red oscura", añadió.
A principios de este mes, Cointelegraph informó que las ganancias mal habidas se canalizaban a través del mezclador Sinbad.io, un servicio utilizado frecuentemente por el Grupo Lazarus.
Elliptic agregó que los fondos retirados de Garantex por los piratas informáticos continúan ocultos a través del mezclador Sinbad.io.
El Departamento del Tesoro también sancionó a Blender.io (la antigua versión de Sinbad.io) en mayo de 2022, advirtiendo que Corea del Norte estaba utilizando el servicio para “apoyar sus actividades cibernéticas maliciosas y el blanqueo de dinero de moneda virtual robada”.
El 3 de junio, varias cuentas de usuarios de Atomic Wallet se vieron comprometidas, lo que provocó pérdidas de hasta 35 millones de dólares en activos digitales.
Cinco días después, Atomic declaró que había contratado a la empresa de análisis y seguridad blockchain Chainalysis como principal investigadora de incidentes. Cointelegraph contactó a Chainalysis para obtener una actualización sobre la investigación, pero un portavoz dijo que no podían comentar sobre el caso de Atomic Wallet.
El notorio colectivo de hackers de Corea del Norte ha sido vinculado a varios exploits criptográficos importantes en el último año, incluido el hackeo de Harmony Bridge y el hackeo de Ronin Bridge.