


Autor original: Vitalik Buterin
Traductor: Odaily Planet Daily Azuma
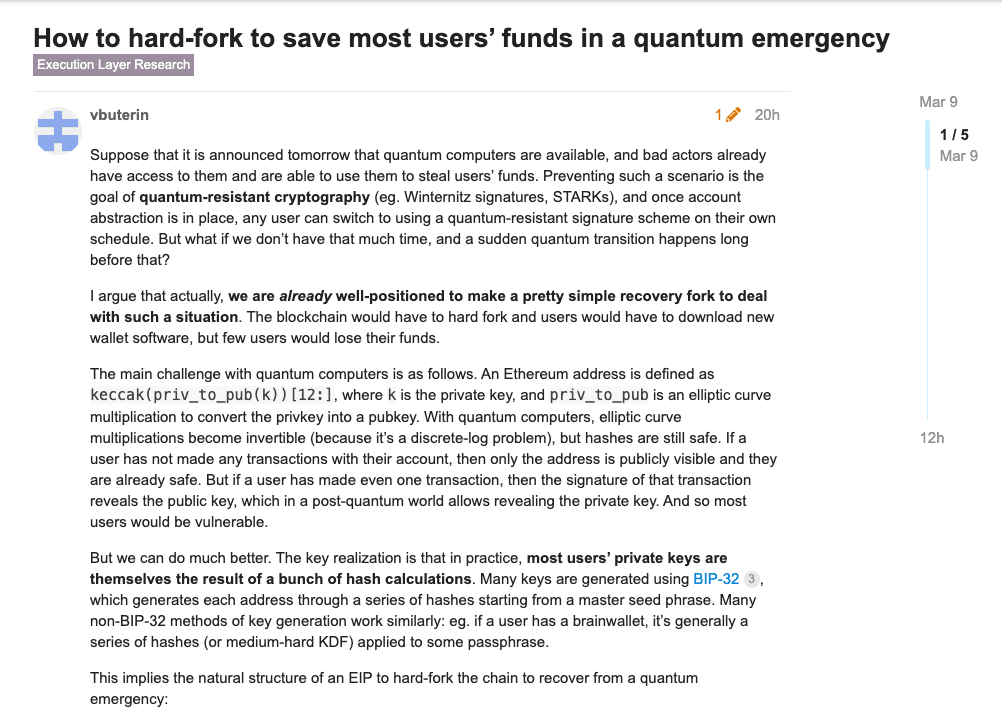
El 9 de marzo, el cofundador de Ethereum, Vitalik Buterin, publicó un breve artículo en el Foro de Investigación de Ethereum (ethresear.ch) titulado "Cómo rescatar los fondos de los usuarios de ataques cuánticos repentinos a través de bifurcaciones duras".
En el artículo, Vitalik describe cómo Ethereum puede minimizar la pérdida de fondos de los usuarios en caso de emergencia si mañana se produce un ataque cuántico, y qué procedimientos debería utilizar para cambiar a una forma resistente a los cuánticos y luego reanudar las operaciones normales.
El siguiente es el texto completo de Vitalik, compilado por Odaily Planet Daily.
¿Qué haríamos si mañana estuviera disponible una computadora cuántica y un mal actor de alguna manera obtuviera acceso a ella y quisiera usarla para robar fondos de los usuarios?
Para evitar que esto suceda se desarrollaron tecnologías resistentes a lo cuántico, como las firmas Winternitz y STARK. Una vez que la abstracción de la cuenta está lista, cualquier usuario puede cambiar aleatoriamente a un esquema de firma resistente a lo cuántico. Pero, ¿qué hacemos si no tenemos tanto tiempo y si un ataque cuántico llega más repentinamente de lo que todos piensan?
Creo que en realidad tenemos suficientes condiciones para resolver este problema mediante una bifurcación de recuperación relativamente simple. Con esta solución, la red Ethereum tendrá que someterse a una bifurcación y los usuarios tendrán que descargar un nuevo software de billetera, pero solo un pequeño número de usuarios pueden perder sus fondos.
Las principales amenazas de los ataques cuánticos son las siguientes. La dirección de Ethereum se obtiene operando la función keccak(priv_to_pub(k))[12:], donde k corresponde a la clave privada y priv_to_pub corresponde a una multiplicación de curva elíptica, que se utiliza para convertir la clave privada en una clave pública. .
Cuando se implemente la computación cuántica, la multiplicación de la curva elíptica anterior será reversible (porque esta es en realidad la solución al problema del logaritmo discreto), pero la operación hash sigue siendo segura. Si el usuario no ha realizado ninguna transacción, entonces sólo se revela la información de la dirección, en cuyo caso seguirán estando seguros; pero mientras el usuario haya realizado aunque sea una sola transacción, la firma de la transacción expondrá la clave pública, lo cual es imposible. en las computadoras cuánticas existe la posibilidad de exponer la clave privada. Entonces, en este caso, la mayoría de los usuarios estarán en riesgo.
Pero en realidad tenemos formas de mitigar esta amenaza. El punto clave es que, en la práctica, la clave privada de la mayoría de los usuarios se genera mediante una serie de operaciones hash. Por ejemplo, muchas claves privadas se generan utilizando la especificación BIP-32, que se genera a través de una serie de operaciones hash basadas en un conjunto de palabras mnemotécnicas; muchos métodos de generación de claves privadas que no son BIP-32 son casi similares, por ejemplo, si el usuario usa Es una billetera cerebral, que generalmente se genera mediante una serie de operaciones hash (o una función de derivación de clave moderadamente difícil) de una contraseña.
Esto significa que una solución a un ataque cuántico repentino a través de una bifurcación restaurativa seguiría los siguientes pasos:
Primero, hacer retroceder todos los bloques después del ataque a gran escala;
En segundo lugar, deshabilite el modo de transacción tradicional basado en direcciones EOA;
En tercer lugar, (si no se implementa para entonces) agregar un nuevo tipo de transacción para permitir transacciones a través de billeteras de contratos inteligentes (como partes de RIP-7560);
Cuarto, agregue un nuevo tipo de transacción o código de operación, a través del cual los usuarios pueden proporcionar prueba STARK. Si se pasa la prueba, el código de la dirección del usuario se cambiará a un nuevo código verificado y luego el usuario podrá usar la nueva dirección del código. como una billetera de contrato inteligente.
En quinto lugar, con el fin de ahorrar gas y debido a la gran cantidad de datos necesarios para las pruebas STARK, admitiremos pruebas STARK por lotes para realizar múltiples pruebas STARK de los tipos anteriores al mismo tiempo.
En principio, mañana podríamos comenzar el desarrollo de la infraestructura necesaria para implementar esta bifurcación restaurativa, permitiendo que el ecosistema Ethereum esté preparado en caso de un ataque cuántico repentino.