Un solo carácter de diferencia y 70 millones de dólares en WBTC acabaron en manos ajenas
Empecemos por algunas cifras.
Una ballena copió una dirección equivocada y transfirió WBTC por un valor cercano a los 70 millones de dólares. A finales de 2025, otra persona hizo primero una transferencia de prueba y, tras confirmar que se había completado correctamente, se animó a enviar una suma grande. Aun así, casi 50 millones de USDT acabaron en la billetera de un estafador. En enero de 2026, volvió a repetirse la misma táctica y otra ballena perdió 4.556 ETH, equivalentes a unos 12,4 millones de dólares al precio de entonces.
En todos estos incidentes se utilizó la misma técnica, conocida como envenenamiento de direcciones. Y su alcance es mucho mayor que el de unos pocos casos sonados. La Universidad Carnegie Mellon analizó dos años de datos on-chain e identificó alrededor de 270 millones de ataques de envenenamiento de direcciones.
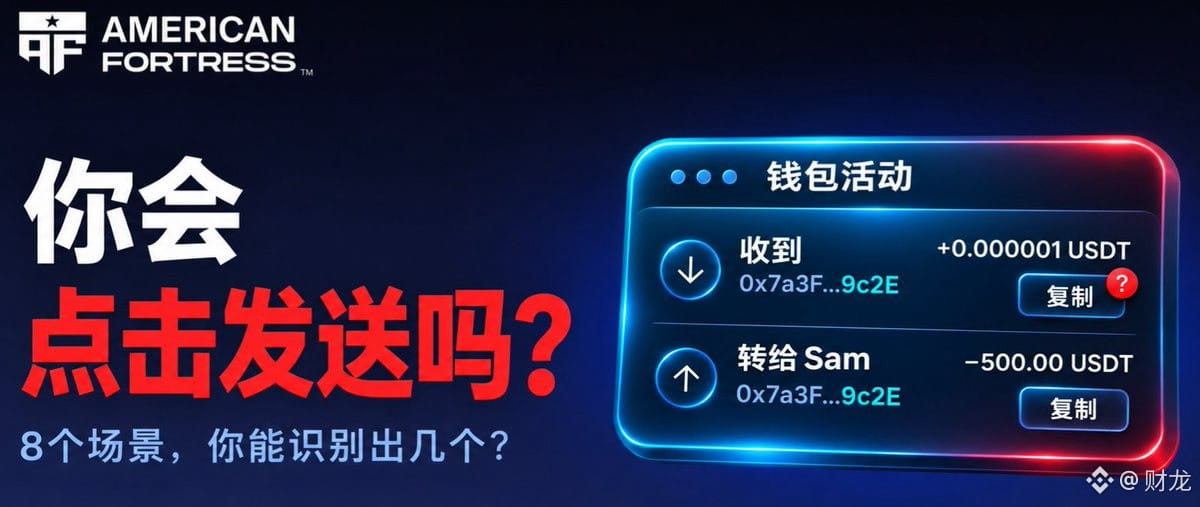
La técnica en sí no es complicada. Una dirección de billetera es una larga cadena de caracteres, y la mayoría de la gente, al comprobarla, solo se fija en los primeros y los últimos caracteres. Los atacantes generan direcciones falsas que coinciden al principio y al final, pero difieren en el medio. Luego envían al objetivo una cantidad minúscula o incluso una transferencia de importe cero, para que esa dirección falsa aparezca en su historial de transacciones. La próxima vez que el objetivo haga una transferencia, puede copiarla sin pensarlo desde el historial y enviar el dinero al atacante.
Las transferencias de prueba tampoco te protegen. Ese es precisamente el problema. La pequeña cantidad de prueba llega a la dirección correcta, pero, una vez hecha la prueba, la dirección falsa puede colarse enseguida en el historial de transacciones. Si para la siguiente transferencia grande se vuelve a copiar una dirección del historial, la prueba anterior no habrá servido de nada.
Visto desde la perspectiva de todo el sector, resulta bastante absurdo. A estas alturas, DeFi ya cuenta con prácticas maduras como el apalancamiento recursivo y los derivados complejos. Sin embargo, para algo tan sencillo como transferir unos tokens, los usuarios todavía tienen que revisar una por una decenas de caracteres. Basta equivocarse en uno para perder el dinero.
Las direcciones también plantean otro problema: la privacidad. Los registros on-chain son públicos y, una vez que se conoce la dirección de una billetera, cualquiera puede seguirla para averiguar con todo detalle el tamaño de tus activos, tu historial de transacciones y tus movimientos de fondos. Quienes gestionan con frecuencia grandes cantidades de dinero on-chain prácticamente dejan sus cuentas a la vista de todo el mundo.
Un proyecto está probando una solución para estos dos problemas: American Fortress (@Americanfort_io).
Su producto se llama FortressName y su idea es sencilla: usar nombres en lugar de direcciones. Los usuarios pueden reservar primero un nombre para su billetera, algo como @Xiaomeng. Cuando la billetera oficial esté disponible, quienes quieran enviarte dinero podrán introducir ese nombre para encontrar la forma de pago correspondiente, sin tener que volver a copiar esa larga dirección. Al eliminar el paso de copiar y pegar, se reduce considerablemente una de las principales oportunidades para llevar a cabo ataques de envenenamiento de direcciones.
En cuanto a la privacidad, el proyecto ha diseñado un mecanismo de recepción privada llamado Send-to-Name. Según el diseño del equipo, cada relación de envío y recepción utilizará direcciones independientes. Por ejemplo, A te enviará dinero a una dirección y B, a otra. Así, será mucho más difícil que alguien use una dirección fija para vincular tu saldo con tu historial de transacciones.
En otras palabras, esta solución aborda dos problemas a la vez: facilita las transferencias y reduce el riesgo de equivocarse; además, hace que los cobros sean más discretos y dificulta que otros rastreen la información sobre tus activos.
La gente corriente lleva mucho tiempo acostumbrada a transferir dinero usando nombres. En WeChat y Alipay, por lo general buscas a un contacto e introduces su nombre o número de teléfono; nadie memoriza una larga cadena de caracteres. En los últimos años, el sector cripto ha dedicado enormes esfuerzos a mejorar la eficiencia del capital y a exprimir unos puntos porcentuales más de rendimiento de DeFi, pero apenas ha mejorado la experiencia más básica de los pagos on-chain. Ya es hora de ponerse al día en este aspecto.
Por supuesto, todavía hay una distancia entre el diseño del proyecto y sus resultados reales. Por ahora, FortressName solo permite reservar nombres; la billetera oficial aún no está disponible. Habrá que esperar a que el producto esté funcionando para ver cómo rinde el mecanismo de privacidad Send-to-Name y cuánta gente lo utiliza. Vale la pena seguir de cerca hasta dónde llega American Fortress.
Hay otra tendencia que hará que esta necesidad sea aún más urgente. Cada vez habrá más agentes de IA que gestionen sus propias billeteras e inicien transferencias por sí solos, por lo que la frecuencia de las transacciones on-chain no hará más que aumentar. Para entonces, si las personas todavía tienen que revisar uno por uno los 42 caracteres de una dirección cada vez que transfieren dinero, la experiencia estará demasiado anticuada.
Empecemos por algunas cifras.
Una ballena copió una dirección equivocada y transfirió WBTC por un valor cercano a los 70 millones de dólares. A finales de 2025, otra persona hizo primero una transferencia de prueba y, tras confirmar que se había completado correctamente, se animó a enviar una suma grande. Aun así, casi 50 millones de USDT acabaron en la billetera de un estafador. En enero de 2026, volvió a repetirse la misma táctica y otra ballena perdió 4.556 ETH, equivalentes a unos 12,4 millones de dólares al precio de entonces.
En todos estos incidentes se utilizó la misma técnica, conocida como envenenamiento de direcciones. Y su alcance es mucho mayor que el de unos pocos casos sonados. La Universidad Carnegie Mellon analizó dos años de datos on-chain e identificó alrededor de 270 millones de ataques de envenenamiento de direcciones.
La técnica en sí no es complicada. Una dirección de billetera es una larga cadena de caracteres, y la mayoría de la gente, al comprobarla, solo se fija en los primeros y los últimos caracteres. Los atacantes generan direcciones falsas que coinciden al principio y al final, pero difieren en el medio. Luego envían al objetivo una cantidad minúscula o incluso una transferencia de importe cero, para que esa dirección falsa aparezca en su historial de transacciones. La próxima vez que el objetivo haga una transferencia, puede copiarla sin pensarlo desde el historial y enviar el dinero al atacante.
Las transferencias de prueba tampoco te protegen. Ese es precisamente el problema. La pequeña cantidad de prueba llega a la dirección correcta, pero, una vez hecha la prueba, la dirección falsa puede colarse enseguida en el historial de transacciones. Si para la siguiente transferencia grande se vuelve a copiar una dirección del historial, la prueba anterior no habrá servido de nada.
Visto desde la perspectiva de todo el sector, resulta bastante absurdo. A estas alturas, DeFi ya cuenta con prácticas maduras como el apalancamiento recursivo y los derivados complejos. Sin embargo, para algo tan sencillo como transferir unos tokens, los usuarios todavía tienen que revisar una por una decenas de caracteres. Basta equivocarse en uno para perder el dinero.
Las direcciones también plantean otro problema: la privacidad. Los registros on-chain son públicos y, una vez que se conoce la dirección de una billetera, cualquiera puede seguirla para averiguar con todo detalle el tamaño de tus activos, tu historial de transacciones y tus movimientos de fondos. Quienes gestionan con frecuencia grandes cantidades de dinero on-chain prácticamente dejan sus cuentas a la vista de todo el mundo.
Un proyecto está probando una solución para estos dos problemas: American Fortress (@Americanfort_io).
Su producto se llama FortressName y su idea es sencilla: usar nombres en lugar de direcciones. Los usuarios pueden reservar primero un nombre para su billetera, algo como @Xiaomeng. Cuando la billetera oficial esté disponible, quienes quieran enviarte dinero podrán introducir ese nombre para encontrar la forma de pago correspondiente, sin tener que volver a copiar esa larga dirección. Al eliminar el paso de copiar y pegar, se reduce considerablemente una de las principales oportunidades para llevar a cabo ataques de envenenamiento de direcciones.
En cuanto a la privacidad, el proyecto ha diseñado un mecanismo de recepción privada llamado Send-to-Name. Según el diseño del equipo, cada relación de envío y recepción utilizará direcciones independientes. Por ejemplo, A te enviará dinero a una dirección y B, a otra. Así, será mucho más difícil que alguien use una dirección fija para vincular tu saldo con tu historial de transacciones.
En otras palabras, esta solución aborda dos problemas a la vez: facilita las transferencias y reduce el riesgo de equivocarse; además, hace que los cobros sean más discretos y dificulta que otros rastreen la información sobre tus activos.
La gente corriente lleva mucho tiempo acostumbrada a transferir dinero usando nombres. En WeChat y Alipay, por lo general buscas a un contacto e introduces su nombre o número de teléfono; nadie memoriza una larga cadena de caracteres. En los últimos años, el sector cripto ha dedicado enormes esfuerzos a mejorar la eficiencia del capital y a exprimir unos puntos porcentuales más de rendimiento de DeFi, pero apenas ha mejorado la experiencia más básica de los pagos on-chain. Ya es hora de ponerse al día en este aspecto.
Por supuesto, todavía hay una distancia entre el diseño del proyecto y sus resultados reales. Por ahora, FortressName solo permite reservar nombres; la billetera oficial aún no está disponible. Habrá que esperar a que el producto esté funcionando para ver cómo rinde el mecanismo de privacidad Send-to-Name y cuánta gente lo utiliza. Vale la pena seguir de cerca hasta dónde llega American Fortress.
Hay otra tendencia que hará que esta necesidad sea aún más urgente. Cada vez habrá más agentes de IA que gestionen sus propias billeteras e inicien transferencias por sí solos, por lo que la frecuencia de las transacciones on-chain no hará más que aumentar. Para entonces, si las personas todavía tienen que revisar uno por uno los 42 caracteres de una dirección cada vez que transfieren dinero, la experiencia estará demasiado anticuada.