En 2018, una reparación de emergencia de $BTC anunció primero públicamente que «los nodos podían bloquearse» y solo después reveló por completo el riesgo de inflación. Al revisar hoy CVE-2018-17144, queda una pregunta difícil: ¿explicarlo todo cuanto antes siempre hace que los usuarios estén más seguros?
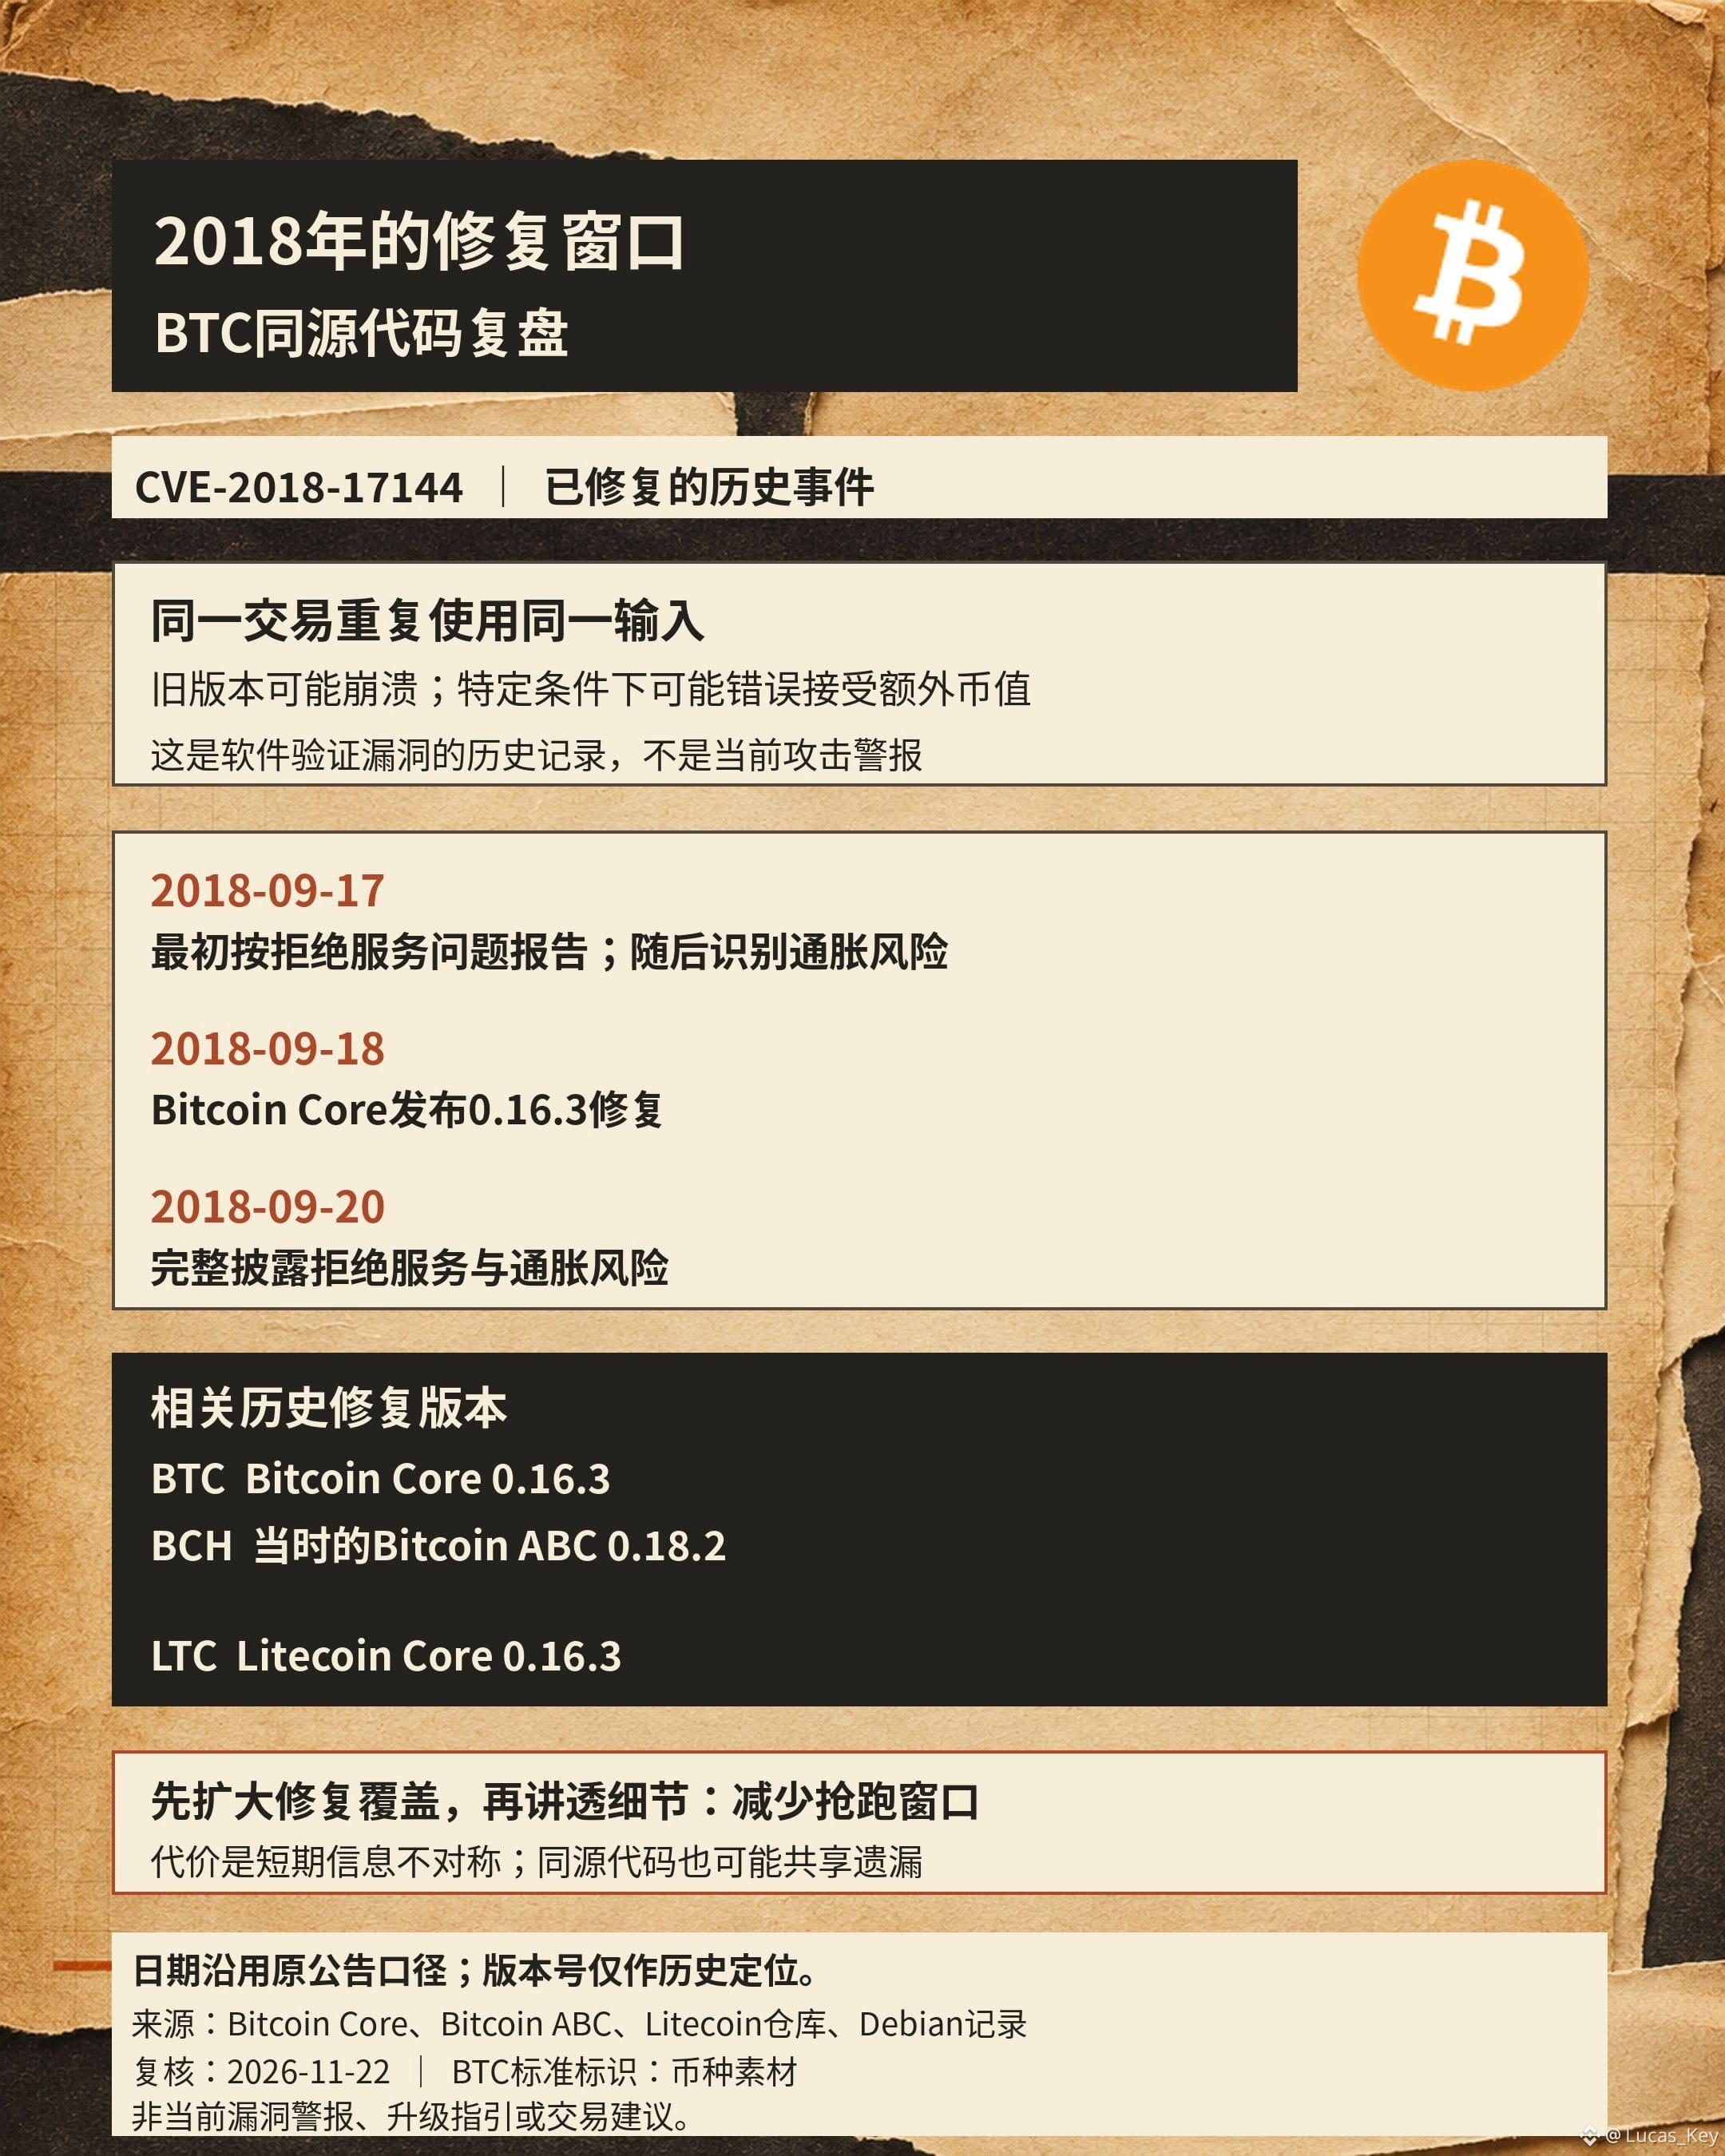
Registro oficial de Bitcoin Core: el 17 de septiembre recibió el informe de una vulnerabilidad, inicialmente clasificada como un problema de denegación de servicio; después, los desarrolladores identificaron un riesgo de inflación relacionado. El 18 de septiembre publicaron la corrección 0.16.3 y el 20 de septiembre hicieron la divulgación completa. El problema consistía en reutilizar la misma entrada en una transacción: determinadas versiones antiguas podían bloquearse durante la validación de bloques y, en otros casos, aceptar por error valor adicional en monedas. Se trata de una vulnerabilidad histórica del software; no debe presentarse como un ataque actual.
La divulgación por etapas tenía motivos claros: dar tiempo a mineros, empresas y nodos para actualizarse y reducir la ventana de oportunidad para que los atacantes se adelantaran. Pero también dejó una asimetría informativa: los operadores que aún desconocían toda la gravedad del problema tuvieron que confiar en el criterio de los mantenedores sobre la urgencia de actualizar. La transparencia y el alcance de las actualizaciones deben evaluarse conjuntamente.
El riesgo también se propaga a través del código compartido. En aquel momento, Bitcoin ABC, que daba servicio a $BCH , publicó la corrección 0.18.2; informes posteriores señalaron que la red principal no había sufrido explotaciones de esa vulnerabilidad. La versión 0.16.3 de $LTC también corrigió un problema de bloqueo relacionado con entradas duplicadas. Aunque las reglas de las tres cadenas son distintas, pueden heredar la misma lógica de validación. Diversificar las tenencias por nombre de moneda no diversifica automáticamente este tipo de riesgo relacionado con el código.
Me interesa más que las revisiones posteriores puedan reconstruir el orden en que se descubrió, corrigió, publicó y notificó el problema; que se haya explicado el alcance de los sistemas afectados; y que la corrección incluya pruebas de regresión. Esto sigue siendo útil para evaluar proyectos relacionados hoy: el código compartido permite compartir los resultados de las auditorías, pero también las omisiones; lo que hay que verificar es la versión y la ruta de los parches, no limitarse a mirar la antigüedad del proyecto.
Las fechas siguen el criterio de los anuncios originales. Fuentes: anuncios de Bitcoin Core del 18 y 20 de septiembre de 2018, informe del incidente de Bitcoin ABC y registros de código y seguridad de Litecoin; revisión del 2026-11-22. El incidente histórico ya está corregido y no constituye una alerta sobre una vulnerabilidad actual ni una recomendación de inversión. Esta publicación podría recibir recompensas de creación de contenido de la plataforma.
Registro oficial de Bitcoin Core: el 17 de septiembre recibió el informe de una vulnerabilidad, inicialmente clasificada como un problema de denegación de servicio; después, los desarrolladores identificaron un riesgo de inflación relacionado. El 18 de septiembre publicaron la corrección 0.16.3 y el 20 de septiembre hicieron la divulgación completa. El problema consistía en reutilizar la misma entrada en una transacción: determinadas versiones antiguas podían bloquearse durante la validación de bloques y, en otros casos, aceptar por error valor adicional en monedas. Se trata de una vulnerabilidad histórica del software; no debe presentarse como un ataque actual.
La divulgación por etapas tenía motivos claros: dar tiempo a mineros, empresas y nodos para actualizarse y reducir la ventana de oportunidad para que los atacantes se adelantaran. Pero también dejó una asimetría informativa: los operadores que aún desconocían toda la gravedad del problema tuvieron que confiar en el criterio de los mantenedores sobre la urgencia de actualizar. La transparencia y el alcance de las actualizaciones deben evaluarse conjuntamente.
El riesgo también se propaga a través del código compartido. En aquel momento, Bitcoin ABC, que daba servicio a $BCH , publicó la corrección 0.18.2; informes posteriores señalaron que la red principal no había sufrido explotaciones de esa vulnerabilidad. La versión 0.16.3 de $LTC también corrigió un problema de bloqueo relacionado con entradas duplicadas. Aunque las reglas de las tres cadenas son distintas, pueden heredar la misma lógica de validación. Diversificar las tenencias por nombre de moneda no diversifica automáticamente este tipo de riesgo relacionado con el código.
Me interesa más que las revisiones posteriores puedan reconstruir el orden en que se descubrió, corrigió, publicó y notificó el problema; que se haya explicado el alcance de los sistemas afectados; y que la corrección incluya pruebas de regresión. Esto sigue siendo útil para evaluar proyectos relacionados hoy: el código compartido permite compartir los resultados de las auditorías, pero también las omisiones; lo que hay que verificar es la versión y la ruta de los parches, no limitarse a mirar la antigüedad del proyecto.
Las fechas siguen el criterio de los anuncios originales. Fuentes: anuncios de Bitcoin Core del 18 y 20 de septiembre de 2018, informe del incidente de Bitcoin ABC y registros de código y seguridad de Litecoin; revisión del 2026-11-22. El incidente histórico ya está corregido y no constituye una alerta sobre una vulnerabilidad actual ni una recomendación de inversión. Esta publicación podría recibir recompensas de creación de contenido de la plataforma.