Si quien roba la bóveda tiene la llave auténtica, ¿sigue siendo un hackeo?
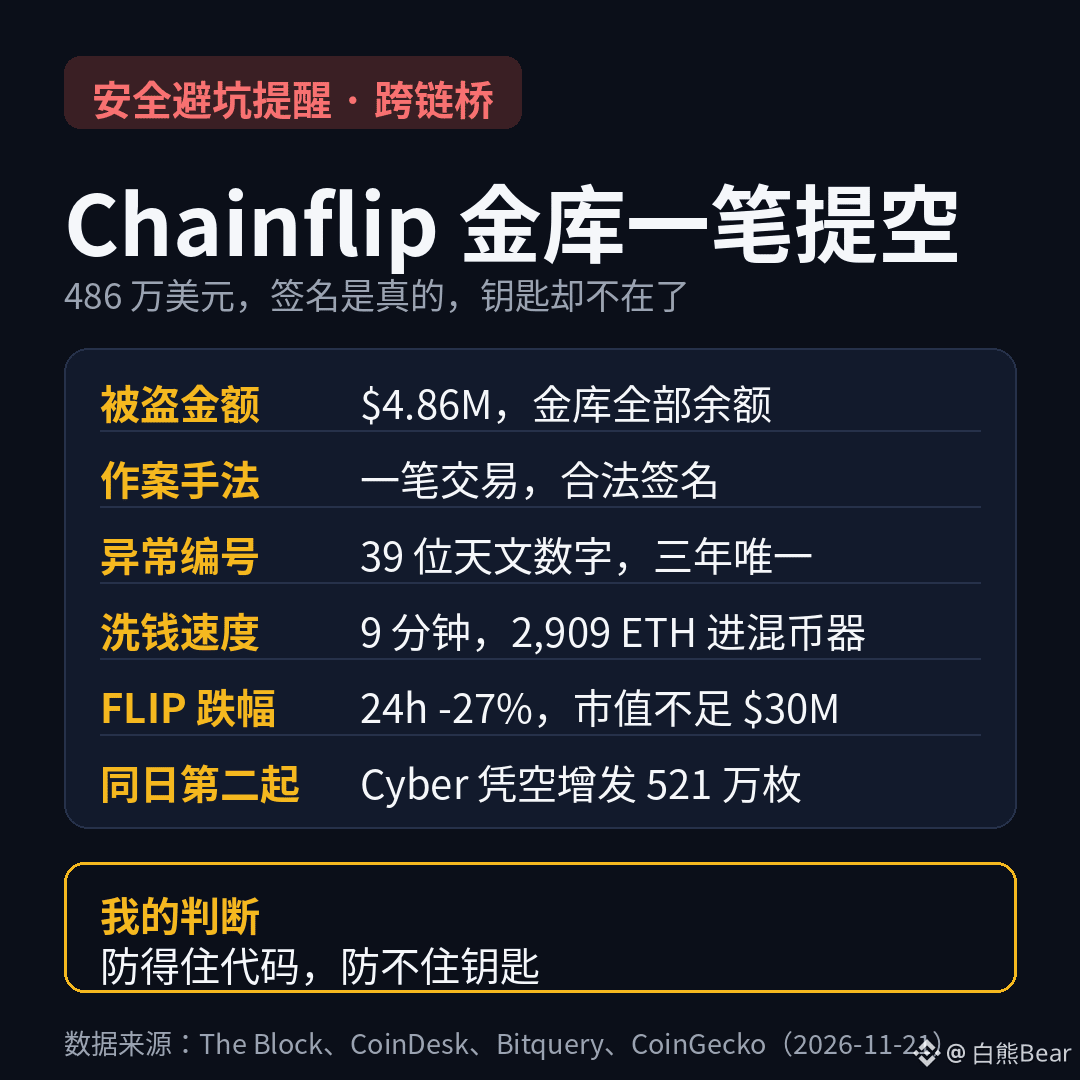
Así fue como vaciaron la bóveda de Ethereum de Chainflip. En una sola transacción se llevaron 520 ETH, 3,25 millones de USDC y 758.000 USDT, un total de 4,86 millones de dólares. Se llevaron todo lo que había en la bóveda, hasta el último centavo.
Lo extraño es que la firma de este retiro era auténtica. Las reglas de Chainflip establecen que 150 validadores comparten una llave y que al menos 100 deben participar en la firma para poder mover los fondos de la bóveda. Una vez verificada la firma, el dinero sale. Bitquery revisó las 299.677 firmas de la bóveda de los últimos tres años y solo encontró una que no cuadraba: su número era un astronómico número de 39 dígitos, cuando lo normal sería que rondara los 315.000. La firma en sí era válida, pero no se había generado mediante el sistema habitual. Lo más probable es que la llave ya no estuviera en manos de los suyos.
Quien lo hizo tampoco perdió el tiempo: en 9 minutos convirtió todas las monedas estables en ETH y envió 2.909 ETH a Tornado Cash en 38 transacciones, en apenas 48 segundos. La cartera del atacante recibió dinero por primera vez solo 1 minuto antes del ataque, y ese dinero también venía de un mezclador. Poco después, Chainflip detuvo todas sus operaciones: suspendió los depósitos, los retiros, los intercambios y las cotizaciones. Ni siquiera se podían retirar los fondos de los LP. FLIP cayó más de un 27 % en un día y su capitalización de mercado pasó de 41,6 millones de dólares a menos de 30 millones. En septiembre hubo otro incidente en Tron; entonces, los validadores votaron para compensar a los LP. Esta vez, todavía no han dicho si habrá compensación.
Ese mismo día también hubo un incidente con Cyber: se acuñaron de la nada 5,213 millones de CYBER en Solana y se retiró la misma cantidad de los fondos bloqueados en el puente de Ethereum. Se vendieron por unos 970.000 dólares en ETH, y Upbit y Bithumb congelaron de inmediato los depósitos y retiros de CYBER. Los dos incidentes se llevaron a cabo de forma distinta, pero comparten el mismo punto débil: la seguridad de los puentes entre cadenas y las bóvedas no depende de que el código tenga vulnerabilidades, sino de que no se hayan vulnerado las personas y los procesos que gestionan las llaves.
En mi opinión, no es casualidad que esta semana se hayan acumulado tantos incidentes de seguridad: sBOLD el día 18, Fluidkey el 19, XMR1 el 20 y Chainflip junto con Cyber el 21. Cinco incidentes en una semana, con pérdidas que van de 1 millón a 13,5 millones. El mercado apenas acababa de recuperarse del mínimo de 55.300 dólares y superar los 60.000, cuando empezaron a sucederse los incidentes de seguridad. Cuanto más débil está el mercado, más activos están los atacantes; todo el mundo está ocupado intentando recuperar pérdidas y nadie vigila los controles de riesgo. Lo que más debería preocuparnos es un caso como el de Chainflip: el contrato no tenía vulnerabilidades, la firma era auténtica y ni siquiera una auditoría pudo impedirlo. Que 150 validadores compartan una llave suena muy descentralizado, pero basta con que haya un resquicio en el proceso de firma para que todo el diseño equivalga a dejarles la puerta principal abierta a los atacantes.
Ahora hay que estar atentos a estas cuestiones: si Chainflip compensará a los LP; en septiembre lo hizo, y si esta vez no lo hace, FLIP y sus LP prácticamente desaparecerán. Qué harán con esos 5,21 millones de CYBER sin respaldo: ¿los quemarán o dejarán que la emisión se convierta en un hecho consumado? Y también habrá que vigilar qué pasa con esos 2.909 ETH en Tornado Cash y si el mismo grupo seguirá atacando otros puentes.
¿Te atreves todavía a dejar tu dinero durante mucho tiempo en las bóvedas de los puentes entre cadenas, o solo te atreves a cambiarlo cuando lo necesitas?
$BTC $FLIP $CYBER
#跨链桥 #SeguridadDeFi
Así fue como vaciaron la bóveda de Ethereum de Chainflip. En una sola transacción se llevaron 520 ETH, 3,25 millones de USDC y 758.000 USDT, un total de 4,86 millones de dólares. Se llevaron todo lo que había en la bóveda, hasta el último centavo.
Lo extraño es que la firma de este retiro era auténtica. Las reglas de Chainflip establecen que 150 validadores comparten una llave y que al menos 100 deben participar en la firma para poder mover los fondos de la bóveda. Una vez verificada la firma, el dinero sale. Bitquery revisó las 299.677 firmas de la bóveda de los últimos tres años y solo encontró una que no cuadraba: su número era un astronómico número de 39 dígitos, cuando lo normal sería que rondara los 315.000. La firma en sí era válida, pero no se había generado mediante el sistema habitual. Lo más probable es que la llave ya no estuviera en manos de los suyos.
Quien lo hizo tampoco perdió el tiempo: en 9 minutos convirtió todas las monedas estables en ETH y envió 2.909 ETH a Tornado Cash en 38 transacciones, en apenas 48 segundos. La cartera del atacante recibió dinero por primera vez solo 1 minuto antes del ataque, y ese dinero también venía de un mezclador. Poco después, Chainflip detuvo todas sus operaciones: suspendió los depósitos, los retiros, los intercambios y las cotizaciones. Ni siquiera se podían retirar los fondos de los LP. FLIP cayó más de un 27 % en un día y su capitalización de mercado pasó de 41,6 millones de dólares a menos de 30 millones. En septiembre hubo otro incidente en Tron; entonces, los validadores votaron para compensar a los LP. Esta vez, todavía no han dicho si habrá compensación.
Ese mismo día también hubo un incidente con Cyber: se acuñaron de la nada 5,213 millones de CYBER en Solana y se retiró la misma cantidad de los fondos bloqueados en el puente de Ethereum. Se vendieron por unos 970.000 dólares en ETH, y Upbit y Bithumb congelaron de inmediato los depósitos y retiros de CYBER. Los dos incidentes se llevaron a cabo de forma distinta, pero comparten el mismo punto débil: la seguridad de los puentes entre cadenas y las bóvedas no depende de que el código tenga vulnerabilidades, sino de que no se hayan vulnerado las personas y los procesos que gestionan las llaves.
En mi opinión, no es casualidad que esta semana se hayan acumulado tantos incidentes de seguridad: sBOLD el día 18, Fluidkey el 19, XMR1 el 20 y Chainflip junto con Cyber el 21. Cinco incidentes en una semana, con pérdidas que van de 1 millón a 13,5 millones. El mercado apenas acababa de recuperarse del mínimo de 55.300 dólares y superar los 60.000, cuando empezaron a sucederse los incidentes de seguridad. Cuanto más débil está el mercado, más activos están los atacantes; todo el mundo está ocupado intentando recuperar pérdidas y nadie vigila los controles de riesgo. Lo que más debería preocuparnos es un caso como el de Chainflip: el contrato no tenía vulnerabilidades, la firma era auténtica y ni siquiera una auditoría pudo impedirlo. Que 150 validadores compartan una llave suena muy descentralizado, pero basta con que haya un resquicio en el proceso de firma para que todo el diseño equivalga a dejarles la puerta principal abierta a los atacantes.
Ahora hay que estar atentos a estas cuestiones: si Chainflip compensará a los LP; en septiembre lo hizo, y si esta vez no lo hace, FLIP y sus LP prácticamente desaparecerán. Qué harán con esos 5,21 millones de CYBER sin respaldo: ¿los quemarán o dejarán que la emisión se convierta en un hecho consumado? Y también habrá que vigilar qué pasa con esos 2.909 ETH en Tornado Cash y si el mismo grupo seguirá atacando otros puentes.
¿Te atreves todavía a dejar tu dinero durante mucho tiempo en las bóvedas de los puentes entre cadenas, o solo te atreves a cambiarlo cuando lo necesitas?
$BTC $FLIP $CYBER
#跨链桥 #SeguridadDeFi