Una bóveda quedó vacía en 8 minutos: desaparecieron 3,42 millones de dólares, pero quien ejecutó el ataque solo se llevó 520.000. La mayor parte fue a parar a los bots que se adelantaron y a quienes construyeron los bloques.
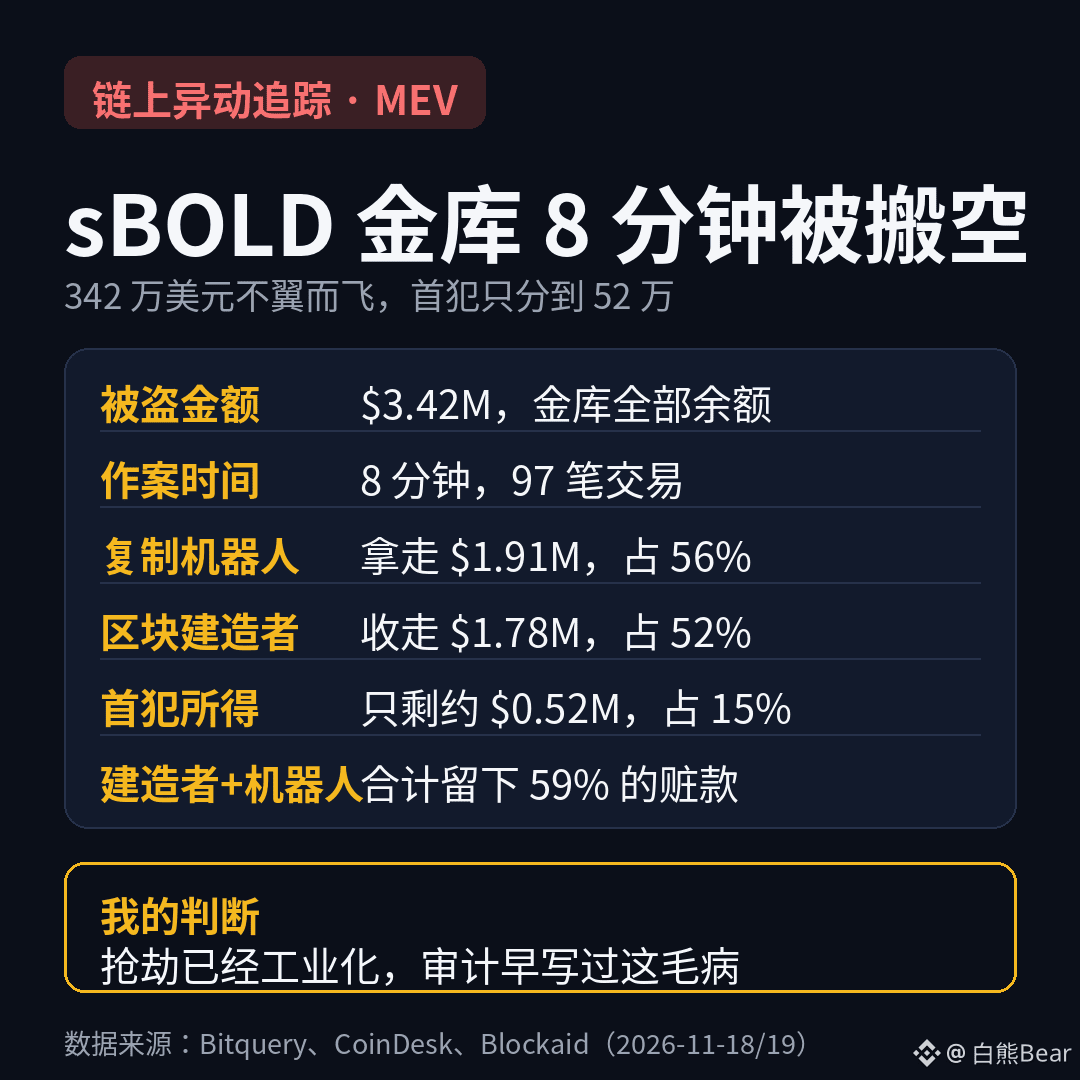
Al mediodía del 18 de noviembre, la bóveda sBOLD de K3 Capital quedó vacía entre las 12:25 y las 12:33: 97 transacciones y 3,42 millones de dólares, todo lo que había en la bóveda. sBOLD es un producto que genera intereses al depositar la stablecoin BOLD. La vulnerabilidad estaba en la fórmula que usaba para calcular el precio de sus participaciones: no tenía en cuenta los wstETH depositados. El atacante pidió prestados 10.000 wstETH mediante un préstamo flash de Morpho, acuñó unos 9 millones de BOLD y, mediante depósitos, intercambios y retiros repetidos, retiró los BOLD de otros usuarios. K3 no anunció la pausa del contrato hasta las 13:08; para entonces, el dinero ya había desaparecido.
Lo más absurdo fue el reparto del botín. La primera billetera que publicó el ataque en la cadena solo se llevó unos 520.000 dólares y enseguida los convirtió en bitcoin a través de THORChain y Maya para llevárselos. Un bot MEV que llegó al enterarse copió todo el ataque y, en 57 transacciones, se llevó 1,91 millones de dólares, el 56 % del total. Para adelantarse en el orden de inclusión de las transacciones, el bot pagó 1,78 millones de dólares a los constructores de bloques de Ethereum; en un solo bloque, la tarifa por colarse llegó a alcanzar los 44 ETH. Los constructores y las billeteras receptoras del bot se quedaron, en conjunto, con el 59 % del dinero.
Creo que lo más interesante de este caso no es la cifra de 3,42 millones, sino que los robos en cadena ya se han industrializado: en cuanto el código del ataque llega a la cadena, en cuestión de segundos aparecen seis billeteras, bots y constructores para repartirse el botín; el autor original, en cambio, es quien menos se lleva. Y lo que más duele es que ChainSecurity ya había señalado en una auditoría de mayo de 2025 un problema contable de alto riesgo: precisamente el mismo tipo de fallo, calcular el precio de las participaciones sin tener en cuenta el colateral. El informe de auditoría lo advertía, pero la vulnerabilidad siguió ahí, intacta, hasta que alguien vació la bóveda. Ni BOLD ni Liquity tuvieron problemas; el fallo estaba en la capa de envoltorio creada por K3. Pero los usuarios depositaban sBOLD, y quienes no distinguen entre estas capas acaban pagando las consecuencias. Además, aunque los constructores cobraron 1,78 millones por dar prioridad a las transacciones, Bitquery afirma que no hay pruebas de que supieran que estaban incluyendo transacciones del ataque. El mecanismo MEV no distingue entre el bien y el mal: quien más paga va primero. Esa es la parte más incómoda.
Ahora hay que seguir de cerca tres cosas: K3 aún no ha anunciado un plan de compensación, y perder 3,42 millones supone perderlo todo para una bóveda pequeña; quienes hayan depositado sBOLD deberían comprobar cuánto les queda de sus participaciones. También conviene volver a revisar las líneas marcadas como de alto riesgo en los informes de auditoría de otras bóvedas que generan intereses y calculan por sí mismas el precio de sus participaciones. Ese mismo día también se produjeron un robo de 1,05 millones en el puente de Gonka y otro de unos 950.000 en Reental. Los tres suman unos 5,4 millones, lo que indica que alguien está barriendo este tipo de bóvedas en serie.
¿Crees que los constructores de bloques que cobraron 1,78 millones por dar prioridad a las transacciones son cómplices de este robo? ¿O es que, en la cadena, hacer lo que te piden a cambio de dinero es simplemente la regla?
$BTC $ETH
#MEV #DeFi安全
Al mediodía del 18 de noviembre, la bóveda sBOLD de K3 Capital quedó vacía entre las 12:25 y las 12:33: 97 transacciones y 3,42 millones de dólares, todo lo que había en la bóveda. sBOLD es un producto que genera intereses al depositar la stablecoin BOLD. La vulnerabilidad estaba en la fórmula que usaba para calcular el precio de sus participaciones: no tenía en cuenta los wstETH depositados. El atacante pidió prestados 10.000 wstETH mediante un préstamo flash de Morpho, acuñó unos 9 millones de BOLD y, mediante depósitos, intercambios y retiros repetidos, retiró los BOLD de otros usuarios. K3 no anunció la pausa del contrato hasta las 13:08; para entonces, el dinero ya había desaparecido.
Lo más absurdo fue el reparto del botín. La primera billetera que publicó el ataque en la cadena solo se llevó unos 520.000 dólares y enseguida los convirtió en bitcoin a través de THORChain y Maya para llevárselos. Un bot MEV que llegó al enterarse copió todo el ataque y, en 57 transacciones, se llevó 1,91 millones de dólares, el 56 % del total. Para adelantarse en el orden de inclusión de las transacciones, el bot pagó 1,78 millones de dólares a los constructores de bloques de Ethereum; en un solo bloque, la tarifa por colarse llegó a alcanzar los 44 ETH. Los constructores y las billeteras receptoras del bot se quedaron, en conjunto, con el 59 % del dinero.
Creo que lo más interesante de este caso no es la cifra de 3,42 millones, sino que los robos en cadena ya se han industrializado: en cuanto el código del ataque llega a la cadena, en cuestión de segundos aparecen seis billeteras, bots y constructores para repartirse el botín; el autor original, en cambio, es quien menos se lleva. Y lo que más duele es que ChainSecurity ya había señalado en una auditoría de mayo de 2025 un problema contable de alto riesgo: precisamente el mismo tipo de fallo, calcular el precio de las participaciones sin tener en cuenta el colateral. El informe de auditoría lo advertía, pero la vulnerabilidad siguió ahí, intacta, hasta que alguien vació la bóveda. Ni BOLD ni Liquity tuvieron problemas; el fallo estaba en la capa de envoltorio creada por K3. Pero los usuarios depositaban sBOLD, y quienes no distinguen entre estas capas acaban pagando las consecuencias. Además, aunque los constructores cobraron 1,78 millones por dar prioridad a las transacciones, Bitquery afirma que no hay pruebas de que supieran que estaban incluyendo transacciones del ataque. El mecanismo MEV no distingue entre el bien y el mal: quien más paga va primero. Esa es la parte más incómoda.
Ahora hay que seguir de cerca tres cosas: K3 aún no ha anunciado un plan de compensación, y perder 3,42 millones supone perderlo todo para una bóveda pequeña; quienes hayan depositado sBOLD deberían comprobar cuánto les queda de sus participaciones. También conviene volver a revisar las líneas marcadas como de alto riesgo en los informes de auditoría de otras bóvedas que generan intereses y calculan por sí mismas el precio de sus participaciones. Ese mismo día también se produjeron un robo de 1,05 millones en el puente de Gonka y otro de unos 950.000 en Reental. Los tres suman unos 5,4 millones, lo que indica que alguien está barriendo este tipo de bóvedas en serie.
¿Crees que los constructores de bloques que cobraron 1,78 millones por dar prioridad a las transacciones son cómplices de este robo? ¿O es que, en la cadena, hacer lo que te piden a cambio de dinero es simplemente la regla?
$BTC $ETH
#MEV #DeFi安全