
¡EXPLOIT DE 13,5 M$! EL TOKEN ENVUELTO DE MONERO DE WAGYU, $XMR1, SE DESPLOMA UN 99,8 %
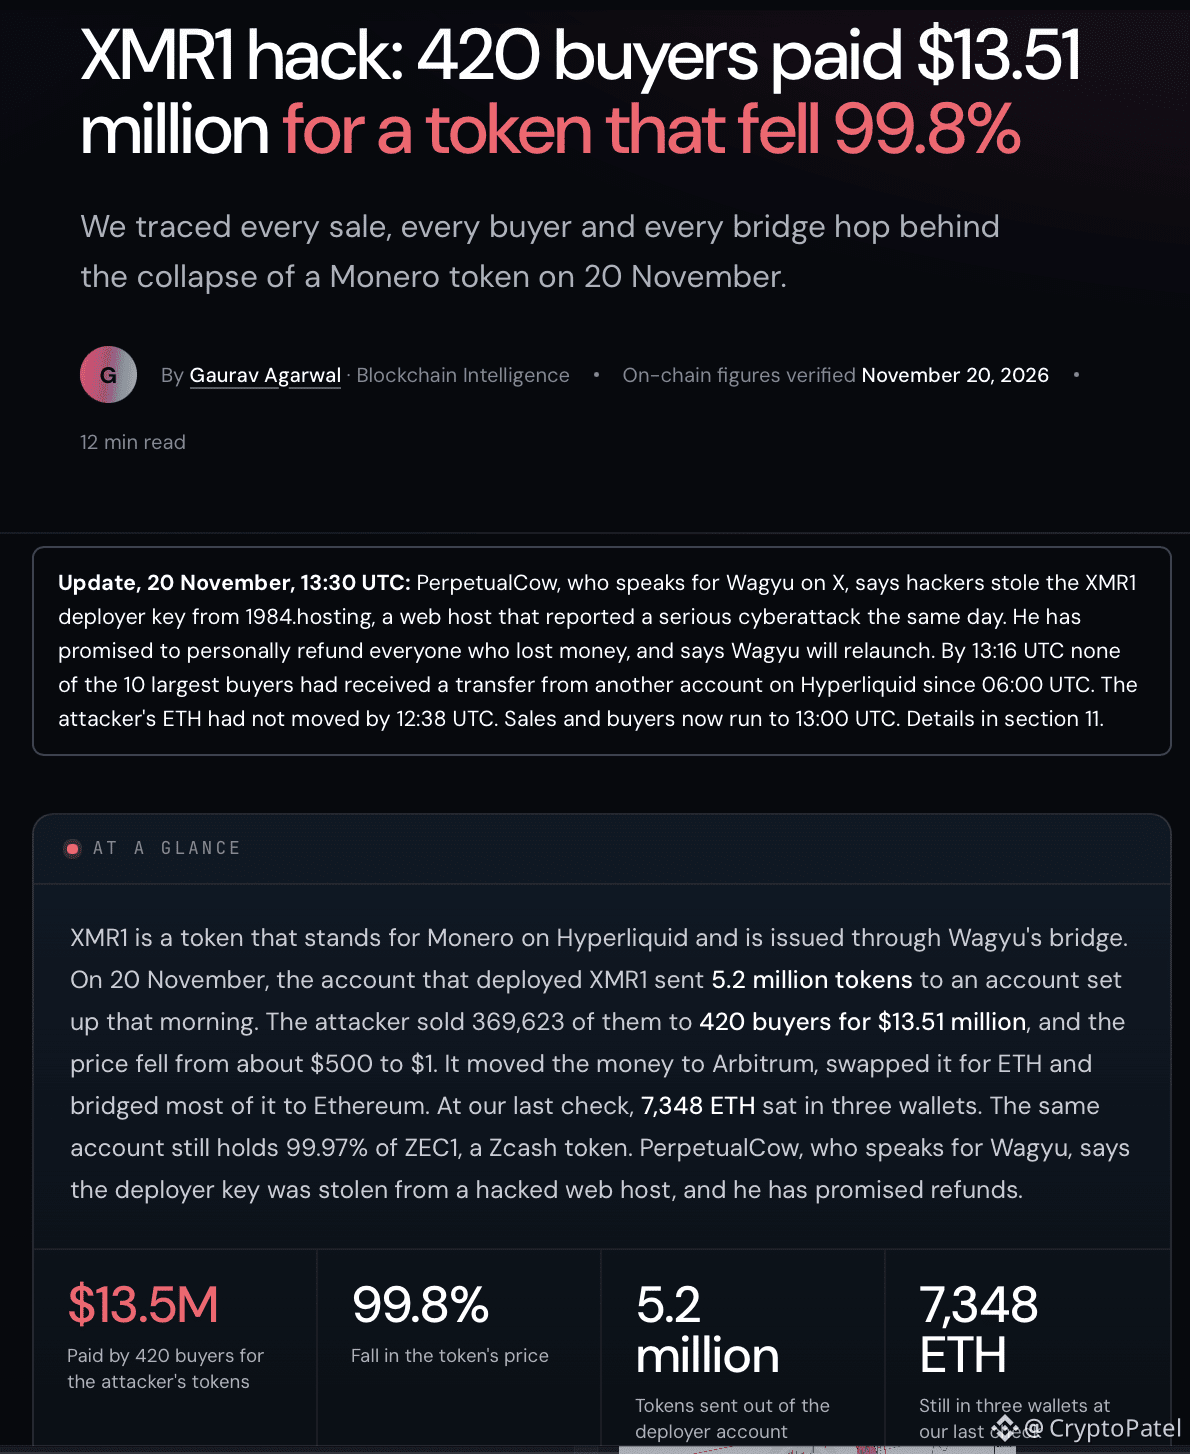
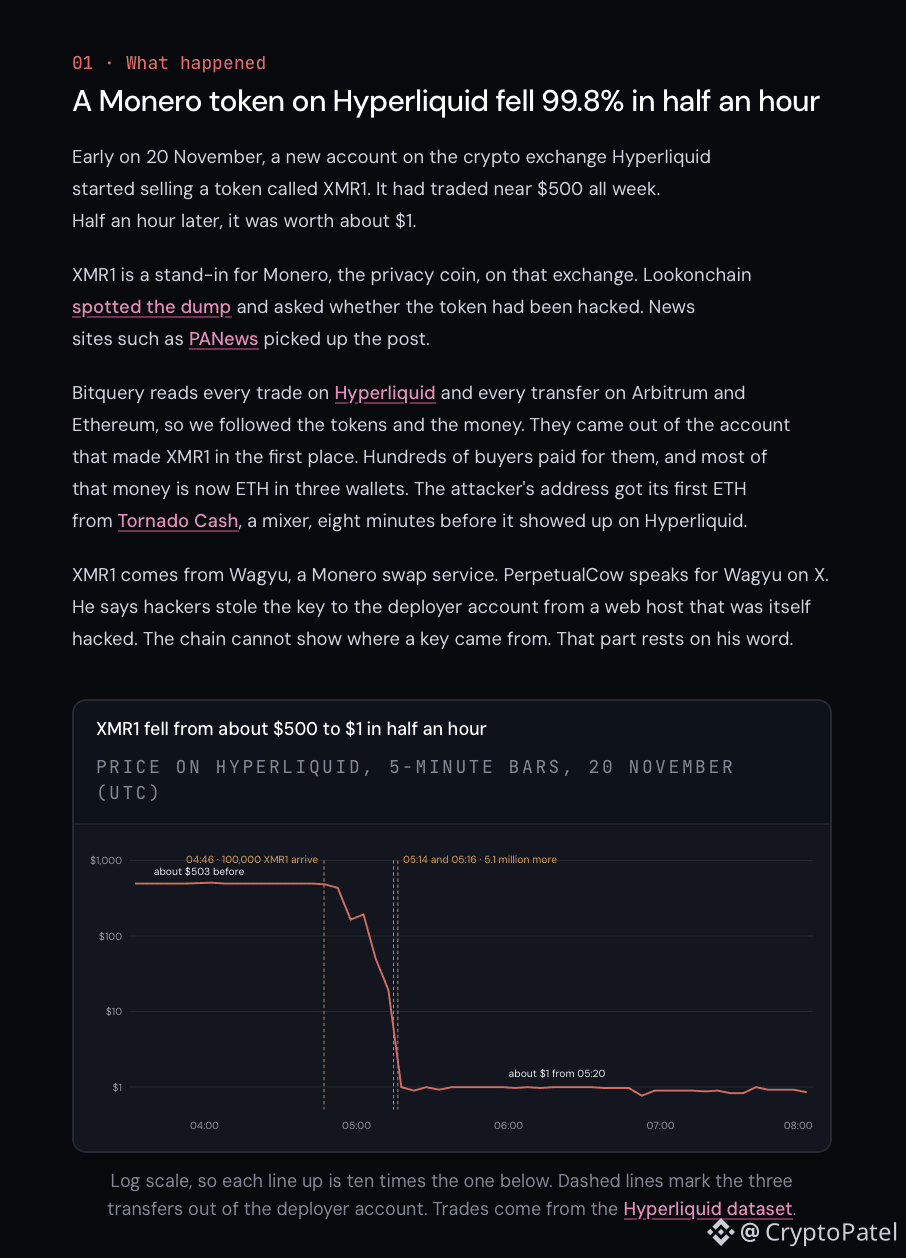
El token envuelto de Monero de Wagyu, $XMR1, cayó de casi 500 $ a alrededor de $1 después de que una billetera vinculada a su implementador vendiera millones de tokens.
¿QUÉ PASÓ?
Según la investigación en cadena de Bitquery:
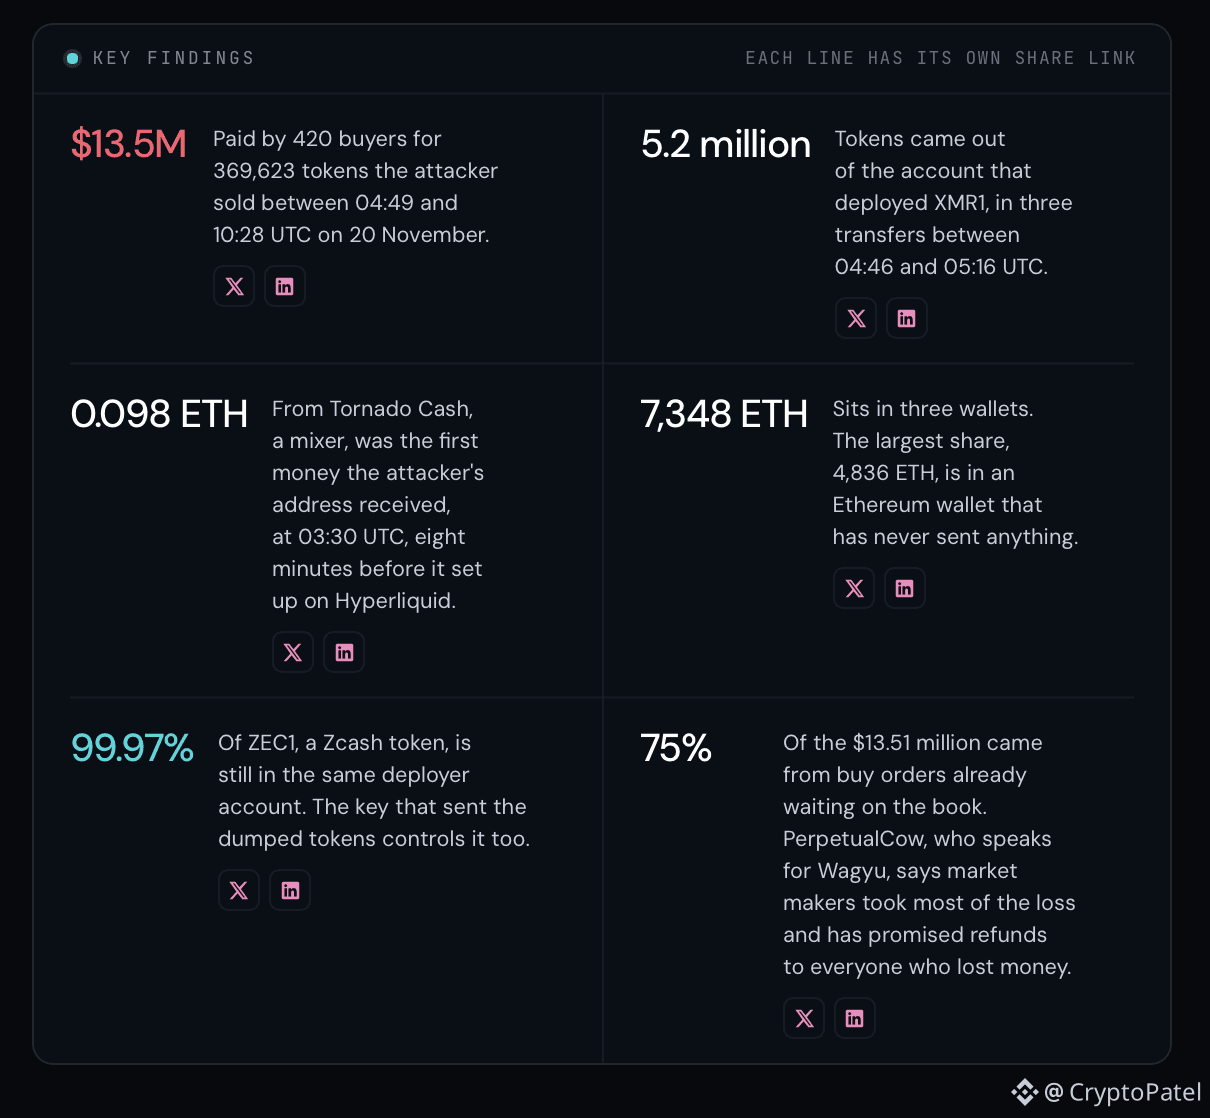
▪️ Se transfirieron 5,2 millones de $XMR1 a una billetera recién financiada.
▪️ Se vendieron 363.804 tokens a 388 compradores.
▪️ Las ventas generaron aproximadamente 13,5 M$.
▪️ Se retiraron 13,28 M$ en USDC a Arbitrum.
▪️ Los fondos se convirtieron en 7.467 ETH.
¿CÓMO OCURRIÓ?
El fundador de Wagyu afirma que la clave privada del implementador del token se vio comprometida a través de un servidor antiguo alojado por 1984.hosting tras un ciberataque.
El fundador ha prometido reembolsar personalmente a los usuarios afectados, pero no se ha verificado que se haya completado ningún reembolso.
Según se informa, la misma cuenta del implementador controla otros activos envueltos, incluidos $ZEC1, $TAO1, $TRX1 y $MAX.
Este fue un incidente relacionado con un token envuelto de Monero ($XMR1), NO un hackeo confirmado de Monero nativo ($XMR).
Ni siquiera la cadena de bloques más sólida puede protegerte de la custodia centralizada y de las claves privadas comprometidas.
Si no tienes tus claves, no son tus monedas.
#Monero #XMR #CryptoExploit
El token envuelto de Monero de Wagyu, $XMR1, cayó de casi 500 $ a alrededor de $1 después de que una billetera vinculada a su implementador vendiera millones de tokens.
¿QUÉ PASÓ?
Según la investigación en cadena de Bitquery:
▪️ Se transfirieron 5,2 millones de $XMR1 a una billetera recién financiada.
▪️ Se vendieron 363.804 tokens a 388 compradores.
▪️ Las ventas generaron aproximadamente 13,5 M$.
▪️ Se retiraron 13,28 M$ en USDC a Arbitrum.
▪️ Los fondos se convirtieron en 7.467 ETH.
¿CÓMO OCURRIÓ?
El fundador de Wagyu afirma que la clave privada del implementador del token se vio comprometida a través de un servidor antiguo alojado por 1984.hosting tras un ciberataque.
El fundador ha prometido reembolsar personalmente a los usuarios afectados, pero no se ha verificado que se haya completado ningún reembolso.
Según se informa, la misma cuenta del implementador controla otros activos envueltos, incluidos $ZEC1, $TAO1, $TRX1 y $MAX.
Este fue un incidente relacionado con un token envuelto de Monero ($XMR1), NO un hackeo confirmado de Monero nativo ($XMR).
Ni siquiera la cadena de bloques más sólida puede protegerte de la custodia centralizada y de las claves privadas comprometidas.
Si no tienes tus claves, no son tus monedas.
#Monero #XMR #CryptoExploit