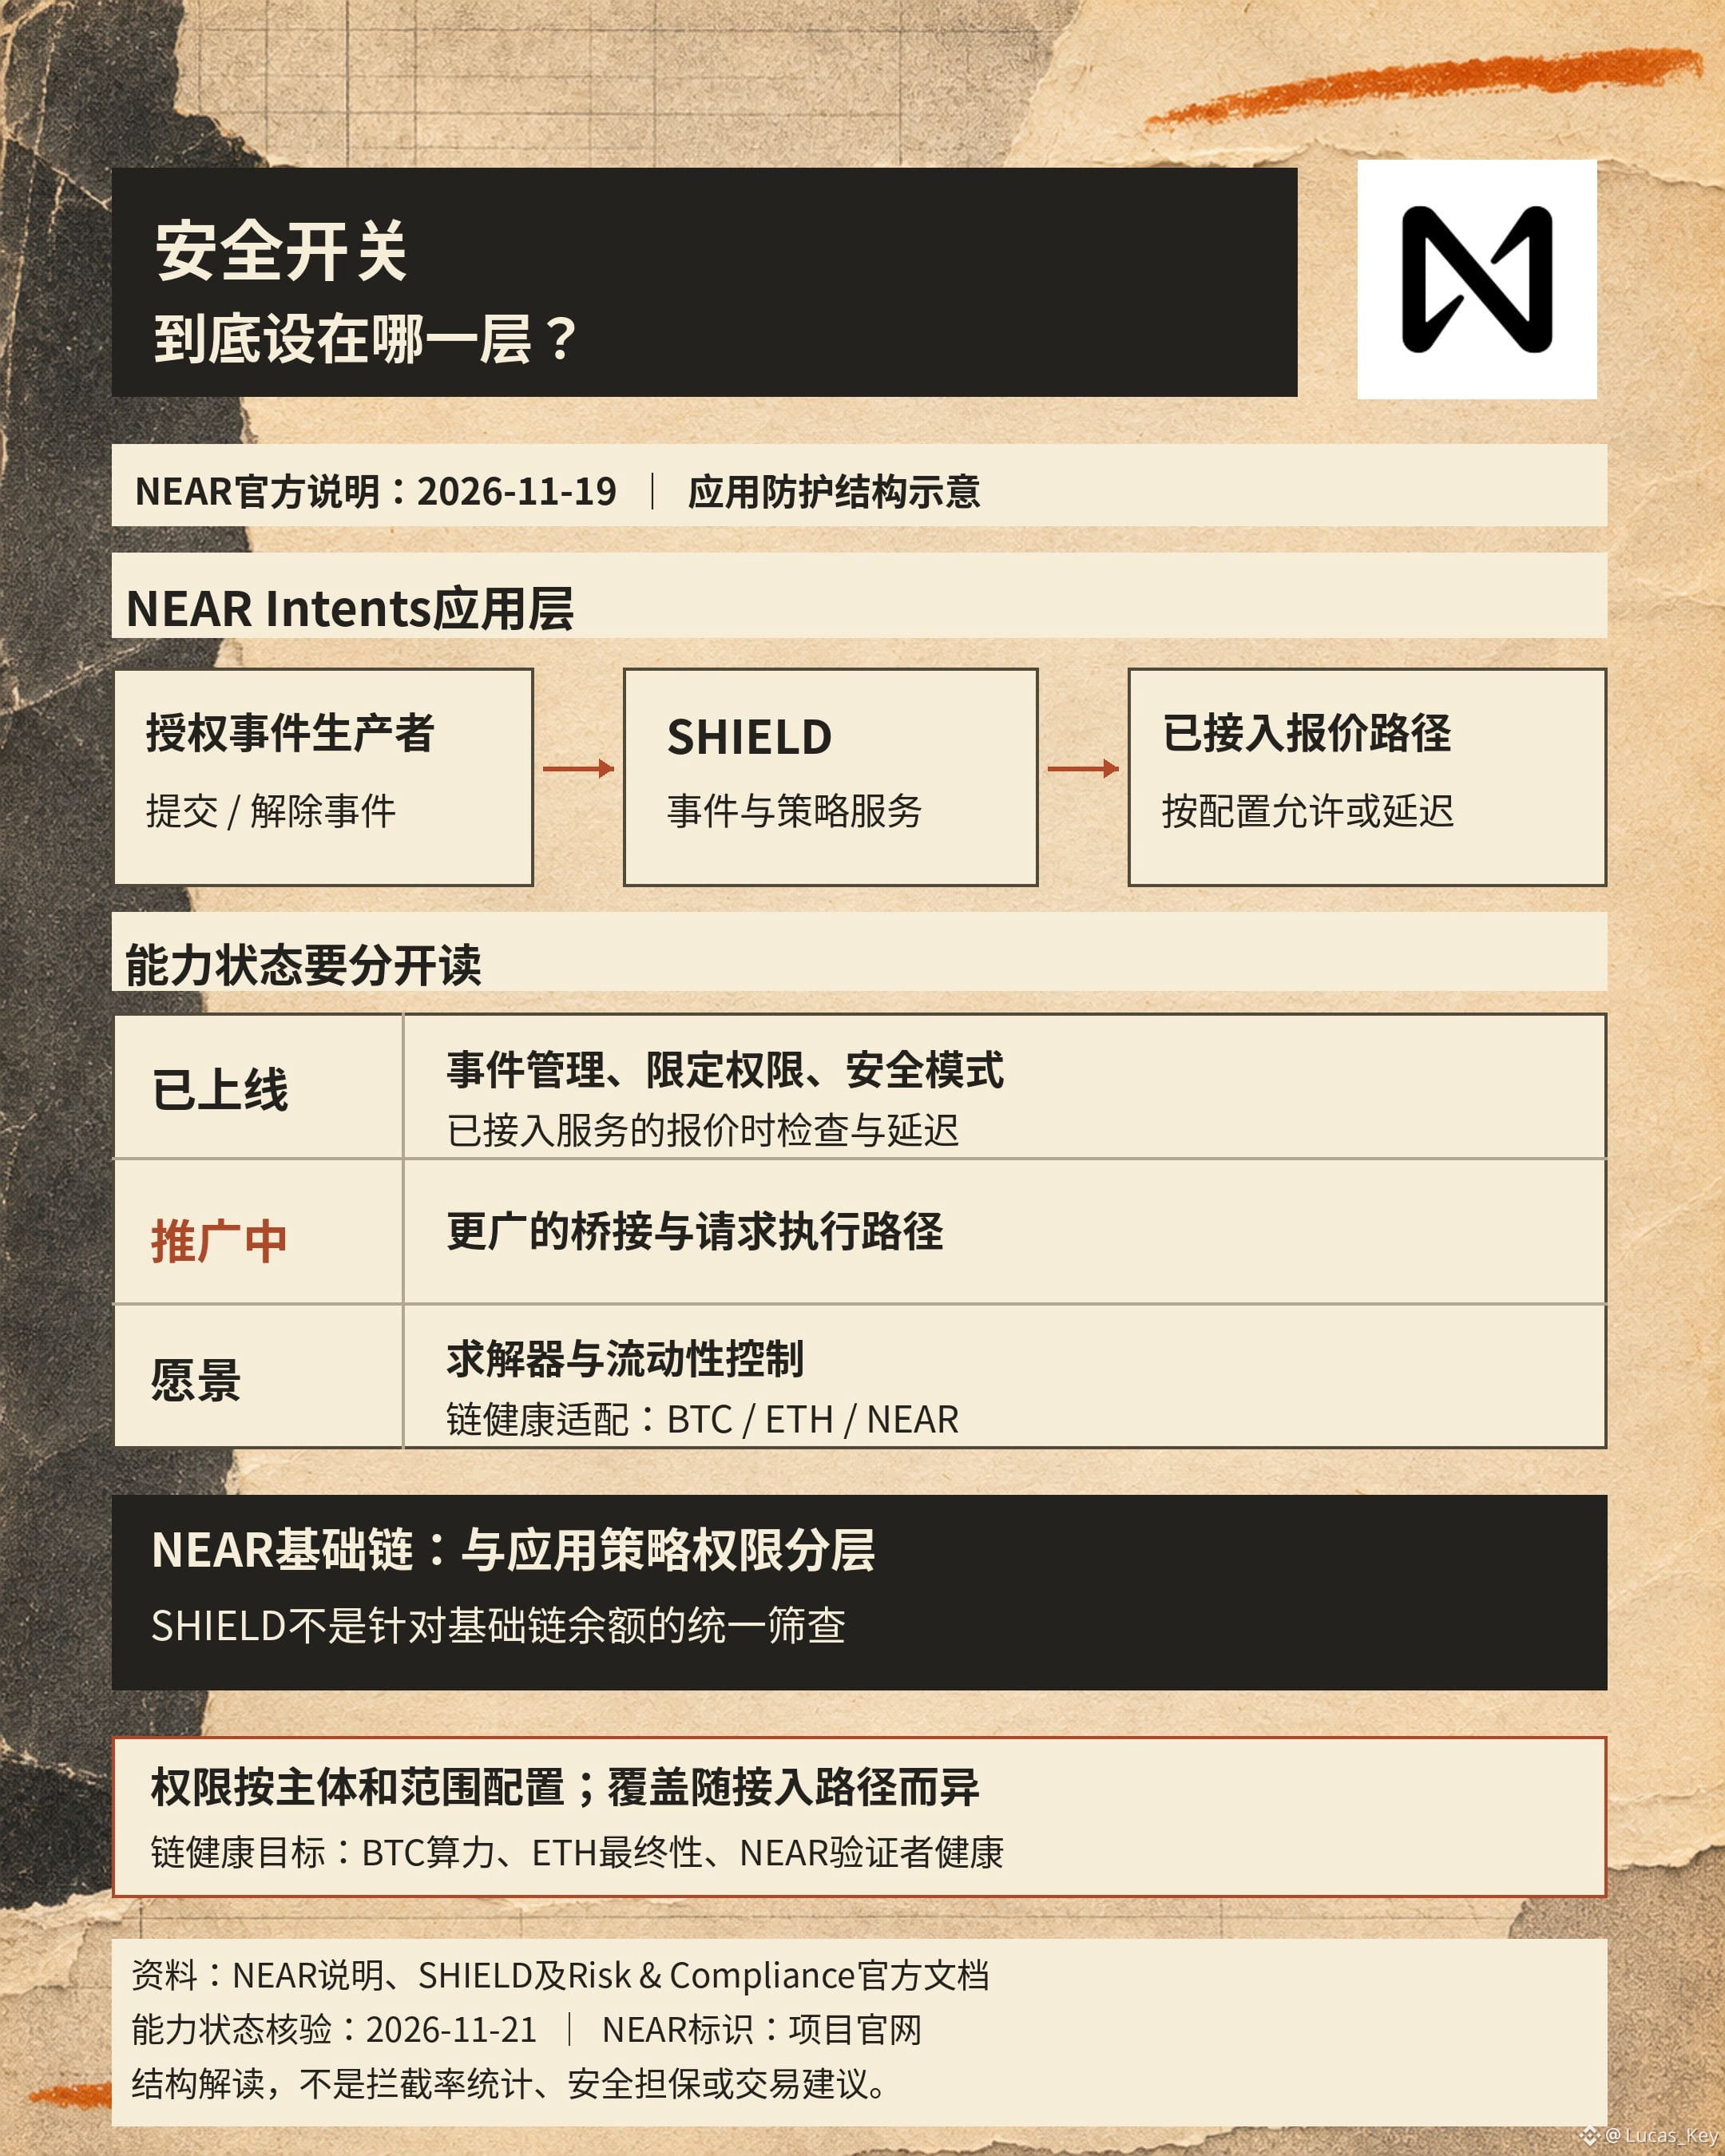
Dónde sitúa $NEAR a SHIELD importa más que decir que «su capacidad de bloqueo es muy alta». Al presentar oficialmente este sistema de protección el 19 de noviembre, hizo hincapié en tomar medidas respecto de flujos de fondos específicos; la documentación, por su parte, distingue entre funciones ya disponibles, en proceso de despliegue y aspiraciones.
Entre las funciones ya disponibles están el envío y la resolución de eventos, los permisos restringidos, el modo de seguridad y, en los servicios integrados, las comprobaciones de cotizaciones y las decisiones con demora. La ruta más amplia de ejecución de puentes se está integrando gradualmente, mientras que los controles de solucionadores y liquidez figuran como aspiraciones. Que un diagrama de arquitectura abarque todo el sistema no significa que cada etapa de ejecución ya cuente con la misma protección.
El argumento a favor de este diseño es claro: al detectar un riesgo, se puede aumentar la fricción para las solicitudes afectadas y procurar que los demás procesos sigan disponibles. Es un servicio de políticas en la capa de aplicación. El equipo oficial aclara expresamente que SHIELD se ocupa de los flujos de fondos dentro de NEAR Intents, no de examinar uno por uno los saldos de la cadena base de NEAR. Decir que una aplicación se niega a ejecutar una operación equivale a que toda una cadena pública haya congelado activos confunde el alcance de sus permisos.
Pero también hay que cuestionar los controles locales: ¿quién tiene autoridad para enviar eventos, elevar el nivel del modo de seguridad o pausar un destino? ¿Se pueden auditar los fundamentos? ¿Cómo se revierte una señalización errónea? La documentación detalla las autorizaciones explícitas y la posibilidad de resolver eventos, y también reconoce que la cobertura puede variar según la ruta de integración. Para evaluar los beneficios de seguridad, no basta con contar cuántas amenazas se detuvieron: también hay que considerar el alcance de los falsos positivos y el tiempo de recuperación.
El poder de cómputo y el ritmo de producción de bloques de $BTC , la finalidad y las reorganizaciones de $ETH , y la salud de los validadores de NEAR aparecen en la documentación dentro de un mismo modelo futuro de salud de las cadenas. Son señales distintas que aún deben adaptarse; eso no significa que hoy ya exista un diagnóstico automático entre cadenas ni, mucho menos, que alguna moneda tenga una garantía de seguridad.
Me interesa más saber si en adelante se publicarán el estado real de integración de cada ruta, registros de eventos verificables y casos de recuperación. Si la cobertura se amplía sin aclarar los permisos y las condiciones para revertir las medidas, la explicación de la «protección por capas» seguirá incompleta; si se puede revisar continuamente, habrá pruebas para evaluar si reduce las interrupciones de toda la plataforma.
Fuentes: comunicado de NEAR del 19-11-2026 y documentación oficial de SHIELD y cumplimiento normativo; verificado el 21 de noviembre. Esta interpretación del mecanismo no constituye una garantía de seguridad ni una recomendación de inversión. Esta publicación podría recibir recompensas de creación de contenido de la plataforma.
Entre las funciones ya disponibles están el envío y la resolución de eventos, los permisos restringidos, el modo de seguridad y, en los servicios integrados, las comprobaciones de cotizaciones y las decisiones con demora. La ruta más amplia de ejecución de puentes se está integrando gradualmente, mientras que los controles de solucionadores y liquidez figuran como aspiraciones. Que un diagrama de arquitectura abarque todo el sistema no significa que cada etapa de ejecución ya cuente con la misma protección.
El argumento a favor de este diseño es claro: al detectar un riesgo, se puede aumentar la fricción para las solicitudes afectadas y procurar que los demás procesos sigan disponibles. Es un servicio de políticas en la capa de aplicación. El equipo oficial aclara expresamente que SHIELD se ocupa de los flujos de fondos dentro de NEAR Intents, no de examinar uno por uno los saldos de la cadena base de NEAR. Decir que una aplicación se niega a ejecutar una operación equivale a que toda una cadena pública haya congelado activos confunde el alcance de sus permisos.
Pero también hay que cuestionar los controles locales: ¿quién tiene autoridad para enviar eventos, elevar el nivel del modo de seguridad o pausar un destino? ¿Se pueden auditar los fundamentos? ¿Cómo se revierte una señalización errónea? La documentación detalla las autorizaciones explícitas y la posibilidad de resolver eventos, y también reconoce que la cobertura puede variar según la ruta de integración. Para evaluar los beneficios de seguridad, no basta con contar cuántas amenazas se detuvieron: también hay que considerar el alcance de los falsos positivos y el tiempo de recuperación.
El poder de cómputo y el ritmo de producción de bloques de $BTC , la finalidad y las reorganizaciones de $ETH , y la salud de los validadores de NEAR aparecen en la documentación dentro de un mismo modelo futuro de salud de las cadenas. Son señales distintas que aún deben adaptarse; eso no significa que hoy ya exista un diagnóstico automático entre cadenas ni, mucho menos, que alguna moneda tenga una garantía de seguridad.
Me interesa más saber si en adelante se publicarán el estado real de integración de cada ruta, registros de eventos verificables y casos de recuperación. Si la cobertura se amplía sin aclarar los permisos y las condiciones para revertir las medidas, la explicación de la «protección por capas» seguirá incompleta; si se puede revisar continuamente, habrá pruebas para evaluar si reduce las interrupciones de toda la plataforma.
Fuentes: comunicado de NEAR del 19-11-2026 y documentación oficial de SHIELD y cumplimiento normativo; verificado el 21 de noviembre. Esta interpretación del mecanismo no constituye una garantía de seguridad ni una recomendación de inversión. Esta publicación podría recibir recompensas de creación de contenido de la plataforma.