


Fluidkey atribuyó el vaciado de fondos del 19 de noviembre, que sacó al menos 1,58 millones de dólares de las cuentas de sus usuarios, a fallos en una herramienta de registro de terceros.
La billetera de privacidad afirmó que las claves privadas que controlan los fondos de los usuarios nunca salieron de sus dispositivos.
La versión 1.79.22 impide que cualquier versión anterior de la aplicación envíe fondos
El 20 de noviembre, Fluidkey declaró en X que el atacante aprovechó vulnerabilidades en una herramienta de registro de terceros para acceder a los datos de sesión y configurar transferencias no autorizadas en sus servidores, que se firmaban cuando un usuario abría la aplicación. En la versión 1.79.22, ya no es posible preparar transferencias de esa manera, lo que añade más medidas de seguridad, afirmó la empresa.
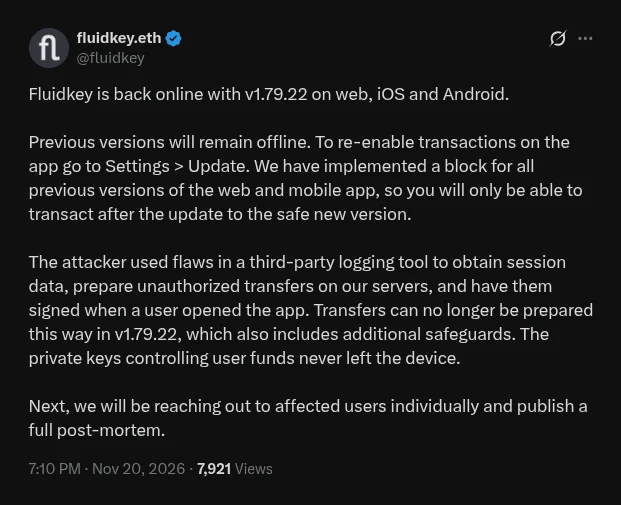 La publicación de Fluidkey en X del 20 de noviembre de 2026, en la que culpó del vaciado a una herramienta de registro de terceros.
Fluidkey implementó esa versión para volver a poner en línea sus aplicaciones web, iOS y Android, y bloqueó todas las versiones anteriores. Los usuarios tendrán que actualizar la aplicación desde Ajustes antes de poder volver a enviar fondos.
A cada usuario de Fluidkey se le asigna un nombre, y cada pago que recibe se envía a una nueva dirección encubierta, de modo que ningún tercero puede calcular cuánto tiene un usuario determinado. Todas las direcciones son monederos de contratos inteligentes Safe, con una clave de gasto generada por el usuario en el navegador.
Las nuevas direcciones no tienen ETH para pagar el gas. Fluidkey envía todas las transacciones y paga las comisiones a través de un relayer, un monedero por cadena.
El 19 de noviembre, ese relayer transfirió dinero desde las cuentas de los usuarios en seis cadenas.
Fluidkey afirma que se pondrá en contacto individualmente con los usuarios afectados y publicará un informe completo sobre el incidente.
Bitquery rastrea 1,58 millones de dólares hasta monederos del atacante en seis cadenas
Bitquery, una empresa de datos de blockchain, rastreó al menos 1,58 millones de dólares hasta monederos vinculados al atacante en Ethereum, Base, BNB Chain, Optimism, Arbitrum y Polygon. La mitad del botín del atacante salió en los cinco minutos posteriores al vaciado, que duró 36 minutos, de las 17:28 a las 18:04 UTC.
Con cerca de 837.000 dólares, los usuarios de Base sufrieron las mayores pérdidas. Ethereum le siguió con 660.000 dólares, mientras que la mayor transferencia individual fue de 415.783 USDT desde dos cuentas de Ethereum.
Fluidkey recomendó a los usuarios que evitaran su sitio web y su aplicación a las 18:20 UTC. Más tarde esa noche, afirmó que SEAL 911 estaba ayudando a rastrear los fondos y que todos los servicios habían quedado fuera de línea a las 18:05 UTC, sin que se hubieran producido transacciones no autorizadas desde entonces.
Después, seis monederos depositaron 881,6 ETH, equivalentes a unos 1,57 millones de dólares en ese momento, en el mezclador Tornado Cash entre las 20:05 y las 21:29 UTC. Horas antes del robo, los monederos del atacante habían obtenido sus primeros ETH de Tornado Cash.
Durante el vaciado, un usuario transfirió 277.000 dólares a un monedero que utilizaba desde 2024.
En un rastreador de GitHub se registró de forma independiente una pérdida de casi 1,63 millones de dólares. El rango estimado por Bitquery oscila entre 1,58 y 1,64 millones de dólares.
Según Cryptopolitan, Predict.fun prometió reembolsos en octubre debido a un vaciado que atribuyó a un sitio web de terceros.
Además, los responsables del exploit de Drift Protocol utilizaron Tornado Cash para blanquear el dinero robado.
Las mentes más brillantes del mundo cripto ya leen nuestro boletín. ¿Te apuntas? Únete a ellas.