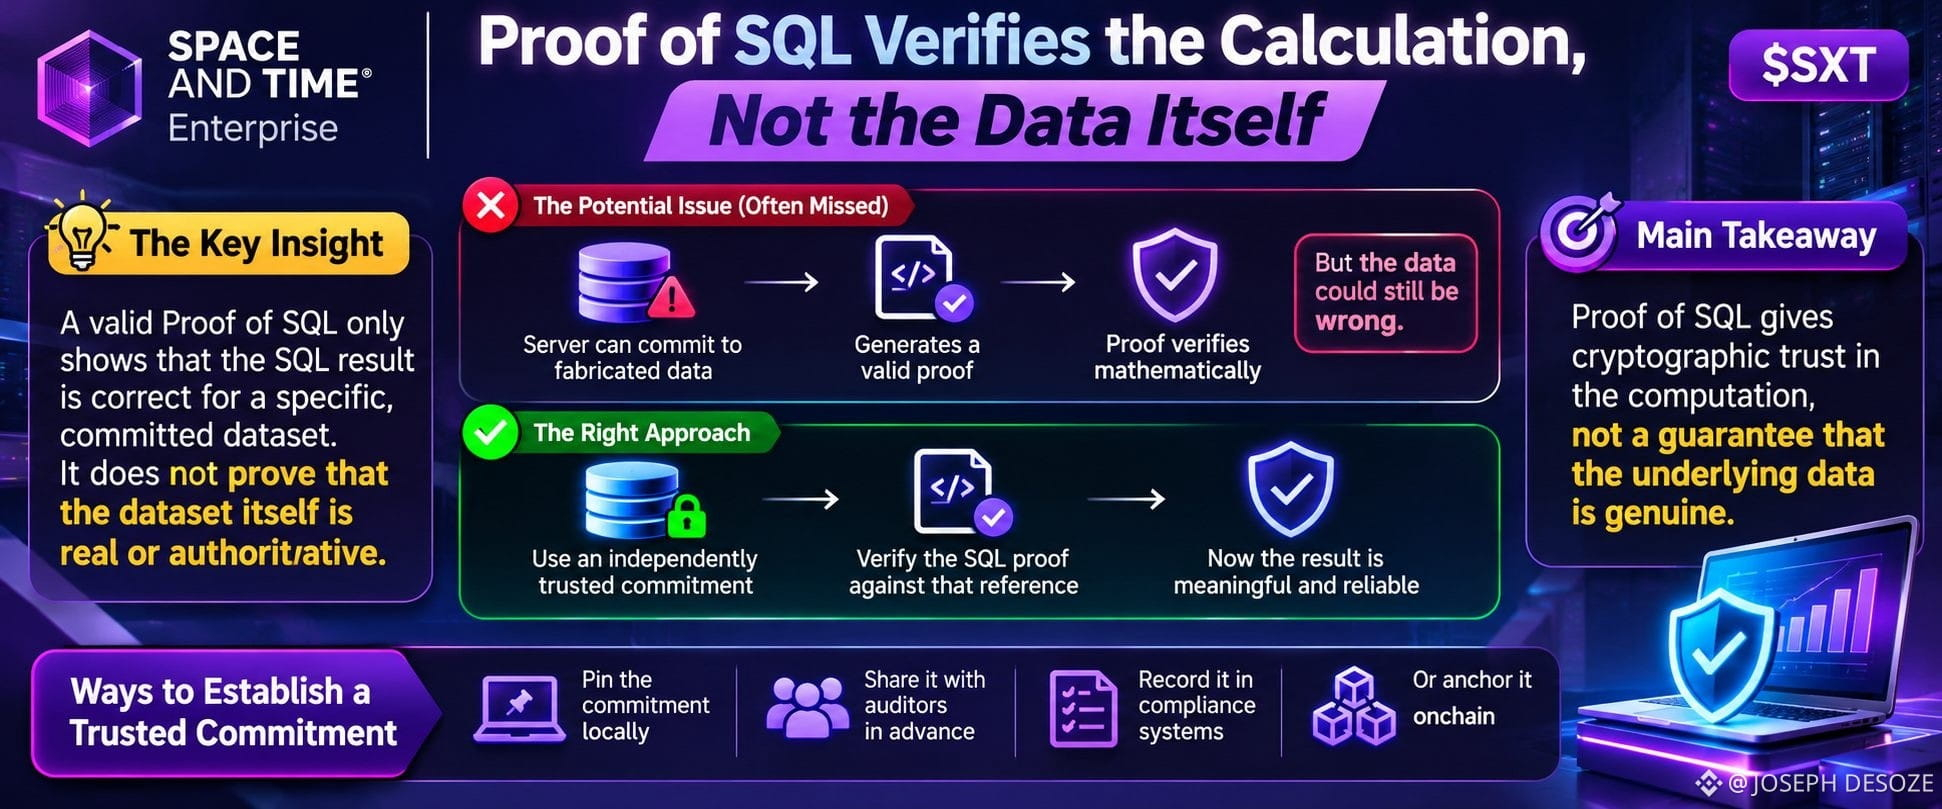

La advertencia más importante del repositorio de Space and Time Enterprise es esta: un resultado de Proof of SQL solo es útil cuando el verificador ya confía en el compromiso de la tabla.
Proof of SQL demuestra que las filas devueltas son el resultado del SQL enviado sobre datos cubiertos por un compromiso. No demuestra que el compromiso represente los registros empresariales correctos. El repositorio expone claramente el caso límite: si un servidor proporciona tanto el compromiso como la prueba, podría comprometer datos inventados y aun así generar una prueba que se verifique correctamente.
Esto significa que hay dos pasos de confianza distintos. Primero, alguien debe establecer y conservar un compromiso de confianza independiente. Luego, el auditor comprueba la prueba SQL con respecto a esa referencia, no simplemente con respecto a un compromiso incluido junto con el resultado. El README sugiere fijar los compromisos localmente, compartirlos con los auditores con antelación, registrarlos en sistemas de cumplimiento normativo o anclarlos en la cadena.
Es fácil pasar por alto esta distinción porque «informe verificado criptográficamente» suena a garantía completa. En realidad, garantiza que el cálculo se realizó sobre un conjunto de datos elegido, no que el conjunto de datos en sí sea una fuente autorizada.
Para las finanzas empresariales y la auditoría, esto desplaza la atención de la generación de pruebas a la gobernanza de los compromisos. Lo que vale la pena observar en el ecosistema más amplio $SXT es si las implementaciones convierten la gestión independiente de compromisos en una práctica estándar de elaboración de informes, en lugar de dejarla a criterio de cada verificador.
#SpaceAndTime #SXT $SXT @SpaceandTime
* Límite de verificación de pruebas: El README oficial de Enterprise en GitHub afirma explícitamente que una prueba verificada demuestra la corrección del SQL sobre datos comprometidos, no la corrección del compromiso en sí.
* Ejemplo de datos inventados: El README confirma que un servidor que proporciona su propio compromiso y su propia prueba podría generar una prueba matemáticamente válida sobre datos inventados.
* Verificación independiente: El README señala que fijar los compromisos localmente, compartirlos con los auditores con antelación, registrarlos en sistemas de cumplimiento normativo y anclarlos en la cadena son maneras de establecer compromisos de confianza.
Proof of SQL demuestra que las filas devueltas son el resultado del SQL enviado sobre datos cubiertos por un compromiso. No demuestra que el compromiso represente los registros empresariales correctos. El repositorio expone claramente el caso límite: si un servidor proporciona tanto el compromiso como la prueba, podría comprometer datos inventados y aun así generar una prueba que se verifique correctamente.
Esto significa que hay dos pasos de confianza distintos. Primero, alguien debe establecer y conservar un compromiso de confianza independiente. Luego, el auditor comprueba la prueba SQL con respecto a esa referencia, no simplemente con respecto a un compromiso incluido junto con el resultado. El README sugiere fijar los compromisos localmente, compartirlos con los auditores con antelación, registrarlos en sistemas de cumplimiento normativo o anclarlos en la cadena.
Es fácil pasar por alto esta distinción porque «informe verificado criptográficamente» suena a garantía completa. En realidad, garantiza que el cálculo se realizó sobre un conjunto de datos elegido, no que el conjunto de datos en sí sea una fuente autorizada.
Para las finanzas empresariales y la auditoría, esto desplaza la atención de la generación de pruebas a la gobernanza de los compromisos. Lo que vale la pena observar en el ecosistema más amplio $SXT es si las implementaciones convierten la gestión independiente de compromisos en una práctica estándar de elaboración de informes, en lugar de dejarla a criterio de cada verificador.
#SpaceAndTime #SXT $SXT @SpaceandTime
* Límite de verificación de pruebas: El README oficial de Enterprise en GitHub afirma explícitamente que una prueba verificada demuestra la corrección del SQL sobre datos comprometidos, no la corrección del compromiso en sí.
* Ejemplo de datos inventados: El README confirma que un servidor que proporciona su propio compromiso y su propia prueba podría generar una prueba matemáticamente válida sobre datos inventados.
* Verificación independiente: El README señala que fijar los compromisos localmente, compartirlos con los auditores con antelación, registrarlos en sistemas de cumplimiento normativo y anclarlos en la cadena son maneras de establecer compromisos de confianza.