


Después de que una vulnerabilidad hasta entonces desconocida permitiera a agentes de IA vulnerar el servidor de una universidad, Amazon aconsejó a los equipos de seguridad que automatizaran su respuesta a los ataques.
Un operador vinculado a China permitió que los agentes eligieran cada paso para alcanzar su único objetivo.
Según un informe de Amazon elaborado por CJ Moses, director de seguridad de la información de Amazon Integrated Security, las organizaciones deberían priorizar las detecciones de alta confianza que activen acciones automáticas, mientras los humanos supervisan los resultados en lugar de aprobar cada paso.
Un agente que encuentra y aprovecha una vulnerabilidad de día cero en cuestión de minutos «completa su actividad más rápido de lo que muchos centros de operaciones de seguridad pueden clasificar manualmente una alerta», escribió Moses. Los fabricantes aún no conocen las vulnerabilidades de día cero, por lo que no existe ninguna solución.
Cairn descubrió una vulnerabilidad desconocida de MONAI Label en unos 11 minutos
El 10 de septiembre de 2026, Amazon Threat Intelligence detectó la campaña. El operador dejó un servidor de Cairn activo y sin inicio de sesión, por lo que cualquiera podía ver sus instrucciones, ajustes y resultados de IA.
Cairn, una plataforma de código abierto, guía a varios agentes de IA en pruebas de penetración: intrusiones autorizadas que las empresas encargan contra sus propios sistemas. Los usuarios le indican con palabras sencillas por dónde empezar y adónde ir, y la plataforma se encarga de llegar allí.
Los registros mostraron que, a partir del 8 de septiembre, se atacaron durante unas 48 horas direcciones IP asociadas a universidades de Asia Oriental situadas fuera de China continental. El operador introdujo una lista de objetivos y variantes de una misma instrucción: «obtener acceso al shell», lo que significa controlar una máquina de forma remota mediante comandos.
«A partir de esas instrucciones, los agentes de IA planificaron, ejecutaron y ajustaron su enfoque a medida que aprendían, sin que el operador eligiera cada paso siguiente», escribió Moses.
Se hackeó un servidor que ejecutaba una IA de código abierto para imágenes médicas. Los agentes mapearon su API, encontraron un endpoint de carga con un parámetro para el nombre del archivo y probaron si era vulnerable a una vulnerabilidad de traversal de rutas, que permite a los atacantes escribir archivos fuera de la carpeta permitida por la aplicación.
Los agentes pudieron escribir archivos en cualquier lugar del servidor unos 11 minutos después de mapear la API. En otra sesión, colocaron una shell inversa de Python en sitecustomize.py, un archivo que Python carga al iniciarse, y obtuvieron acceso root, la cuenta con más privilegios de la máquina.
Amazon determinó con «alta confianza» que el fallo era una vulnerabilidad de día cero, ya que no había ninguna solución, aviso ni mención previa. Después, el operador proporcionó a los agentes un proxy hacia la red de una segunda universidad, donde un servidor ejecutaba el mismo software vulnerable.
Amazon cree que el operador explotó la vulnerabilidad de día cero para comprometer esa máquina y abrir el túnel. Amazon avisó a los responsables del mantenimiento, que corrigieron el código.
El software se llama MONAI Label, según un aviso publicado en GitHub el 18 de noviembre. El aviso clasifica como crítica la vulnerabilidad de traversal de rutas y cita el informe original de AWS.
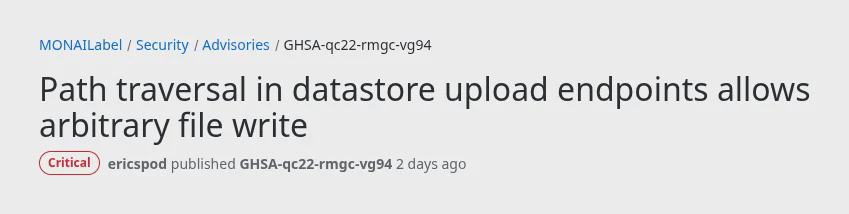 Aviso crítico sobre la vulnerabilidad de traversal de rutas de MONAI Label, publicado en GitHub el 18 de noviembre de 2026.
Los intentos contra Redis ejecutaron 148 acciones durante 16 horas sin parar
A lo largo de unas 16 horas, los agentes llevaron a cabo 148 actividades consecutivas contra el servidor Redis de una universidad, una base de datos en memoria que estaba expuesta y sin contraseña.
Intentaron explotar la replicación de Redis para inyectar código malicioso, escapar de su entorno aislado de scripting, reescribir archivos de configuración y corromper la memoria. También ejecutaron un exploit de Log4Shell contra otro servicio en la misma máquina.
A continuación, los agentes mapearon la red interna de Docker aprovechando una vulnerabilidad de falsificación de solicitudes del lado del servidor en una base de datos Qdrant alojada en ese equipo. Luego probaron contraseñas en SSH, PostgreSQL y otros servicios, pero ninguna funcionó.
Un servidor GPU de una universidad se vio afectado por otra campaña que duró más de 6 horas. Los agentes probaron más de 30.000 combinaciones de credenciales sin éxito y recopilaron una lista de unos 80 nombres de usuario reales a partir de directorios del profesorado, sitios de laboratorios, páginas archivadas y artículos académicos.
Los agentes «funcionaron continuamente durante 16 horas sin pausas, sueño ni restricciones de horario laboral», escribió Moses.
Basándose en instrucciones en chino simplificado, scripts configurados con la hora estándar de China y objetivos probablemente de importancia estratégica para China, Amazon evalúa el vínculo con China con confianza moderada. AWS notificó a las víctimas a través de un socio gubernamental porque no eran clientes de AWS.
Gambit Security también documentó por separado una organización con motivaciones financieras que usaba Cairn para atacar a minoristas en línea. El 17 de noviembre, investigadores de Google dijeron haber descubierto Cairn en intrusiones contra empresas aeroespaciales estadounidenses.
Cryptopolitan informó en mayo que Google había encontrado el primer exploit de día cero conocido creado con ayuda de inteligencia artificial. El primero de los modelos de OpenAI en recibir una calificación de riesgo cibernético crítico fue el modelo Astra, en septiembre.
Si estás leyendo esto, ya vas un paso por delante. Mantente ahí con nuestro boletín.