#Monero #XMR1
🚨 Monero envuelto (XMR1) se desploma un 99% tras un hackeo de 13,5 millones de dólares
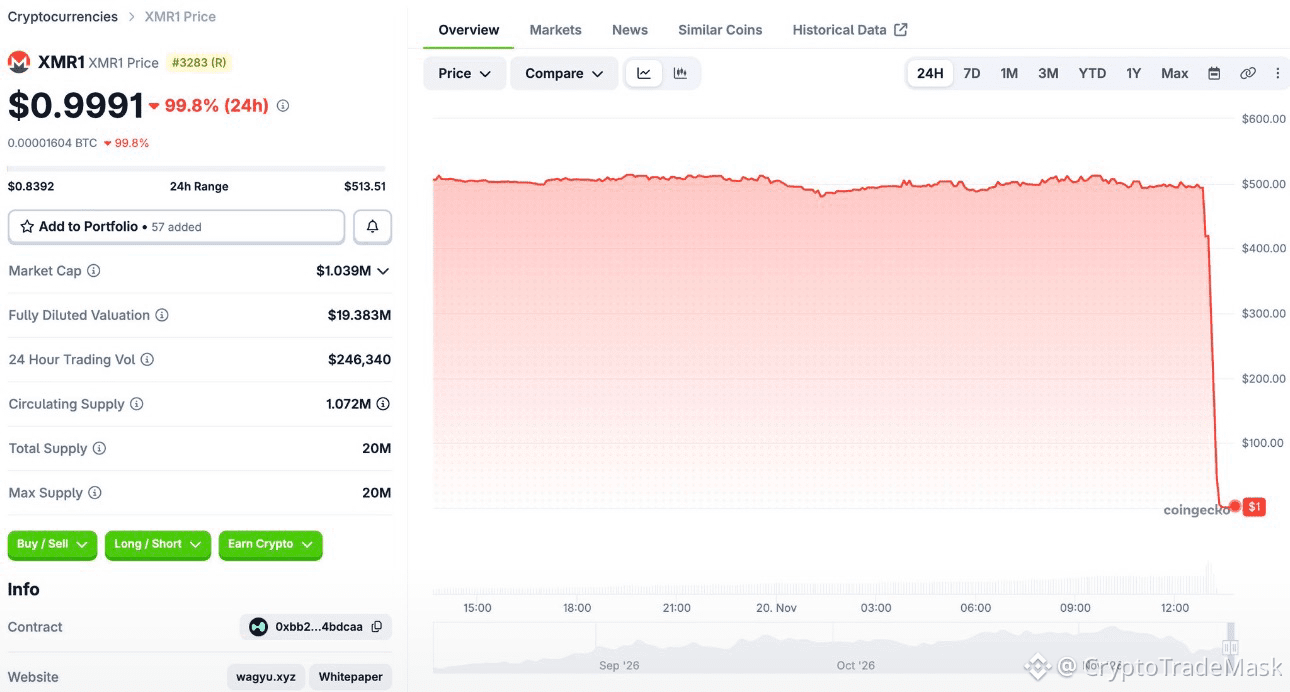
Hoy se produjo un grave incidente en Hyperliquid relacionado con el token XMR1, una versión envuelta de Monero ofrecida por el servicio entre cadenas Wagyu. En menos de media hora, el precio del activo se desplomó de unos 500 $ a cerca de 1 $.
📊 Qué ocurrió:
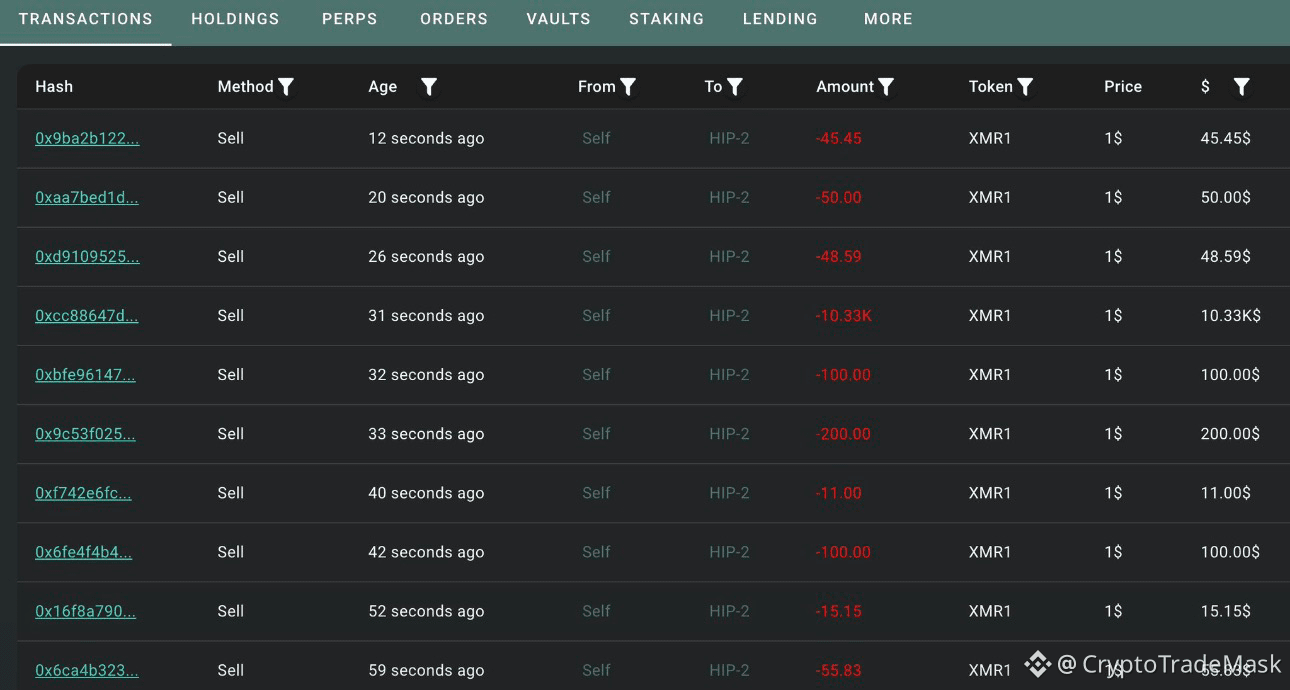
➡️ Ataque a la cartera del implementador: Un actor desconocido obtuvo acceso a la cartera de implementación de XMR1, transfirió 5,2 millones de tokens a una nueva dirección y vendió unos 364.000 XMR1 (a 388 compradores), obteniendo 13,5 millones de dólares.
➡️ Rastros: Los fondos se convirtieron en ETH (unos 7.350 ETH repartidos entre tres carteras), y la cartera del atacante se había financiado inicialmente a través de Tornado Cash.
➡️ Causa: El fundador de Wagyu, «PerpetualCow», declaró que la clave privada del implementador se había almacenado en el pasado en un servidor antiguo perteneciente al proveedor de alojamiento islandés 1984.hosting. Aunque supuestamente se había eliminado el servidor, el proveedor conservó copias de seguridad y registros, que se filtraron hoy durante un ciberataque masivo (el proveedor confirmó posteriormente el incidente y cesó sus operaciones).
❓ Qué sigue:
➡️ Monero nativo (XMR) no se ha visto afectado: el problema se limita exclusivamente al activo envuelto en Hyperliquid.
➡️ El fundador de Wagyu se comprometió a compensar personalmente a las personas afectadas y relanzar el proyecto, aunque no ha ofrecido un calendario concreto.
➡️ Al mismo tiempo, los analistas de Bitquery señalan que es imposible verificar el respaldo real de los XMR1 restantes debido a las funciones de privacidad de la red Monero, mientras que el implementador comprometido todavía controla casi todo el suministro del token ZEC1 (Zcash envuelto).
⚠️ Otro recordatorio de los riesgos asociados a los puentes centralizados y al almacenamiento de claves en servidores de terceros.
🚨 Monero envuelto (XMR1) se desploma un 99% tras un hackeo de 13,5 millones de dólares
Hoy se produjo un grave incidente en Hyperliquid relacionado con el token XMR1, una versión envuelta de Monero ofrecida por el servicio entre cadenas Wagyu. En menos de media hora, el precio del activo se desplomó de unos 500 $ a cerca de 1 $.
📊 Qué ocurrió:
➡️ Ataque a la cartera del implementador: Un actor desconocido obtuvo acceso a la cartera de implementación de XMR1, transfirió 5,2 millones de tokens a una nueva dirección y vendió unos 364.000 XMR1 (a 388 compradores), obteniendo 13,5 millones de dólares.
➡️ Rastros: Los fondos se convirtieron en ETH (unos 7.350 ETH repartidos entre tres carteras), y la cartera del atacante se había financiado inicialmente a través de Tornado Cash.
➡️ Causa: El fundador de Wagyu, «PerpetualCow», declaró que la clave privada del implementador se había almacenado en el pasado en un servidor antiguo perteneciente al proveedor de alojamiento islandés 1984.hosting. Aunque supuestamente se había eliminado el servidor, el proveedor conservó copias de seguridad y registros, que se filtraron hoy durante un ciberataque masivo (el proveedor confirmó posteriormente el incidente y cesó sus operaciones).
❓ Qué sigue:
➡️ Monero nativo (XMR) no se ha visto afectado: el problema se limita exclusivamente al activo envuelto en Hyperliquid.
➡️ El fundador de Wagyu se comprometió a compensar personalmente a las personas afectadas y relanzar el proyecto, aunque no ha ofrecido un calendario concreto.
➡️ Al mismo tiempo, los analistas de Bitquery señalan que es imposible verificar el respaldo real de los XMR1 restantes debido a las funciones de privacidad de la red Monero, mientras que el implementador comprometido todavía controla casi todo el suministro del token ZEC1 (Zcash envuelto).
⚠️ Otro recordatorio de los riesgos asociados a los puentes centralizados y al almacenamiento de claves en servidores de terceros.