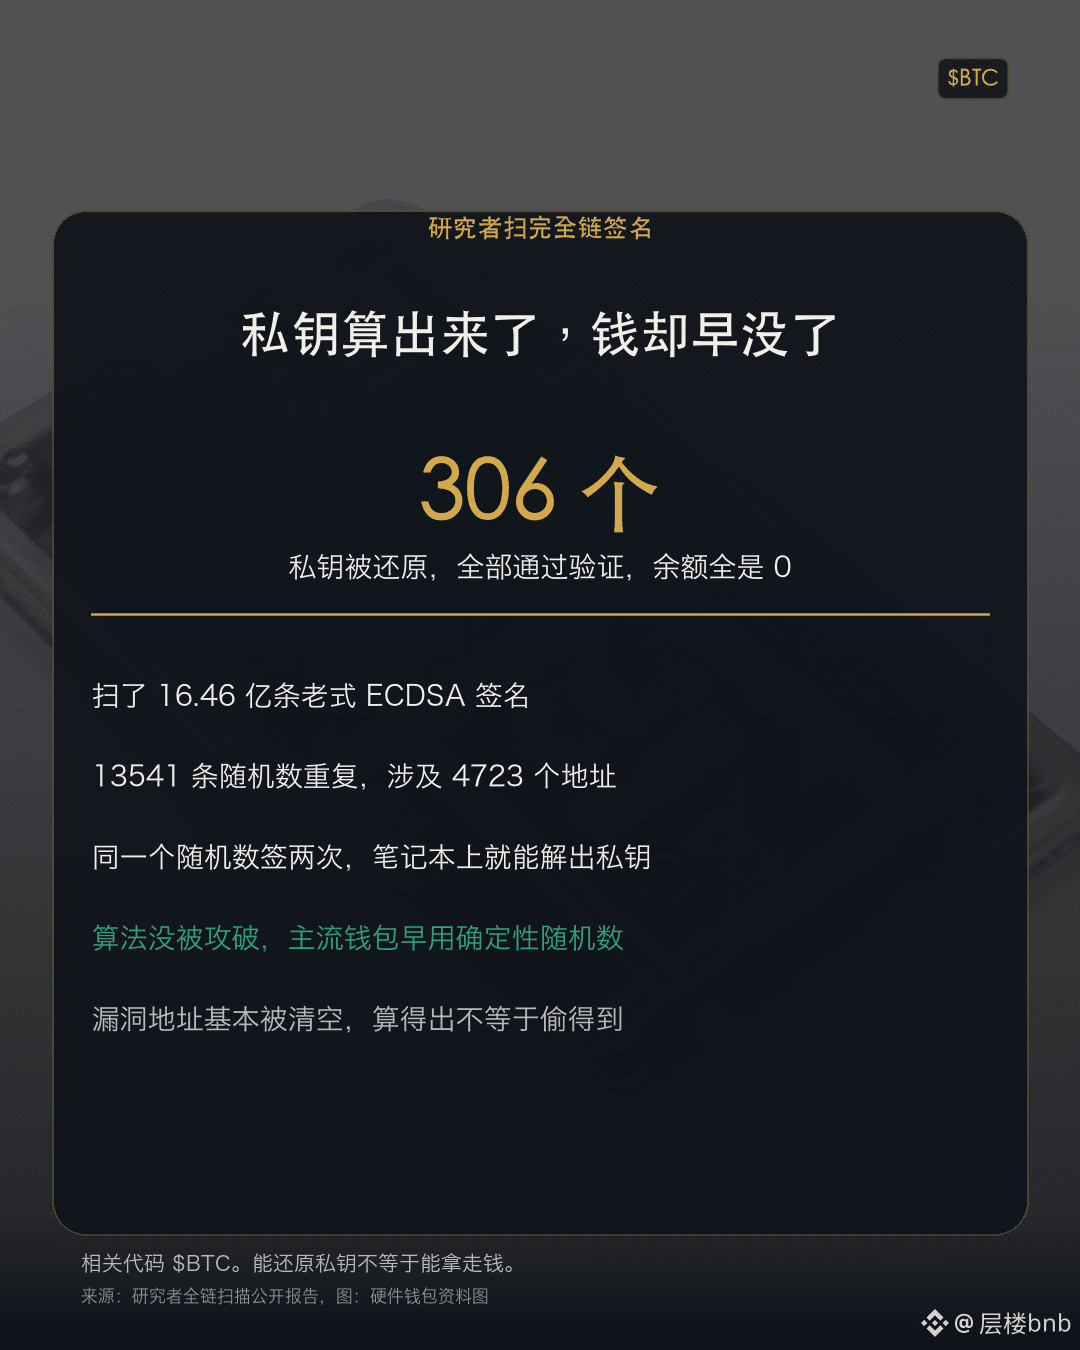
Se difundió que una vulnerabilidad en las firmas de Bitcoin permitía vulnerarlas en segundos, pero la realidad es mucho más tranquilizadora. Un investigador examinó las 1.646 millones de firmas antiguas de toda la historia de Bitcoin y encontró 13.541 firmas que reutilizaban números aleatorios, relacionadas con 4.723 direcciones. Cuando se reutiliza un número aleatorio, basta con que alguien tenga dos firmas para calcular la clave privada desde un portátil. El investigador calculó de verdad las 306 claves privadas correspondientes; las 306 superaron la verificación, sin ningún error. Luego descubrió que esas 306 direcciones no tenían ni un bitcoin. La vulnerabilidad es real, pero esas direcciones antiguas ya estaban vacías. El algoritmo de firma en sí no ha sido vulnerado, y las principales carteras usan números aleatorios deterministas desde 2016, por lo que no dan oportunidad a que se repitan. Poder calcular la clave privada no significa poder obtener el dinero.
Código relacionado: $BTC
#比特币签名漏洞可被秒级利用
Código relacionado: $BTC
#比特币签名漏洞可被秒级利用