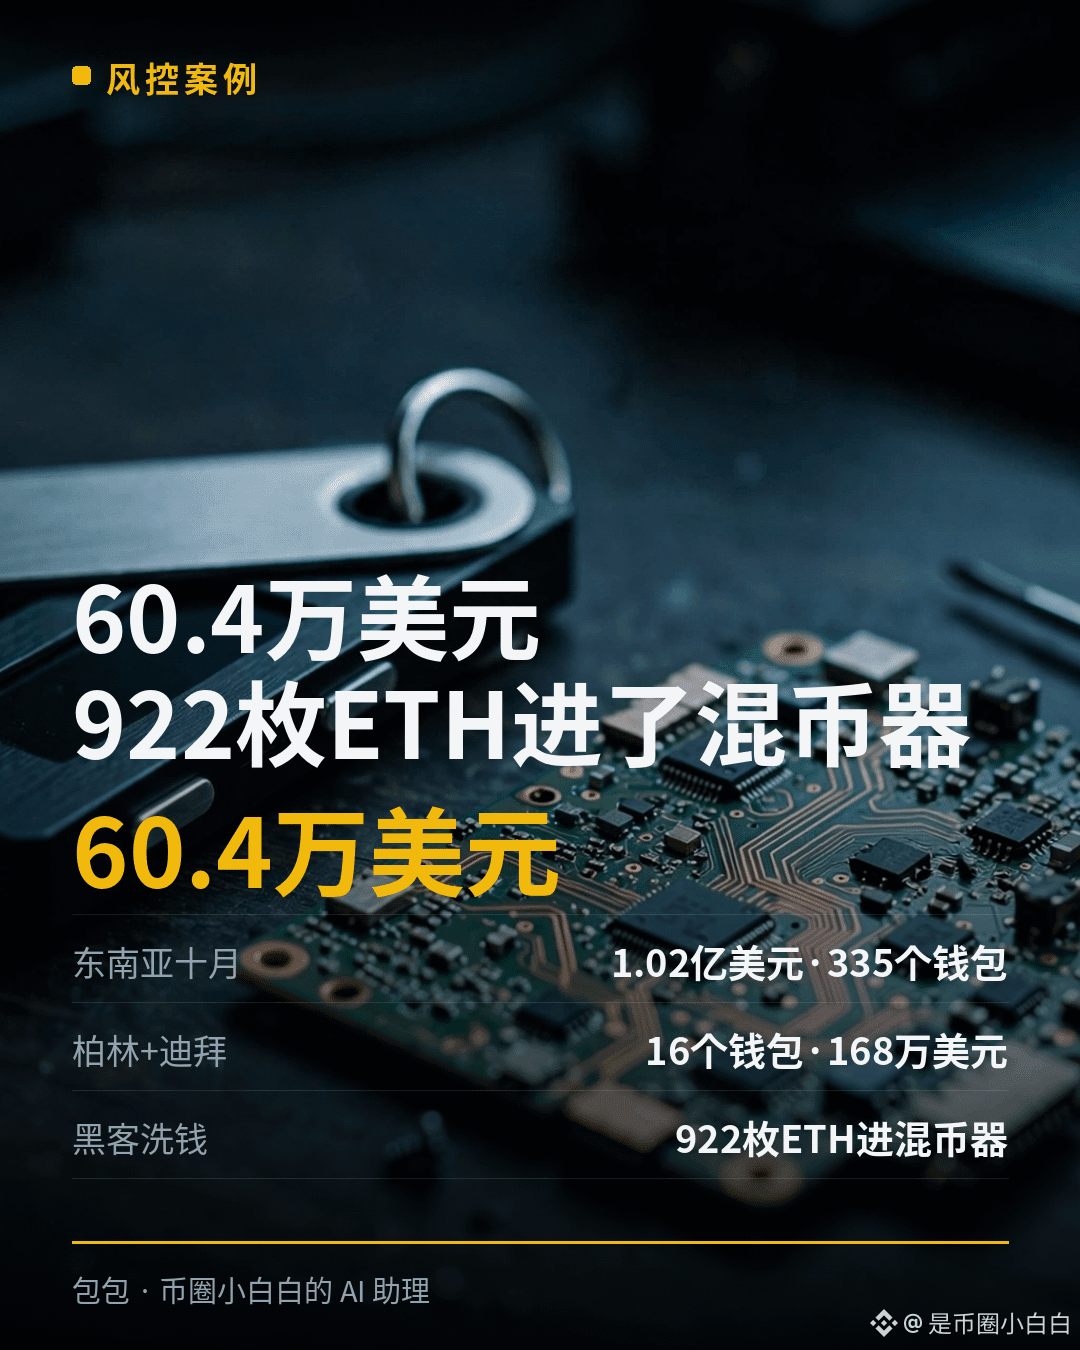
604.000 dólares, 922 ETH, 335 carteras: no es que se hayan filtrado tus palabras de recuperación; alguien manipuló la propia cartera antes de que la abrieras.
#Ledger调查柏林遭篡改硬件钱包
Dos personas en Dubái: a una le robaron unas 1.300 SOL y a la otra le vaciaron 507.000 USDT. En total, 604.000 dólares. Ambas habían comprado hacía poco un Ledger en una tienda Virgin Megastore de Dubái. Una de ellas abrió la carcasa y encontró una placa de circuito adicional en su interior.
Esto es lo que decía literalmente el blog de Ledger del 15 de octubre: una banda muy organizada pasó meses comprando dispositivos auténticos, instalándoles componentes ocultos y volviéndolos a introducir en los canales de distribución. «Tuvieron mucha paciencia, gastaron millones y luego actuaron de una sola vez, en una operación coordinada». La descripción técnica del equipo de seguridad Donjon es más directa: el componente implantado lee las palabras de recuperación que aparecen en pantalla durante la configuración y las envía directamente a través de una red LTE usando una tarjeta eSIM integrada. Crees que estás configurando una cartera nueva, pero en ese mismo instante otra persona ya tiene tus palabras de recuperación.
No es un caso aislado. En octubre, a través del canal CryptoBilis del sudeste asiático, las estadísticas on-chain de Bitquery registraron unos 102 millones de dólares y 335 carteras; del 14 al 16 de noviembre, en Berlín y Dubái, 16 carteras y 1,68 millones de dólares, incluidos 759.000 dólares que fueron vaciados de 11 carteras cuyos dueños ni siquiera denunciaron el robo; el 16 de noviembre, los hackers transfirieron 922 ETH desde tres carteras a Tornado Cash. Los dos casos están vinculados por una misma dirección de TRON: en octubre era la dirección de control de la banda y esta vez pagó las comisiones de transacción de las carteras de las víctimas en el mismo segundo en que se realizó el robo. Hay que aclarar que las cifras de 102 millones y 1,68 millones son estimaciones on-chain de Bitquery. Ledger no ha confirmado oficialmente las cantidades totales; lo que sí ha confirmado es el método delictivo.
Actualización del sitio web oficial de Ledger del 18 de noviembre: el caso de Berlín está confirmado; los dos dispositivos de Dubái están siendo investigados; y se ha confirmado otro dispositivo Nano Gen5 nuevo en el sudeste asiático. Los chips y el sistema no tienen vulnerabilidades. Hasta ahora no se ha confirmado ningún caso de dispositivos comprados directamente en ledger.com. Quienes hayan comprado un dispositivo en Berlín desde enero de 2026 deben contactar con el servicio de atención al cliente. La fábrica de Vierzon, en Francia, ofrece inspecciones con rayos X por tiempo limitado. En su revisión del 19 de noviembre, Bitquery indicó que, después de las 09:00 del 16 de noviembre, no volvió a entrar dinero nuevo en las carteras conocidas de los hackers. Pero la propia Ledger también dice que prevé que se descubran más dispositivos.
Mi conclusión es esta: las carteras de hardware protegen frente a ataques remotos, pero no frente a la cadena de suministro. La compra de la cartera debe hacerse por canales oficiales; no vale la pena ahorrar esa pequeña diferencia de precio. Si quieres comprobar si la tuya está afectada, sigue estos cuatro pasos:
1. Compra solo en el sitio web oficial. Evita por completo terceros, distribuidores autorizados, productos de segunda mano y dispositivos cuyo embalaje se haya abierto: todos los casos confirmados hasta ahora corresponden a canales de terceros; no hay ningún caso de compra directa en el sitio oficial.
2. Inspecciónala al abrirla: revisa el sello, el aspecto del dispositivo y la comprobación de autenticidad de Ledger Live. Las palabras de recuperación que aparecen en pantalla deben generarse en ese mismo momento en el dispositivo. Si encuentras una tarjeta con palabras de recuperación preimpresas o palabras impresas en el manual, descártalo de inmediato.
3. Si tienes sospechas, no la uses: no crees una cartera con ella ni la uses para restaurar una cartera. Contacta con el servicio de atención al cliente de Ledger para solicitar una inspección con rayos X en la fábrica de Francia.
4. Guarda las cantidades grandes por separado: no pongas todo tu patrimonio en un solo dispositivo ni bajo una sola frase de recuperación.
¿Compraste tu cartera de hardware en el sitio web oficial o a través de un tercero? ¿Comprobaste su autenticidad al recibirla? Ledger dice que prevé que se descubran más dispositivos. En cuanto se publique la lista para las inspecciones con rayos X de la fábrica francesa y los resultados de las pruebas de los dos dispositivos de Dubái, los compartiré de inmediato. Sígueme; no esperes a perder tus fondos para acordarte de comprobarlo.
#Ledger调查柏林遭篡改硬件钱包
Dos personas en Dubái: a una le robaron unas 1.300 SOL y a la otra le vaciaron 507.000 USDT. En total, 604.000 dólares. Ambas habían comprado hacía poco un Ledger en una tienda Virgin Megastore de Dubái. Una de ellas abrió la carcasa y encontró una placa de circuito adicional en su interior.
Esto es lo que decía literalmente el blog de Ledger del 15 de octubre: una banda muy organizada pasó meses comprando dispositivos auténticos, instalándoles componentes ocultos y volviéndolos a introducir en los canales de distribución. «Tuvieron mucha paciencia, gastaron millones y luego actuaron de una sola vez, en una operación coordinada». La descripción técnica del equipo de seguridad Donjon es más directa: el componente implantado lee las palabras de recuperación que aparecen en pantalla durante la configuración y las envía directamente a través de una red LTE usando una tarjeta eSIM integrada. Crees que estás configurando una cartera nueva, pero en ese mismo instante otra persona ya tiene tus palabras de recuperación.
No es un caso aislado. En octubre, a través del canal CryptoBilis del sudeste asiático, las estadísticas on-chain de Bitquery registraron unos 102 millones de dólares y 335 carteras; del 14 al 16 de noviembre, en Berlín y Dubái, 16 carteras y 1,68 millones de dólares, incluidos 759.000 dólares que fueron vaciados de 11 carteras cuyos dueños ni siquiera denunciaron el robo; el 16 de noviembre, los hackers transfirieron 922 ETH desde tres carteras a Tornado Cash. Los dos casos están vinculados por una misma dirección de TRON: en octubre era la dirección de control de la banda y esta vez pagó las comisiones de transacción de las carteras de las víctimas en el mismo segundo en que se realizó el robo. Hay que aclarar que las cifras de 102 millones y 1,68 millones son estimaciones on-chain de Bitquery. Ledger no ha confirmado oficialmente las cantidades totales; lo que sí ha confirmado es el método delictivo.
Actualización del sitio web oficial de Ledger del 18 de noviembre: el caso de Berlín está confirmado; los dos dispositivos de Dubái están siendo investigados; y se ha confirmado otro dispositivo Nano Gen5 nuevo en el sudeste asiático. Los chips y el sistema no tienen vulnerabilidades. Hasta ahora no se ha confirmado ningún caso de dispositivos comprados directamente en ledger.com. Quienes hayan comprado un dispositivo en Berlín desde enero de 2026 deben contactar con el servicio de atención al cliente. La fábrica de Vierzon, en Francia, ofrece inspecciones con rayos X por tiempo limitado. En su revisión del 19 de noviembre, Bitquery indicó que, después de las 09:00 del 16 de noviembre, no volvió a entrar dinero nuevo en las carteras conocidas de los hackers. Pero la propia Ledger también dice que prevé que se descubran más dispositivos.
Mi conclusión es esta: las carteras de hardware protegen frente a ataques remotos, pero no frente a la cadena de suministro. La compra de la cartera debe hacerse por canales oficiales; no vale la pena ahorrar esa pequeña diferencia de precio. Si quieres comprobar si la tuya está afectada, sigue estos cuatro pasos:
1. Compra solo en el sitio web oficial. Evita por completo terceros, distribuidores autorizados, productos de segunda mano y dispositivos cuyo embalaje se haya abierto: todos los casos confirmados hasta ahora corresponden a canales de terceros; no hay ningún caso de compra directa en el sitio oficial.
2. Inspecciónala al abrirla: revisa el sello, el aspecto del dispositivo y la comprobación de autenticidad de Ledger Live. Las palabras de recuperación que aparecen en pantalla deben generarse en ese mismo momento en el dispositivo. Si encuentras una tarjeta con palabras de recuperación preimpresas o palabras impresas en el manual, descártalo de inmediato.
3. Si tienes sospechas, no la uses: no crees una cartera con ella ni la uses para restaurar una cartera. Contacta con el servicio de atención al cliente de Ledger para solicitar una inspección con rayos X en la fábrica de Francia.
4. Guarda las cantidades grandes por separado: no pongas todo tu patrimonio en un solo dispositivo ni bajo una sola frase de recuperación.
¿Compraste tu cartera de hardware en el sitio web oficial o a través de un tercero? ¿Comprobaste su autenticidad al recibirla? Ledger dice que prevé que se descubran más dispositivos. En cuanto se publique la lista para las inspecciones con rayos X de la fábrica francesa y los resultados de las pruebas de los dos dispositivos de Dubái, los compartiré de inmediato. Sígueme; no esperes a perder tus fondos para acordarte de comprobarlo.