


El nuevo sistema de seguridad de Phylax podría ayudar a los protocolos de finanzas descentralizadas (DeFi) a detener transacciones maliciosas antes de que se liquiden.
Eso podría reforzar las defensas del sector cripto frente a los hackers norcoreanos y los actores sancionados por Estados Unidos, pero también podría introducir una forma de congelar las funciones de los contratos inteligentes sin otorgarle explícitamente a nadie el poder de hacerlo.
Y ese es el tipo de control que suscita preocupación: el sistema podría acabar convirtiéndose en una herramienta centralizada para las fuerzas del orden, en lugar de servir a las finanzas descentralizadas.
«La cuestión no es solo si existe un riesgo, sino si es un riesgo aceptable», dice Stefanie Boss, coautora de una investigación sobre la resistencia a la censura y el comportamiento de cumplimiento en el mecanismo de consenso de Ethereum.
«En este caso, me inclinaría a decir que es aceptable, ya que el objetivo es hacer que la red sea más segura y esté más alineada con los valores de la red y de las aplicaciones», dice.
Un mecanismo de seguridad con riesgo potencial de congelación
Anunciada el 10 de noviembre, la integración de Phylax con el creador de bloques Titan Builder permite que las aplicaciones de Ethereum definan reglas que excluyan transacciones que podrían producir resultados perjudiciales durante la construcción de bloques.
Titan, que según Phylax produce uno de cada dos bloques de Ethereum, comprueba las transacciones con arreglo a esas reglas antes de incluirlas en sus bloques.
La idea es impedir que se concreten los exploits, en lugar de depender de sistemas de supervisión o intervenciones de emergencia una vez iniciado un ataque. «Nuestra misión: evitar que los usuarios pierdan dinero por ataques y errores en DeFi», decía el anuncio.
En una publicación del blog, Phylax plantea el caso de una bóveda vulnerable que podría transferir por error un millón de dólares a un usuario cuyas participaciones solo valen 1.000 dólares. Con el sistema en funcionamiento, un interruptor de emergencia podría limitar la cantidad que sale de la bóveda en una sola transacción e impedir que se retiren todos los fondos.
Estas salvaguardas también podrían limitar las pérdidas en grandes ataques, como el hackeo de Binance de 6.300 millones de dólares o el exploit de Bitget de 380 millones de dólares, en los que actores maliciosos vaciaron las billeteras de los exchanges y pudieron mover grandes cantidades de criptomonedas a través de protocolos descentralizados.
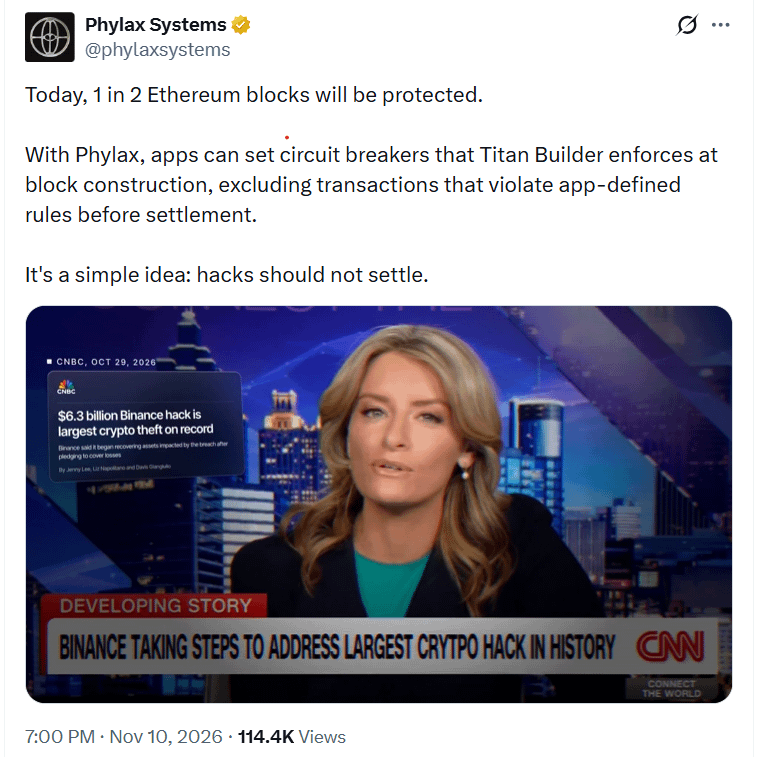
Phylax sostiene que los ataques no deberían llegar a concretarse. Fuente: Phylax Systems.
Aunque impedir las transacciones maliciosas sería beneficioso para el sector cripto, el abogado especializado en activos digitales Gabriel Shapiro advirtió que las aplicaciones que utilizan el sistema podrían quedar, en la práctica, expuestas a la congelación si los creadores de bloques dejaran de proporcionar las atestaciones requeridas.
Explicó que los contratos inteligentes pueden configurarse para rechazar transacciones a menos que se incluyan en bloques de creadores que hayan realizado las comprobaciones de seguridad requeridas. Si esos creadores dejaran de proporcionar atestaciones, las funciones protegidas podrían seguir rechazando transacciones hasta que las reanudaran.
El fundador y director ejecutivo de Phylax, Odysseas Lamtzidis, dice que los protocolos pueden evitar ese riesgo si permiten que las transacciones se procesen incluso cuando las comprobaciones de seguridad del sistema no están disponibles.
«La opción predeterminada sensata que ofrecemos y recomendamos a los protocolos es un comportamiento de fallo en abierto», dice a Magazine.
Pero esa salvaguarda es opcional, por lo que cada protocolo decide cuánta prioridad dar a la seguridad frente a la disponibilidad. «Algunos protocolos podrían optar por priorizar la seguridad por encima de la actividad continua», dice Lamtzidis.
También dice que los protocolos pueden decidir si sus contratos inteligentes son inmutables o si pueden modificarse mediante gobernanza.
Shapiro dice que las protecciones de fallo en abierto deberían ser obligatorias y que los cambios en las salvaguardas deberían estar sujetos a plazos de espera para impedir que los protocolos las eliminen de inmediato.
El problema de la concentración de creadores de bloques en Ethereum
También preocupa que el sistema pueda reforzar la concentración, ya de por sí elevada, del mercado de creación de bloques de Ethereum.
Fan Zhang, investigador de Ethereum, dice que la tecnología de Phylax solo ahora se está volviendo viable debido a esa concentración. «Por fin tenemos una forma de implementarla eficazmente», dice, «pero, lamentablemente, solo porque el mercado de creación de bloques de Ethereum se ha vuelto tan centralizado».
Zhang dice que el enfoque de Phylax ofrece «atractivas ventajas de seguridad, especialmente en la era de los bots de IA capaces de encontrar errores más rápido que nunca».
Pero advierte que añadir código en un punto tan crítico del procesamiento de transacciones crea nuevas posibilidades de fallo, como errores de implementación y el robo, la pérdida o la suplantación de las claves de firma de los creadores de bloques.
«Creo que a la comunidad le preocupan mucho los creadores de bloques centralizados y está haciendo esfuerzos para abordar el problema. Por eso me preocupa que estos esfuerzos puedan socavarse entre sí», añade.
El investigador de Ethereum Sen Yang dice a Magazine: «Si los principales protocolos dependen de un pequeño número de creadores de bloques para hacer cumplir la seguridad, estos podrían obtener una ventaja competitiva y agravar aún más la concentración del mercado».
Phylax anuncia su sistema de interruptor de emergencia. Fuente: Phylax Systems
Dice que la actualización de separación entre proponente y creador de bloques consagrada en Ethereum (ePBS), cuya inclusión está prevista en la próxima actualización Glamsterdam, podría reducir la dependencia de retransmisores externos, «pero no aborda directamente la concentración del mercado de creadores de bloques».
Yang dice que los creadores de bloques no censuradores aún podrían incluir las transacciones excluidas por los creadores dominantes, lo que posiblemente causaría retrasos en lugar de una exclusión permanente.
¿Dónde termina la seguridad y empieza la censura?
Phylax sostiene que su sistema no introduce una nueva autoridad sobre las transacciones de Ethereum porque son las propias aplicaciones las que definen las reglas. La tecnología es «explícitamente voluntaria», dice Lamtzidis.
Compara las comprobaciones con condiciones ya incorporadas en los contratos inteligentes. «No es distinto de una instrucción “require()”», dice. «La censura implica tomar decisiones arbitrarias o ejercer coerción».
Zhang hace una distinción similar entre las aplicaciones que filtran transacciones voluntariamente y las partes externas que imponen la censura. «Que las aplicaciones se ofrezcan voluntariamente a filtrar está bien, ya que los usuarios pueden dejar de usar esas aplicaciones», dice. «El problema es la censura impuesta desde fuera. Ahí es donde trazo la línea».
Boss dice que las reglas dirigidas al resultado de una transacción son menos preocupantes que las que se centran en quién la realiza. «En este caso, también se basa en los resultados, lo que suele considerarse menos arriesgado», dice.
Considera legítimo el objetivo de seguridad y sostiene que «el daño causado por esos ataques es mucho mayor que el perjuicio de este tipo de exclusión».
Pero advierte que las reglas también podrían utilizarse para hacer cumplir sanciones o imponer exclusiones por motivos políticos.
«Es importante garantizar que existan las salvaguardas adecuadas para asegurar que estas reglas sigan siendo justas y estén diseñadas para proteger la seguridad», dice.
Magazine: Los bancos prohíben los agentes de IA por motivos de seguridad... y competencia