
Negocios Lo más reciente VnE-GO Actualidad Mundo Negocios Ciencia y tecnología Opinión Spotlight Inmobiliario Salud Deportes Entretenimiento Derecho Educación Vida Autos Viajes Fotos Infografías Opiniones Confesiones Ocio
Materias primas NetZero Internacional Empresas Bolsa Ebank Macroeconomía Mi dinero Materias primas Empresas en expansión
Miércoles, 18/11/2026, 15:50 (GMT+7)
Hackean dos monederos de criptomonedas en Dubái y roban más de 600.000 USD
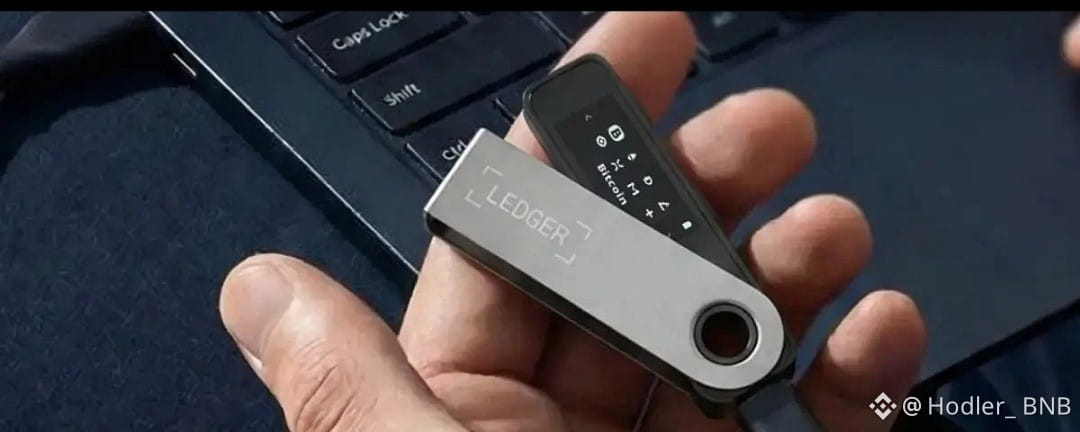
Dos usuarios denunciaron la pérdida de un total de 604.000 USD en criptomonedas de monederos fríos Ledger comprados en Dubái, lo que ha suscitado preocupación por la posibilidad de que los dispositivos tuvieran instalado un chip malicioso.
Hoy, un usuario compartió en redes sociales que hackearon su billetera fría Ledger Flex y perdió alrededor de 1.300 Solana (SOL). Tras revisar el dispositivo, encontró indicios de manipulación del hardware. Envió imágenes del dispositivo a la base de datos de investigación Ledger Implant OSINT, gestionada por Mark Karpelès, exdirector ejecutivo de la plataforma Mt. Gox. La inspección reveló que el dispositivo contenía un chip no autorizado.
El otro caso está relacionado con una billetera Ledger Stax, de la que se sustrajeron 507.000 USDT el 14/11. El usuario dijo que había comprado el dispositivo nuevo en Virgin Megastore, en Dubái (EAU), el 11/10. También aseguró que la frase de recuperación (seed phrase) de 24 palabras se generó directamente en la billetera y nunca se introdujo en otro dispositivo ni aplicación.
Según Cointelegraph, Virgin Megastore figura en la lista de distribuidores autorizados de Ledger en los EAU. Sin embargo, por ahora no hay pruebas que determinen si el dispositivo fue manipulado en la fábrica, durante el transporte o en la distribución. Ninguno de los dos casos cuenta con una conclusión independiente que confirme que las billeteras contenían chips no autorizados.
El incidente ha suscitado preocupación por el riesgo de ataques a la cadena de suministro de dispositivos de almacenamiento de criptomonedas. En octubre, Ledger confirmó que había detectado chips de hardware no autorizados en algunas billeteras vendidas a través de CryptoBilis, un distribuidor de dispositivos del Sudeste Asiático.
Según la descripción de Ledger, el chip está implantado dentro de la carcasa del dispositivo y puede recopilar la seed phrase desde el momento en que el usuario crea la billetera. Después, la información puede transmitirse al atacante mediante una conexión a la red móvil y una eSIM. Una vez que obtiene la seed phrase, el delincuente puede restaurar la billetera en otro dispositivo, controlar los activos y transferir fondos sin acceder físicamente a la billetera de la víctima.
Este tipo de ataque no requiere necesariamente vulnerar el sistema de seguridad de software de Ledger. Según la empresa, el chip no autorizado detectado en el caso de CryptoBilis no interfiere con el Secure Element —el componente que protege las claves privadas— ni con el proceso de firma de transacciones del dispositivo.
Varios investigadores de blockchain ya habían investigado los casos relacionados con CryptoBilis. Algunas estimaciones apuntan a que las pérdidas podrían superar los 90 millones de dólares y afectar a cientos de billeteras de criptomonedas. Ledger indicó que los casos de pérdidas de activos confirmados durante la investigación inicial estaban relacionados con dispositivos vendidos por este distribuidor.
Además del Sudeste Asiático, también se han denunciado indicios de manipulación del hardware de dispositivos Ledger en Europa y Singapur. Algunos minoristas de Alemania suspendieron temporalmente la venta de los productos después de que los clientes informaran haber encontrado anomalías.
Una billetera fría (cold wallet) es un dispositivo o método para almacenar las claves privadas de activos digitales en un entorno que no está conectado permanentemente a Internet, con el fin de reducir el riesgo de ataques remotos de hackers. A diferencia de las billeteras calientes (hot wallets), que funcionan en teléfonos, computadoras o plataformas en línea, las billeteras frías suelen utilizarse para guardar criptomonedas a largo plazo.
Las billeteras frías no contienen criptomonedas directamente, sino que almacenan la clave privada (private key), la información criptográfica que permite al propietario controlar y realizar transacciones con sus activos en la blockchain. Al configurar una billetera, el usuario también recibe una seed phrase, que suele constar de 12 o 24 palabras y sirve como copia de seguridad para restaurar las claves privadas en caso de pérdida o cambio de dispositivo.
Ledger se fundó en Francia en 2014 y se especializa en desarrollar billeteras de hardware (hardware wallets), un tipo de billetera fría que utiliza un dispositivo físico para proteger las claves privadas de los activos digitales. Actualmente, la empresa es una de las marcas de billeteras de hardware más populares del mercado de las criptomonedas y es conocida por sus líneas de productos Ledger Nano, Ledger Flex y Ledger Stax.