

Cada vez que recibes por mensaje privado un enlace de alguien o de alguien que dice ser un socio comercial, ¿deberías abrirlo?
Mi consejo es: no te apresures a abrirlo.
Sobre todo si sueles estar en contacto con equipos de proyectos, colaboraciones comerciales o campañas de airdrops: presta aún más atención.
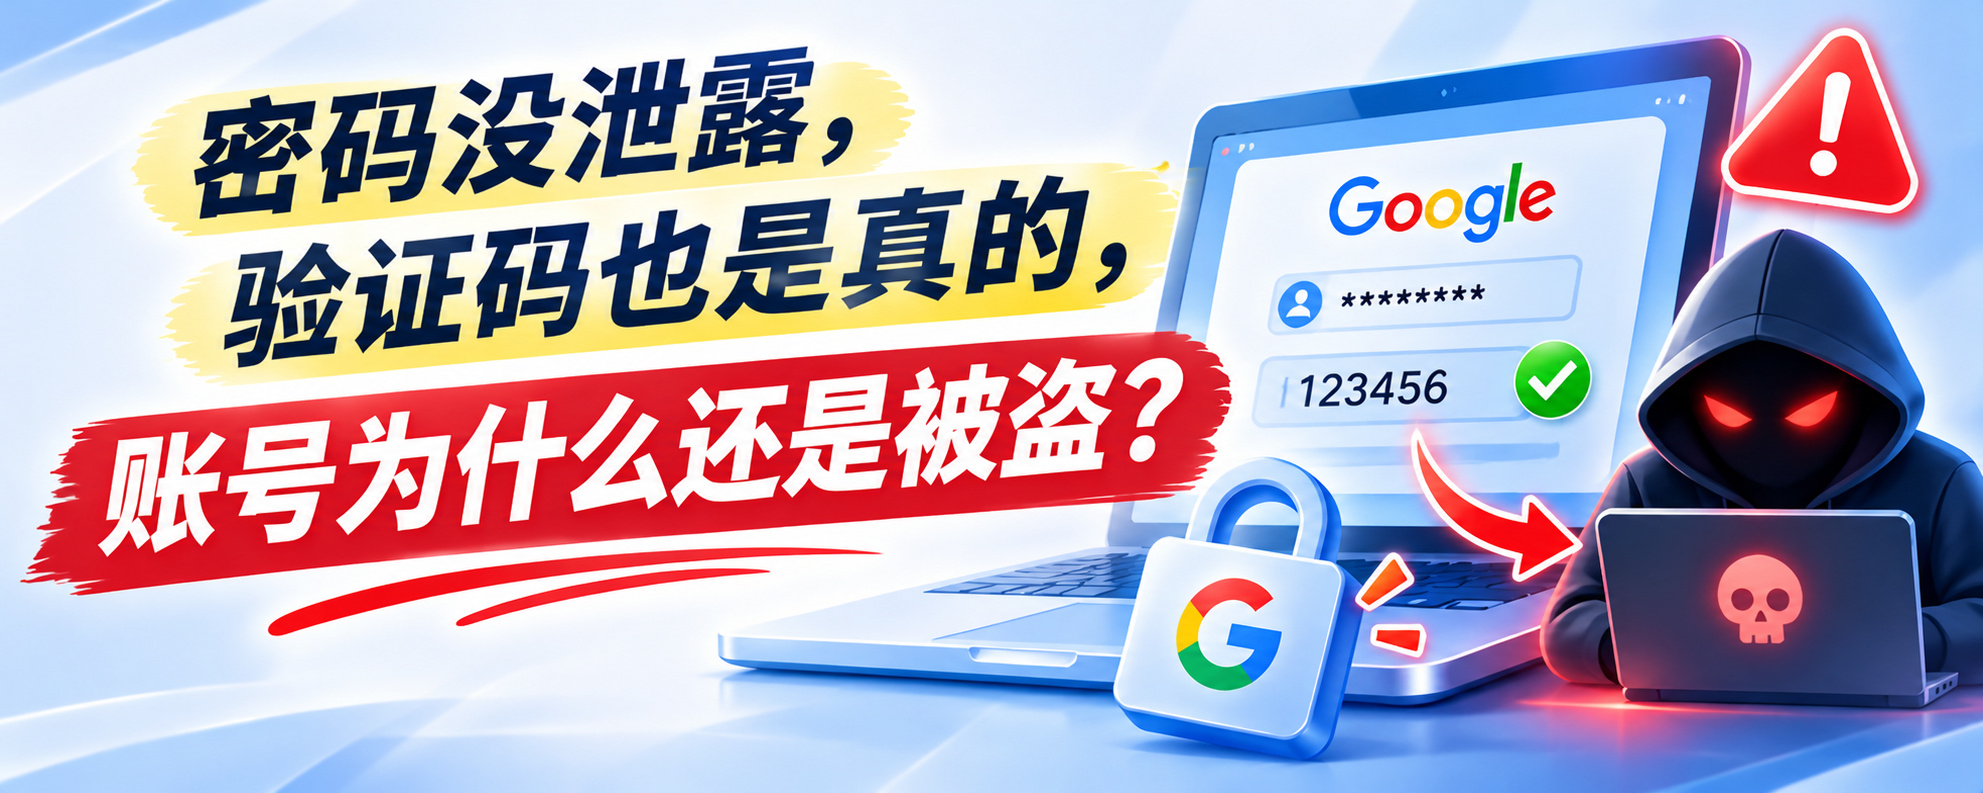
Anoche aprendí una técnica de ataque llamada AiTM (phishing de intermediario) + Session Hijacking (secuestro de sesión).
Lo peligroso es que, aunque no hayan descifrado tu contraseña y el código de verificación te lo haya enviado realmente la plataforma, ¡aun así pueden robarte la cuenta!
¿Cómo lo hacen exactamente?
1️⃣ Recibes un enlace que parece normal
Por ejemplo, alguien te envía una propuesta de colaboración de Google Docs, material de un proyecto en Google Drive o una invitación a una reunión.
Al hacer clic, la página te indica que debes iniciar sesión en tu cuenta de Google para ver el archivo. A muchas personas les parece normal y escriben directamente su usuario y contraseña.
2️⃣ El atacante manipula la conexión desde el medio
En pocas palabras, el atacante actúa como intermediario entre tú y el sitio web auténtico.
Introduces tu usuario y contraseña, y él los retransmite a Google; si Google solicita un código de verificación, también retransmite el proceso de verificación.
Todo el proceso parece un inicio de sesión normal, e incluso puede que consigas iniciar sesión, pero el atacante también lo hace al mismo tiempo.
3️⃣ Secuestro de sesión (Session Hijacking)
Cuando inicias sesión, Google le da al navegador una autorización temporal para acceder a la cuenta, llamada cookie de sesión.
Si el atacante consigue esa autorización, podría acceder a tu cuenta haciéndose pasar por ti, sin volver a introducir la contraseña ni el código de verificación.
Por eso pueden robarte la cuenta aunque no se haya filtrado tu contraseña.
---
Entonces, ¿cómo puedes protegerte?
1️⃣ Comprueba el dominio
Cada vez que abras un enlace o accedas a una página nueva, comprueba que el dominio completo sea correcto; no te fijes solo en el enlace que recibiste inicialmente.
Por ejemplo:
- "docs.google.com" ✅ Dominio oficial de Google
- "docs.google.com.evil.com" ❌ En realidad, pertenece a evil.com
- "docs-google.com" ❌ No es un dominio oficial de Google
2️⃣ Usa una clave de acceso (Passkey) siempre que sea posible
Supongamos que registras una clave de acceso en el sitio web auténtico de Google y, más adelante, entras por error en un sitio falso que imita a Google. Aunque la página sea idéntica, la clave de acceso comprueba el dominio del sitio web y, si no coincide, no te autentica en el sitio falso.
En comparación con las contraseñas tradicionales, las claves de acceso ofrecen una protección más sólida contra este tipo de ataques de phishing.
3️⃣ Si no estás seguro del dominio, compruébalo primero
✨ Verifica el enlace en la cuenta oficial del proyecto en X, en su sitio web o en su comunidad oficial.
✨ Usa WHOIS para consultar la información de registro del dominio:
https://lookup.icann.org/
✨ Usa VirusTotal para comprobar si algún motor de seguridad ha marcado el enlace como malicioso:
https://www.virustotal.com/
Sin embargo, ten en cuenta que un dominio registrado hace mucho tiempo y que no haya sido marcado por VirusTotal no es necesariamente seguro.
La opción más segura: no inicies sesión desde enlaces que te envíen desconocidos; accede por tu cuenta desde los canales oficiales.
---
Y ahora, una pregunta para todos:
Recibes un archivo de Google Drive y te piden que inicies sesión en tu cuenta para verlo. ¿Cuál de estos es el dominio de inicio de sesión auténtico de Google?
A. "accounts.google.com"
B. "accounts.google.com.verify-login.net"
C. "google.accounts-login.com"
D. "accounts.google.com@secure-login.net"
¿Cuál elegirías?