#BTCPayCorrigeFalloCríticoDeNginx
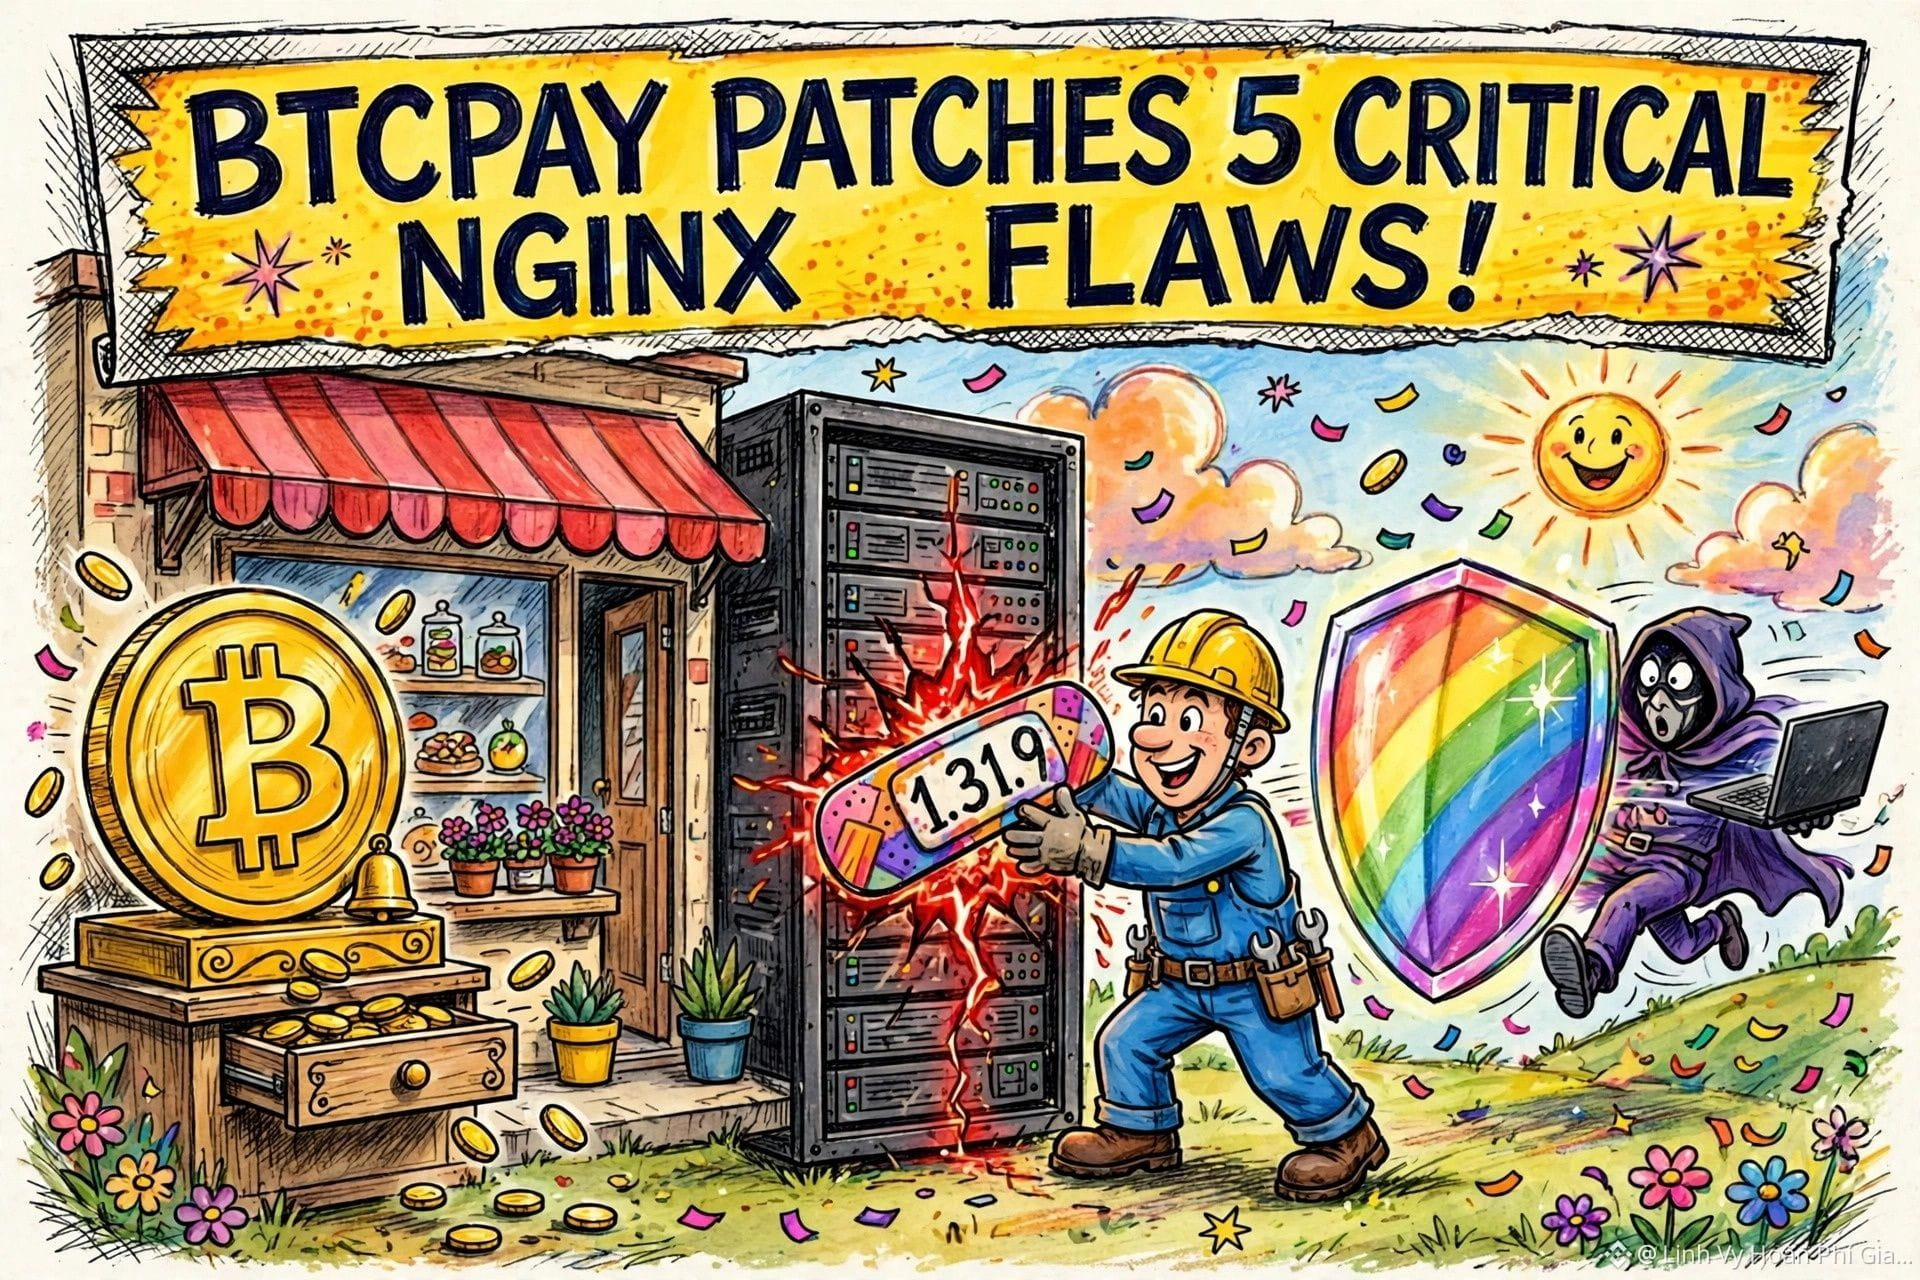
🚨 BTCPAY CORRIGE DE URGENCIA 5 VULNERABILIDADES: LOS ATACANTES PUEDEN TOMAR EL CONTROL DEL SERVIDOR SIN INICIAR SESIÓN
Atención, quienes administran su propio servidor para recibir pagos en Bitcoin: BTCPay Server acaba de lanzar un parche de emergencia para 5 vulnerabilidades de Nginx. La más grave, identificada como CVE-2026-123007, permite a los atacantes ejecutar código malicioso de forma remota sin iniciar sesión si el servidor tiene HTTP/2 activado. El grupo NGINX2Root ya demostró cómo explotarla, aunque hasta el miércoles no se había registrado ningún ataque. El parche actualiza Nginx a la versión 1.31.9: si usan Docker, actualicen mediante SSH; si aún no pueden instalar el parche, desactiven HTTP/2 temporalmente; y si usan Umbrel o Start9, esperen a que la plataforma publique la nueva versión. Mientras $BTC los contratos perpetuos rondan los 63.818 dólares, retrasar el parche es como dejar la puerta abierta e invitar a los ladrones a entrar.
La mayor variación de los contratos perpetuos de hoy: $ZRO 1,42 dólares, $ZEC 949 dólares
#BTCPay #Bitcoin #Seguridad
🚨 BTCPAY CORRIGE DE URGENCIA 5 VULNERABILIDADES: LOS ATACANTES PUEDEN TOMAR EL CONTROL DEL SERVIDOR SIN INICIAR SESIÓN
Atención, quienes administran su propio servidor para recibir pagos en Bitcoin: BTCPay Server acaba de lanzar un parche de emergencia para 5 vulnerabilidades de Nginx. La más grave, identificada como CVE-2026-123007, permite a los atacantes ejecutar código malicioso de forma remota sin iniciar sesión si el servidor tiene HTTP/2 activado. El grupo NGINX2Root ya demostró cómo explotarla, aunque hasta el miércoles no se había registrado ningún ataque. El parche actualiza Nginx a la versión 1.31.9: si usan Docker, actualicen mediante SSH; si aún no pueden instalar el parche, desactiven HTTP/2 temporalmente; y si usan Umbrel o Start9, esperen a que la plataforma publique la nueva versión. Mientras $BTC los contratos perpetuos rondan los 63.818 dólares, retrasar el parche es como dejar la puerta abierta e invitar a los ladrones a entrar.
La mayor variación de los contratos perpetuos de hoy: $ZRO 1,42 dólares, $ZEC 949 dólares
#BTCPay #Bitcoin #Seguridad