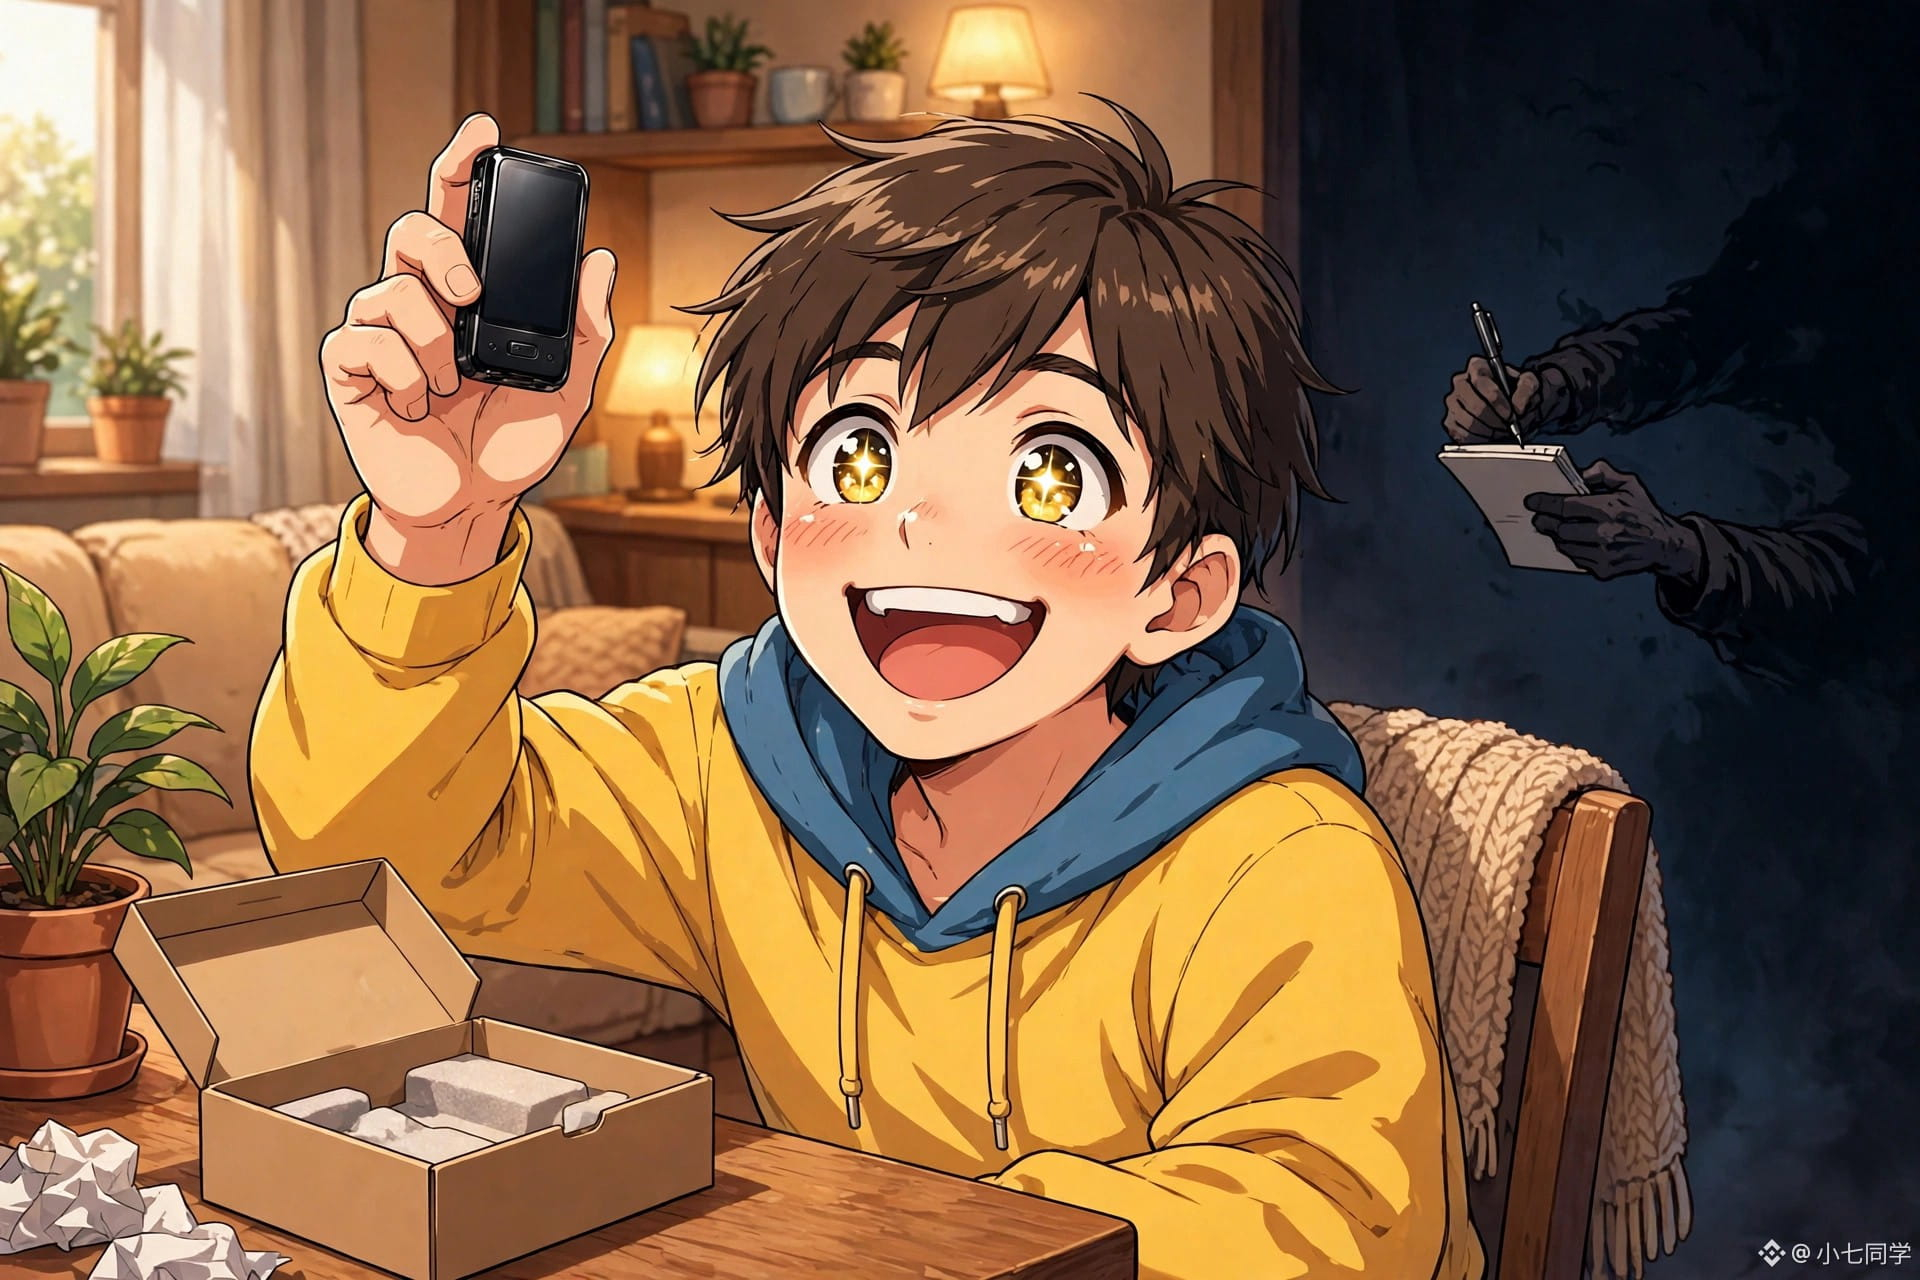
Compró una billetera fría que supuestamente era la más segura, pero le robaron el dinero en el momento de abrir la caja.
Ayer Ledger lo admitió: se encontraron dispositivos manipulados tanto en Berlín como en Dubái. Dos usuarios de Dubái perdieron en total 604.000 dólares: uno, 1.300 SOL; el otro, 507.000 USDT. Ambos los habían comprado en tiendas autorizadas como Virgin. En Berlín, otro tipo perdió más de 320.000 dólares en BTC y USDT de una Flex que compró en MediaMarkt. En total, casi un millón de dólares.
El método también fue bastante retorcido: no alteraron el chip, sino que manipularon el dispositivo para copiar la frase semilla cuando lo configuraras por primera vez y la introdujeras. Crees que estás activando la billetera, pero en realidad alguien está tomando apuntes a tu lado.
Las palabras exactas de Ledger: el chip y el sistema no tienen vulnerabilidades, y las compradas en la página oficial tampoco tienen problema. Traducido: la culpa es del canal de distribución, no mía.
Por un lado, usuarios que gastaron un dineral para comprar «lo más seguro» fueron robados sin que ni siquiera hubiera problemas al abrir la caja; por otro, el fabricante dice: «Mi producto está bien, el problema lo tiene quien lo vende». Puede que técnicamente no se equivoque, pero ¿no suena a «a mí no me concierne» para quienes perdieron su dinero?
Lo que más duele es que, según Bitquery, 16 billeteras de Dubái y Berlín ya han perdido 1,68 millones de dólares. En el caso del sudeste asiático, las cifras que registró fueron 102 millones de dólares y 335 billeteras. Esto ya no es un caso aislado: es toda una cadena industrial.
Mi opinión: la seguridad de una billetera fría nunca depende solo del chip, sino también de quién te la entrega. Esperar unos días más a que te la envíen directamente desde la página oficial es mucho mejor que agarrar una cualquiera en un centro comercial.
¿De qué lado estás? Cuando ocurre algo así, ¿hay que culpar al fabricante o al canal de distribución?
#Ledger
Ayer Ledger lo admitió: se encontraron dispositivos manipulados tanto en Berlín como en Dubái. Dos usuarios de Dubái perdieron en total 604.000 dólares: uno, 1.300 SOL; el otro, 507.000 USDT. Ambos los habían comprado en tiendas autorizadas como Virgin. En Berlín, otro tipo perdió más de 320.000 dólares en BTC y USDT de una Flex que compró en MediaMarkt. En total, casi un millón de dólares.
El método también fue bastante retorcido: no alteraron el chip, sino que manipularon el dispositivo para copiar la frase semilla cuando lo configuraras por primera vez y la introdujeras. Crees que estás activando la billetera, pero en realidad alguien está tomando apuntes a tu lado.
Las palabras exactas de Ledger: el chip y el sistema no tienen vulnerabilidades, y las compradas en la página oficial tampoco tienen problema. Traducido: la culpa es del canal de distribución, no mía.
Por un lado, usuarios que gastaron un dineral para comprar «lo más seguro» fueron robados sin que ni siquiera hubiera problemas al abrir la caja; por otro, el fabricante dice: «Mi producto está bien, el problema lo tiene quien lo vende». Puede que técnicamente no se equivoque, pero ¿no suena a «a mí no me concierne» para quienes perdieron su dinero?
Lo que más duele es que, según Bitquery, 16 billeteras de Dubái y Berlín ya han perdido 1,68 millones de dólares. En el caso del sudeste asiático, las cifras que registró fueron 102 millones de dólares y 335 billeteras. Esto ya no es un caso aislado: es toda una cadena industrial.
Mi opinión: la seguridad de una billetera fría nunca depende solo del chip, sino también de quién te la entrega. Esperar unos días más a que te la envíen directamente desde la página oficial es mucho mejor que agarrar una cualquiera en un centro comercial.
¿De qué lado estás? Cuando ocurre algo así, ¿hay que culpar al fabricante o al canal de distribución?
#Ledger