
Primero: resumen del incidente
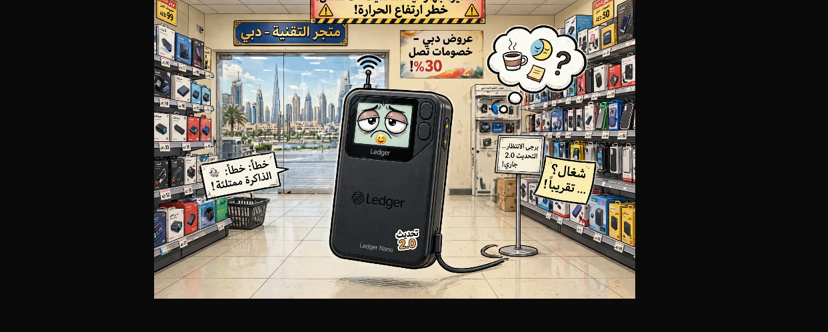
Se han intensificado las preocupaciones en materia de seguridad tras la publicación de nuevos informes sobre robos de criptomonedas de dispositivos Ledger comprados en tiendas autorizadas de Dubái y Berlín, después de una oleada de robos similares en el sudeste asiático durante el pasado mes de octubre.
Los informes indican que las pérdidas totales notificadas en los incidentes recientes superaron los 924.000 dólares, repartidas entre dos casos en Dubái y uno en Berlín.
Segundo: detalles de los incidentes
Primer incidente en Dubái - confirmado:
Un usuario informó del robo de aproximadamente 1.300 monedas Solana de un dispositivo Ledger Flex que compró en una tienda Virgin Megastore de Dubái. Tras abrir el dispositivo, se documentó la presencia de una placa de circuito adicional y una antena interna con la marca V1.3. Esta es la primera unidad de este modelo registrada en el inventario del investigador de seguridad Mark Karpeles para rastrear dispositivos manipulados.
Segundo incidente en Dubái - sospechoso:
Otro usuario informó del robo de 507.000 USDT de un dispositivo Ledger Stax que compró en la misma tienda el 11 de octubre. Hasta ahora no se han publicado imágenes del interior del dispositivo, por lo que la manipulación en este caso sigue siendo una sospecha y no ha sido confirmada de forma independiente.
Incidente en Berlín - sospechoso:
Un tercer usuario informó del robo de más de 320.000 dólares de un dispositivo Ledger Flex que compró en una tienda MediaMarkt de Berlín. Hasta ahora, las imágenes no han confirmado la presencia de un chip implantado en el dispositivo.
Tercero: mecanismo del ataque
Según los análisis de seguridad, los ataques consisten en implantar un chip adicional dentro del dispositivo original, sin alterar el chip de seguridad original ni modificar el software. Por este motivo, la comprobación de autenticidad Genuine Check no puede detectar la manipulación.
El chip implantado vigila la pantalla del dispositivo mientras se muestra la frase de recuperación de 24 palabras y luego la envía al atacante mediante una conexión celular, utilizando una tarjeta eSIM integrada, lo que le permite retirar los fondos.
Cuarto: postura de la empresa
Ledger confirmó que sus sistemas y su infraestructura no habían sido vulnerados y describió lo ocurrido como un ataque dirigido a la cadena de distribución local. Explicó que los atacantes compran dispositivos originales, les implantan el chip y luego los vuelven a introducir en los canales de venta como si fueran nuevos o devueltos.
La empresa había suspendido las ventas en varios mercados de Asia en octubre pasado, tras robos que superaron los 90 millones de dólares y que estuvieron relacionados con un distribuidor autorizado de Malasia.
Quinto: recomendaciones de seguridad
Los investigadores de seguridad advierten a quienes hayan comprado un dispositivo Ledger o Trezor en tiendas de Emiratos Árabes Unidos o Alemania durante los últimos meses que no lo usen antes de inspeccionarlo. Si el dispositivo ya está en uso, recomiendan transferir los fondos de inmediato a un dispositivo nuevo comprado directamente en el sitio web oficial de la empresa, utilizando una frase de recuperación completamente nueva y sin reutilizar la anterior.
Conclusión:
Los incidentes recientes revelan que el riesgo ya no se limita a los dispositivos falsificados o usados, sino que también alcanza a dispositivos originales vendidos en tiendas autorizadas. Esto plantea serias dudas sobre la seguridad de la cadena de suministro en el mercado de las billeteras físicas.
#Binance #BinanceHerYerde #Write2Earn #BinanceVietnamSquare #BinanceLaunchPool🔥


