🚨 **Un fallo de seguridad de 10,39 millones de dólares, ¡sin siquiera hackear un contrato inteligente!**
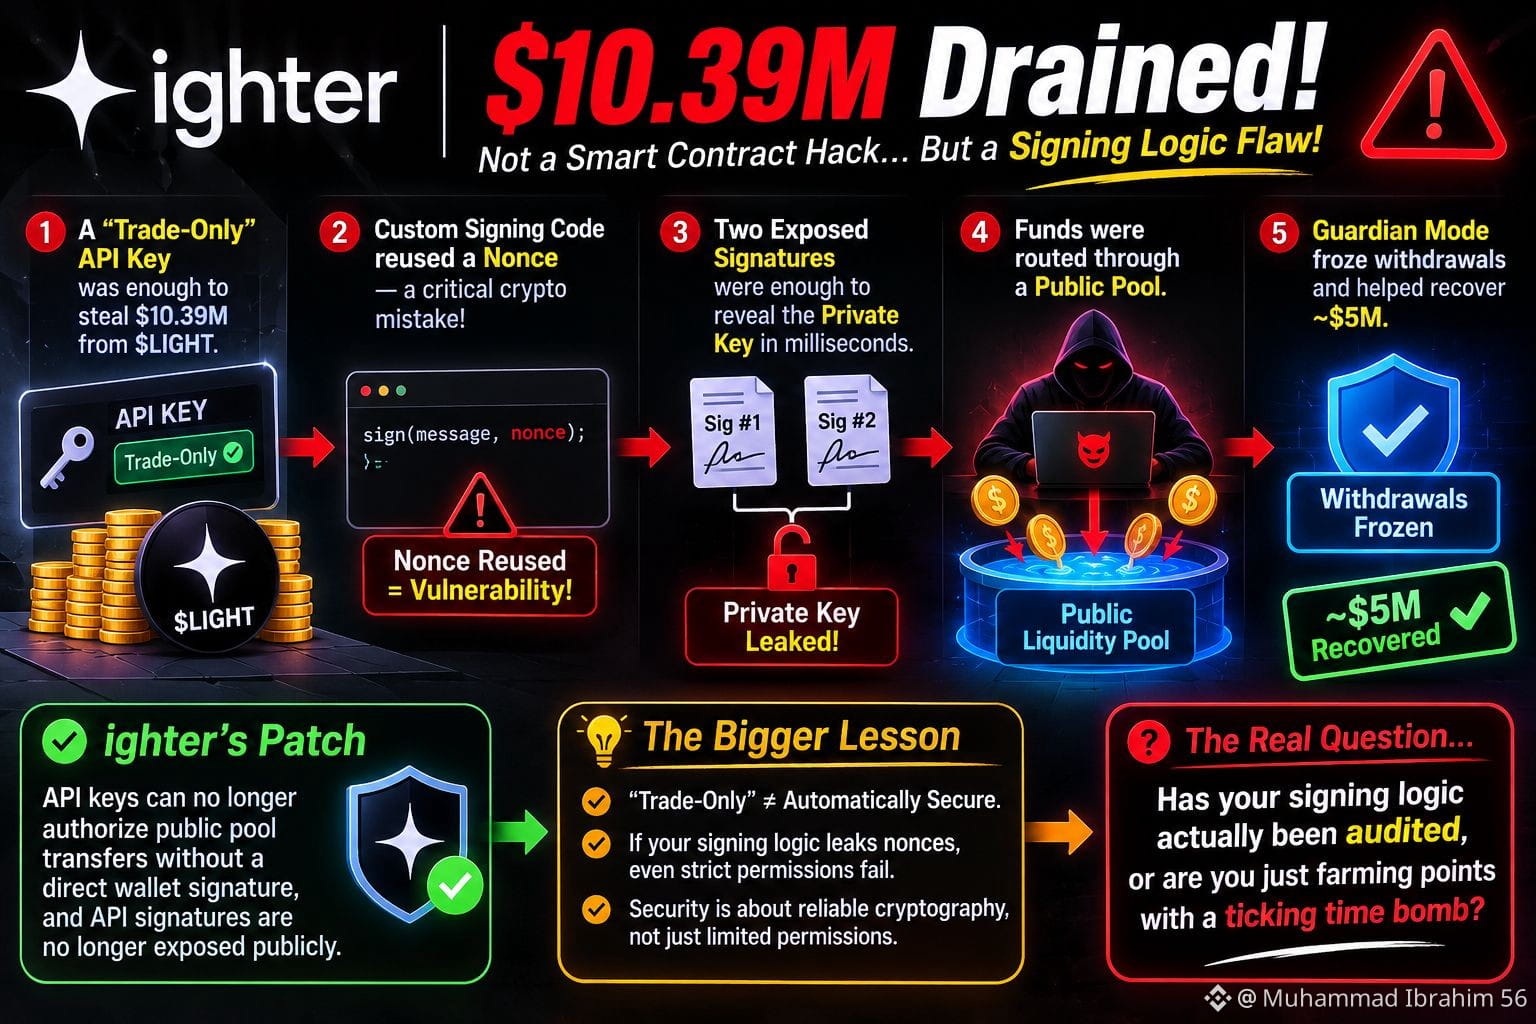
Una clave API supuestamente «solo para operar» bastó para sustraer 10,39 millones de dólares de $LIGHT. Sorprendentemente, los contratos inteligentes en sí nunca fueron vulnerados. La verdadera vulnerabilidad estaba oculta en el mecanismo de firma:
🔐 El código de firma personalizado reutilizó un nonce criptográfico, lo que creó una vulnerabilidad de seguridad crítica.
⚠️ Bastaron solo dos firmas expuestas para revelar la clave privada en cuestión de milisegundos.
💸 El atacante transfirió de inmediato los fondos robados a través de un fondo de liquidez público.
🛡️ Guardian Mode intervino, congeló los retiros y ayudó a recuperar aproximadamente 5 millones de dólares.
**¿Qué cambió?**
Lighter implementó un parche de seguridad que impide que las claves API autoricen transferencias a fondos públicos sin la aprobación directa de la billetera. Además, las firmas de API ya no se exponen públicamente.
💡 **La gran lección:**
Llamar «solo para operar» a una clave API no la hace segura automáticamente. Si el mecanismo de firma de tu bot filtra nonces, incluso la configuración de permisos más estricta pierde todo sentido.
🔍 La seguridad no consiste solo en limitar los permisos; también implica garantizar que la criptografía que los respalda sea fiable, esté probada y haya sido auditada de forma independiente.
⚡ Así que aquí va la verdadera pregunta: **¿Se ha auditado realmente tu lógica de firma o simplemente estás acumulando puntos mientras ignoras una bomba de relojería de seguridad?**
#Bitcoin❗ #ENA
Una clave API supuestamente «solo para operar» bastó para sustraer 10,39 millones de dólares de $LIGHT. Sorprendentemente, los contratos inteligentes en sí nunca fueron vulnerados. La verdadera vulnerabilidad estaba oculta en el mecanismo de firma:
🔐 El código de firma personalizado reutilizó un nonce criptográfico, lo que creó una vulnerabilidad de seguridad crítica.
⚠️ Bastaron solo dos firmas expuestas para revelar la clave privada en cuestión de milisegundos.
💸 El atacante transfirió de inmediato los fondos robados a través de un fondo de liquidez público.
🛡️ Guardian Mode intervino, congeló los retiros y ayudó a recuperar aproximadamente 5 millones de dólares.
**¿Qué cambió?**
Lighter implementó un parche de seguridad que impide que las claves API autoricen transferencias a fondos públicos sin la aprobación directa de la billetera. Además, las firmas de API ya no se exponen públicamente.
💡 **La gran lección:**
Llamar «solo para operar» a una clave API no la hace segura automáticamente. Si el mecanismo de firma de tu bot filtra nonces, incluso la configuración de permisos más estricta pierde todo sentido.
🔍 La seguridad no consiste solo en limitar los permisos; también implica garantizar que la criptografía que los respalda sea fiable, esté probada y haya sido auditada de forma independiente.
⚡ Así que aquí va la verdadera pregunta: **¿Se ha auditado realmente tu lógica de firma o simplemente estás acumulando puntos mientras ignoras una bomba de relojería de seguridad?**
#Bitcoin❗ #ENA