una clave de API «solo para operaciones» acaba de sacar 10,39 millones de dólares de $LIGHT los contratos inteligentes no fueron vulnerados. el problema estaba en tus propios cálculos de firma:
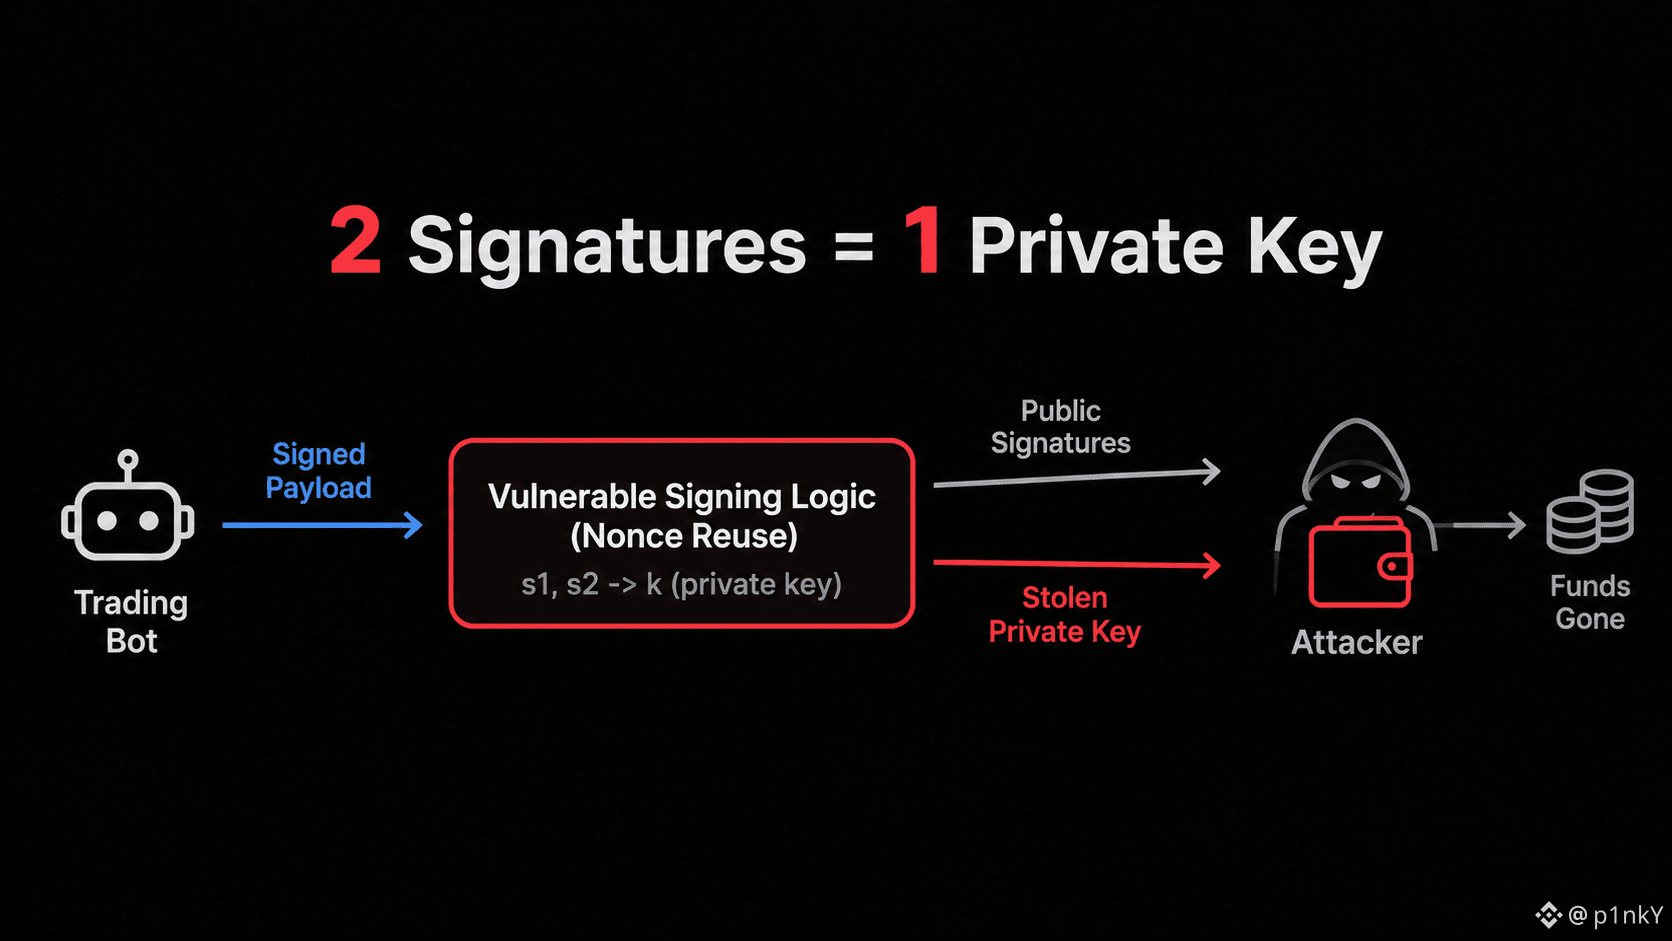
>el código de firma personalizado reutilizó un nonce criptográfico
>dos firmas expuestas filtraron la clave privada en milisegundos
>el atacante transfirió los fondos directamente a través de un pool público
>el modo guardián congeló los retiros y salvó unos 5 millones de dólares
el parche de lighter: las claves de API ya no pueden autorizar transferencias a pools públicos sin una firma directa de la billetera, y las firmas de API ya no se exponen públicamente.
una etiqueta «solo para operaciones» no significa nada si el wrapper de tu bot filtra nonces. Los permisos solo son tan sólidos como la criptografía que los protege.
¿De verdad se audita tu lógica de firma, o solo estás acumulando puntos con una bomba de tiempo?
>el código de firma personalizado reutilizó un nonce criptográfico
>dos firmas expuestas filtraron la clave privada en milisegundos
>el atacante transfirió los fondos directamente a través de un pool público
>el modo guardián congeló los retiros y salvó unos 5 millones de dólares
el parche de lighter: las claves de API ya no pueden autorizar transferencias a pools públicos sin una firma directa de la billetera, y las firmas de API ya no se exponen públicamente.
una etiqueta «solo para operaciones» no significa nada si el wrapper de tu bot filtra nonces. Los permisos solo son tan sólidos como la criptografía que los protege.
¿De verdad se audita tu lógica de firma, o solo estás acumulando puntos con una bomba de tiempo?