
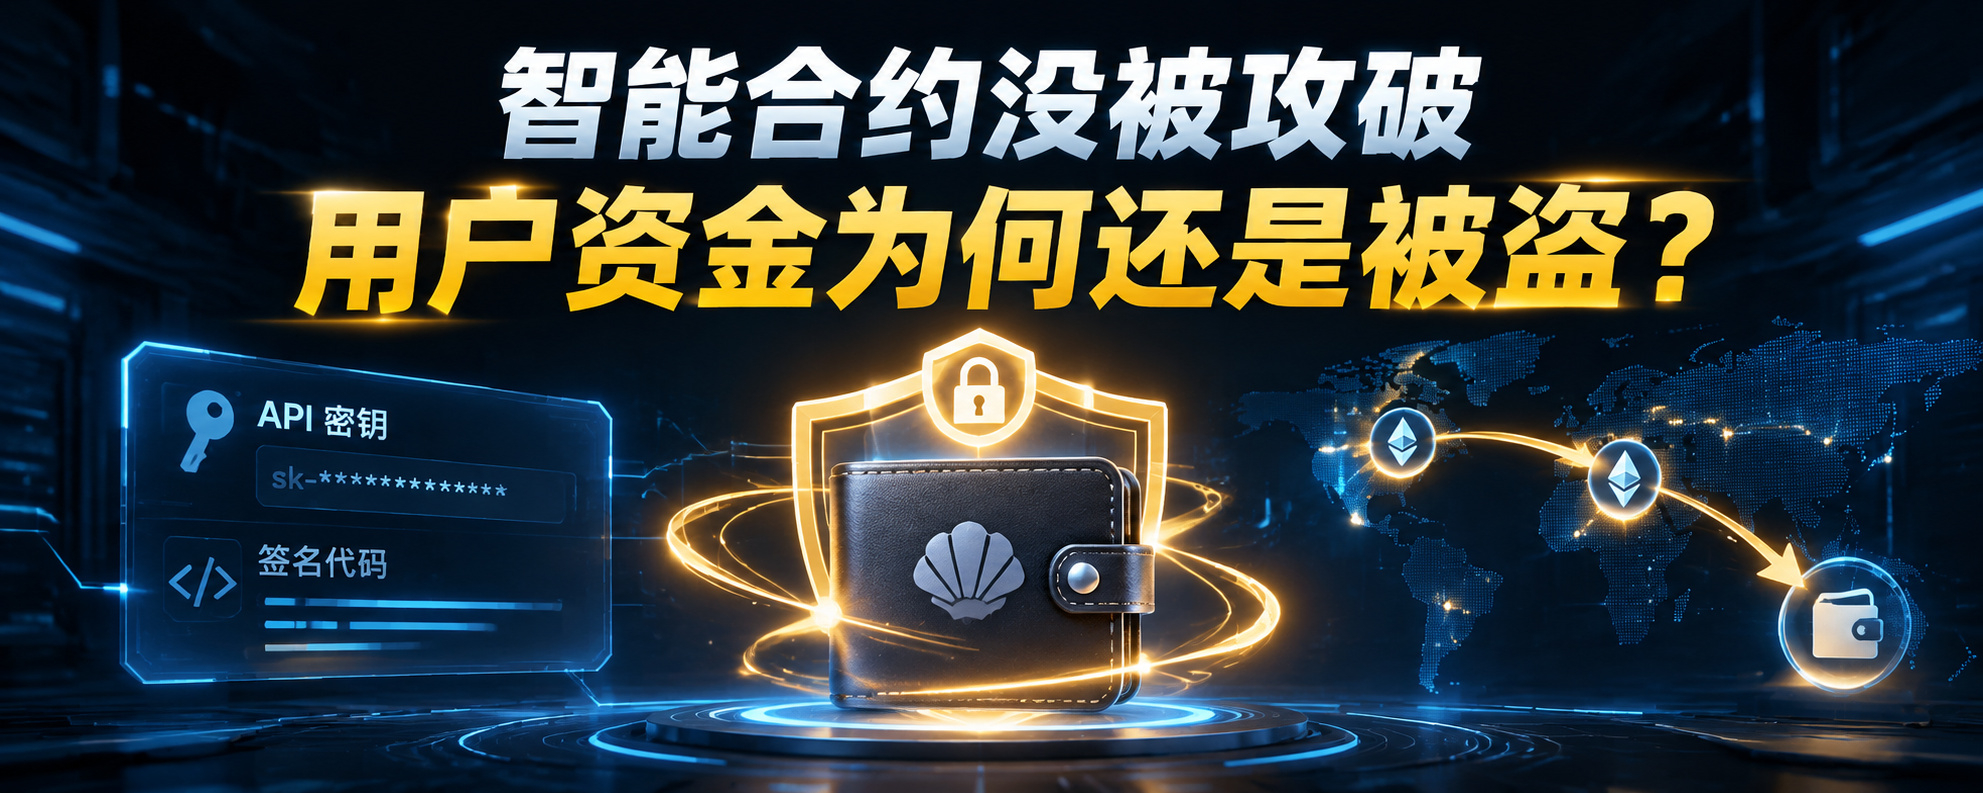
Mucha gente cree que, al usar un exchange descentralizado, los fondos están protegidos siempre que los contratos inteligentes no tengan vulnerabilidades.
Pero un reciente incidente de seguridad en Lighter nos recuerda que:
La seguridad de los contratos inteligentes no significa que las operaciones de las cuentas sean absolutamente seguras.
El 16 de noviembre, Lighter, un DEX de contratos perpetuos del ecosistema Ethereum, sufrió un incidente de seguridad en las cuentas.
Debido a un problema de seguridad con las claves API de las cuentas afectadas, la plataforma suspendió temporalmente algunas operaciones.
Una investigación en la cadena rastreó una transferencia de aproximadamente 10,39 millones de USDC.
Posteriormente, el comité de seguridad de Lighter recuperó y devolvió unos 5 millones de USDC. El 17 de noviembre, la plataforma restableció los depósitos y retiros con normalidad.
Aquí hay un detalle que merece atención:
Lighter afirmó que el problema no se originó en sus contratos inteligentes oficiales ni en su infraestructura, sino en una vulnerabilidad de seguridad del software de firma no oficial utilizado por las cuentas afectadas.
En concreto, el software de firma en cuestión reutilizó el nonce (número aleatorio) de las firmas criptográficas.
En ciertos mecanismos de firma, reutilizar el nonce puede permitir que un atacante utilice los datos públicos de las firmas para deducir las claves correspondientes y así obtener permisos para operar las cuentas.
Entonces, ¿qué es lo que realmente deberíamos reflexionar sobre este incidente?
En primer lugar, la descentralización no significa que no haya riesgos para las cuentas.
Aunque los contratos inteligentes no hayan sido vulnerados, las claves de las cuentas, los permisos de la API y los programas de firma aún pueden convertirse en puntos de entrada para riesgos.
En segundo lugar, los permisos de la API no deben concederse a la ligera.
El trading automatizado es muy práctico, pero una configuración inadecuada de los permisos puede provocar pérdidas graves si se filtran las claves.
En tercer lugar, la seguridad no puede depender únicamente de las medidas correctivas posteriores al incidente.
Usar SDK oficiales verificados, limitar adecuadamente los permisos de la API y reforzar la verificación de firmas y la protección de las operaciones con fondos deberían formar parte de cualquier sistema de trading.
Cabe destacar que, tras el incidente, Lighter también ajustó sus mecanismos de seguridad: añadió la verificación de firma de la billetera a las transferencias desde el fondo común y dejó de publicar firmas de claves de API. Además, planea añadir una lista de IP permitidas y más restricciones de permisos.
Este incidente también sirve de advertencia para todo el sector DeFi:
Antes, todos prestaban más atención a si los contratos inteligentes tenían vulnerabilidades.
Ahora, la gestión de cuentas, la firma de software y el control de permisos también deben tomarse en serio.
Las finanzas descentralizadas verdaderamente maduras no solo deben ofrecer más libertad para operar, sino también mecanismos de seguridad más sólidos.
Para terminar, una pregunta para todos:
Si utilizas una DEX para hacer trading automatizado mediante API, ¿cuál consideras que es la medida de seguridad más importante?
A: Usar únicamente el SDK oficial y el programa de firma
B: Restringir estrictamente los permisos de la API
C: Añadir la verificación de firma de la billetera para las operaciones importantes con fondos
Te invitamos a compartir tu opinión.
Fuentes: informe posterior al incidente de Lighter, investigación on-chain de Bitquery y reportajes relacionados de The Block.