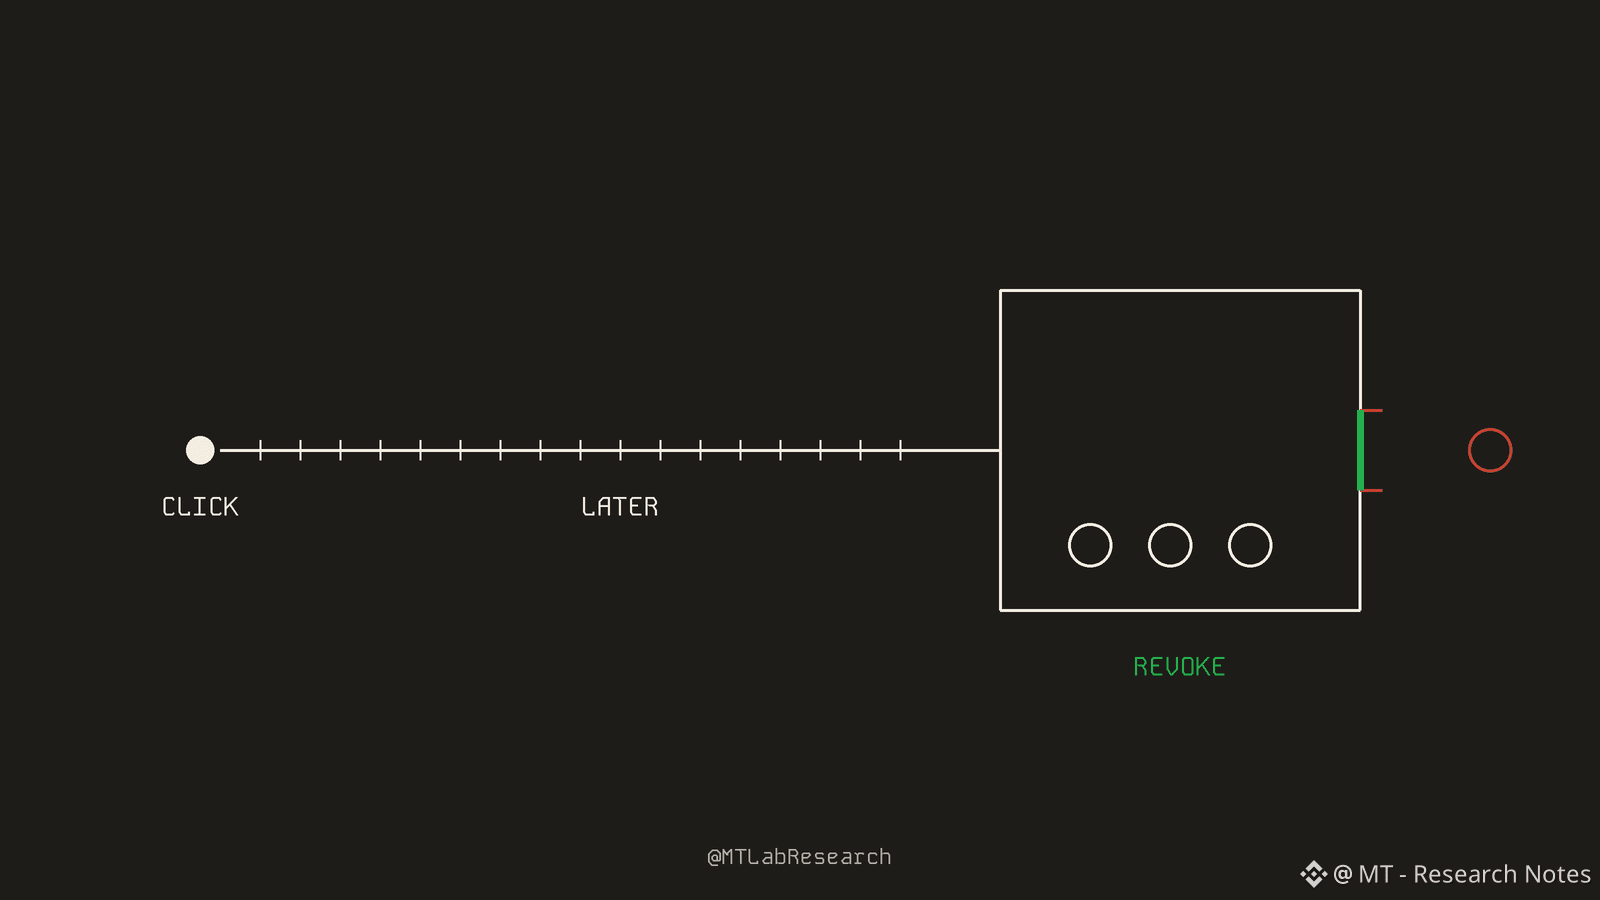
¡Un clic que hiciste hace meses todavía puede vaciar tu billetera de criptomonedas!
El 16 de noviembre, Canadá y EE. UU. lanzaron la Operación Niagara contra el phishing de aprobaciones: estafas que te engañan para que «autorices» el acceso de un estafador a tus tokens.
La operación está dirigida por la Comisión de Valores de Ontario, junto con la policía canadiense, el Servicio Secreto de EE. UU. y empresas de análisis de cadenas de bloques como Chainalysis, TRM Labs y Elliptic.
Así funciona la estafa, en pocas palabras:
> Una ventana emergente falsa, que parece provenir de una aplicación de confianza, te pide que «autorices» algo. Parece un inicio de sesión o una reclamación.
> En realidad, acabas de darle permiso a la dirección de un estafador para mover tus tokens. No te robaron la contraseña ni te hackearon.
> Lo firmaste, así que la cadena de bloques trata el robo como autorizado. Y, una vez que se mueve el dinero, por lo general no se puede revertir.
¿Qué hay de nuevo, según los informes? La operación intenta detectar ataques casi en tiempo real, incluso cuando el acceso fue robado pero todavía no se ha usado, y llegar a las víctimas antes de que el dinero salga.
¿Qué no sabemos? La OSC no ha compartido cuántas víctimas, redes de estafa o dólares están involucrados. Así que considéralo un comienzo, no un resultado. Su predecesora de marzo, la Operación Atlantic, informó de más de 45 millones de dólares en criptomonedas vinculados al fraude, 12 millones congelados y más de 120 dominios de estafa clausurados.
¿Qué nos enseña?
- La policía puede advertirte después de la firma. Antes de firmar, la decisión es solo tuya.
- Lee qué permisos concede una solicitud de tu billetera y a quién. Si no puedes saberlo, no firmes.
- Revisa tus autorizaciones activas con una herramienta para revocarlas (revoke(.)cash es una de las más conocidas) y cancela las antiguas que ya no uses.
- Guarda tus criptomonedas a largo plazo en una billetera que nunca firme autorizaciones.
- ¿«Funcionarios» que te contactan primero? Verifícalo llamando al número oficial de la propia agencia; nunca uses un enlace incluido en un mensaje.
¿Cuándo fue la última vez que revisaste tus autorizaciones?
Experiencia personal, no asesoramiento financiero.
#CanadaAndUSLaunchOperationNiagaraAgainstApprovalPhishing
El 16 de noviembre, Canadá y EE. UU. lanzaron la Operación Niagara contra el phishing de aprobaciones: estafas que te engañan para que «autorices» el acceso de un estafador a tus tokens.
La operación está dirigida por la Comisión de Valores de Ontario, junto con la policía canadiense, el Servicio Secreto de EE. UU. y empresas de análisis de cadenas de bloques como Chainalysis, TRM Labs y Elliptic.
Así funciona la estafa, en pocas palabras:
> Una ventana emergente falsa, que parece provenir de una aplicación de confianza, te pide que «autorices» algo. Parece un inicio de sesión o una reclamación.
> En realidad, acabas de darle permiso a la dirección de un estafador para mover tus tokens. No te robaron la contraseña ni te hackearon.
> Lo firmaste, así que la cadena de bloques trata el robo como autorizado. Y, una vez que se mueve el dinero, por lo general no se puede revertir.
¿Qué hay de nuevo, según los informes? La operación intenta detectar ataques casi en tiempo real, incluso cuando el acceso fue robado pero todavía no se ha usado, y llegar a las víctimas antes de que el dinero salga.
¿Qué no sabemos? La OSC no ha compartido cuántas víctimas, redes de estafa o dólares están involucrados. Así que considéralo un comienzo, no un resultado. Su predecesora de marzo, la Operación Atlantic, informó de más de 45 millones de dólares en criptomonedas vinculados al fraude, 12 millones congelados y más de 120 dominios de estafa clausurados.
¿Qué nos enseña?
- La policía puede advertirte después de la firma. Antes de firmar, la decisión es solo tuya.
- Lee qué permisos concede una solicitud de tu billetera y a quién. Si no puedes saberlo, no firmes.
- Revisa tus autorizaciones activas con una herramienta para revocarlas (revoke(.)cash es una de las más conocidas) y cancela las antiguas que ya no uses.
- Guarda tus criptomonedas a largo plazo en una billetera que nunca firme autorizaciones.
- ¿«Funcionarios» que te contactan primero? Verifícalo llamando al número oficial de la propia agencia; nunca uses un enlace incluido en un mensaje.
¿Cuándo fue la última vez que revisaste tus autorizaciones?
Experiencia personal, no asesoramiento financiero.
#CanadaAndUSLaunchOperationNiagaraAgainstApprovalPhishing