Dos hermanos del MIT se llevaron 25 millones de dólares en 12 segundos, pero fueron absueltos. ¿Qué fue exactamente lo que negó el tribunal?
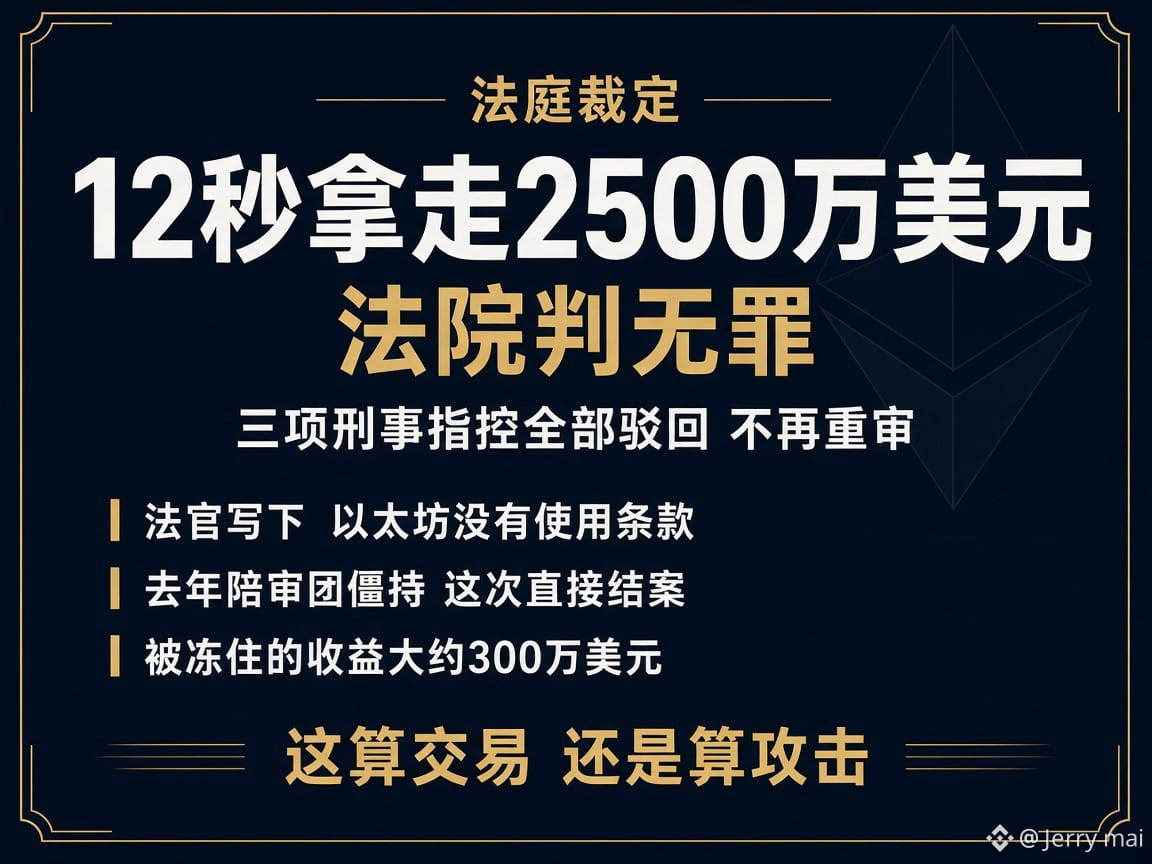
El tribunal federal de Manhattan dictó su fallo el lunes. Los hermanos Anton y James enfrentaban tres cargos —fraude electrónico, conspiración para cometer fraude electrónico y conspiración para lavar dinero— y fueron absueltos de todos. El pasado noviembre, el caso había terminado en juicio nulo porque el jurado no logró llegar a un acuerdo.
Esta es la primera vez que el gobierno de Estados Unidos presenta una acusación penal por este tipo de conducta MEV. MEV significa extraer valor mediante métodos como el ordenamiento de transacciones.
Todo ocurrió en abril de 2023.
Los dos hermanos usaron una transacción señuelo para atraer a los bots que ejecutan ataques sandwich. Cuando llegó el turno de que su propio validador produjera un bloque, aprovecharon una vulnerabilidad en la verificación del relé para obtener con antelación el contenido del bloque, conservar la orden de compra del bot y luego sustituirla por su propia transacción. En unos 12 segundos, el bot perdió alrededor de 25 millones de dólares.
Un "sandwich" consiste en comprar antes de la transacción objetivo y vender después de que esa transacción empuje el precio hacia arriba.
Según el resumen de CoinDesk sobre la opinión del tribunal, las ganancias congeladas fueron de unos 3 millones de dólares, y el resto de los fondos ya había sido transferido antes. Los perjudicados fueron los bots involucrados en la operación sandwich, no usuarios comunes directamente "sandwichados".
Pero aquí está el punto más fácil de interpretar mal.
Ser absuelto no significa que el tribunal haya determinado que esta operación estaba bien.
El juez no estaba discutiendo si la conducta era moral, sino si la fiscalía había demostrado que los acusados hicieron declaraciones falsas en las que otros se basaron para actuar. En este cargo de fraude electrónico, no se superó ese umbral.
La frase del reportaje sobre que "no había términos de uso" llama mucho la atención, pero no puede simplificarse como que, sin términos, cualquiera puede llevarse el dinero a voluntad.
Lo que sí puede confirmarse es que estos tres cargos no prosperaron. Lo que no puede inferirse de ello es que obtener beneficios explotando una vulnerabilidad sea legal en todos los casos, y mucho menos tomar este caso como una guía de actuación.
Lo que el código en la cadena permite que ocurra y lo que el derecho penal puede probar son dos cosas distintas. Esta sentencia trazó los límites de delitos concretos, pero no resolvió todas las reglas del sector.
¿Qué opinas?
A El enfrentamiento en la cadena debe asumirse como riesgo de los participantes
B Aprovechar una vulnerabilidad del relé no puede considerarse una transacción normal
C El fracaso de la condena no significa que las reglas del sector estén claras
#MEV #ETH #以太坊
El tribunal federal de Manhattan dictó su fallo el lunes. Los hermanos Anton y James enfrentaban tres cargos —fraude electrónico, conspiración para cometer fraude electrónico y conspiración para lavar dinero— y fueron absueltos de todos. El pasado noviembre, el caso había terminado en juicio nulo porque el jurado no logró llegar a un acuerdo.
Esta es la primera vez que el gobierno de Estados Unidos presenta una acusación penal por este tipo de conducta MEV. MEV significa extraer valor mediante métodos como el ordenamiento de transacciones.
Todo ocurrió en abril de 2023.
Los dos hermanos usaron una transacción señuelo para atraer a los bots que ejecutan ataques sandwich. Cuando llegó el turno de que su propio validador produjera un bloque, aprovecharon una vulnerabilidad en la verificación del relé para obtener con antelación el contenido del bloque, conservar la orden de compra del bot y luego sustituirla por su propia transacción. En unos 12 segundos, el bot perdió alrededor de 25 millones de dólares.
Un "sandwich" consiste en comprar antes de la transacción objetivo y vender después de que esa transacción empuje el precio hacia arriba.
Según el resumen de CoinDesk sobre la opinión del tribunal, las ganancias congeladas fueron de unos 3 millones de dólares, y el resto de los fondos ya había sido transferido antes. Los perjudicados fueron los bots involucrados en la operación sandwich, no usuarios comunes directamente "sandwichados".
Pero aquí está el punto más fácil de interpretar mal.
Ser absuelto no significa que el tribunal haya determinado que esta operación estaba bien.
El juez no estaba discutiendo si la conducta era moral, sino si la fiscalía había demostrado que los acusados hicieron declaraciones falsas en las que otros se basaron para actuar. En este cargo de fraude electrónico, no se superó ese umbral.
La frase del reportaje sobre que "no había términos de uso" llama mucho la atención, pero no puede simplificarse como que, sin términos, cualquiera puede llevarse el dinero a voluntad.
Lo que sí puede confirmarse es que estos tres cargos no prosperaron. Lo que no puede inferirse de ello es que obtener beneficios explotando una vulnerabilidad sea legal en todos los casos, y mucho menos tomar este caso como una guía de actuación.
Lo que el código en la cadena permite que ocurra y lo que el derecho penal puede probar son dos cosas distintas. Esta sentencia trazó los límites de delitos concretos, pero no resolvió todas las reglas del sector.
¿Qué opinas?
A El enfrentamiento en la cadena debe asumirse como riesgo de los participantes
B Aprovechar una vulnerabilidad del relé no puede considerarse una transacción normal
C El fracaso de la condena no significa que las reglas del sector estén claras
#MEV #ETH #以太坊