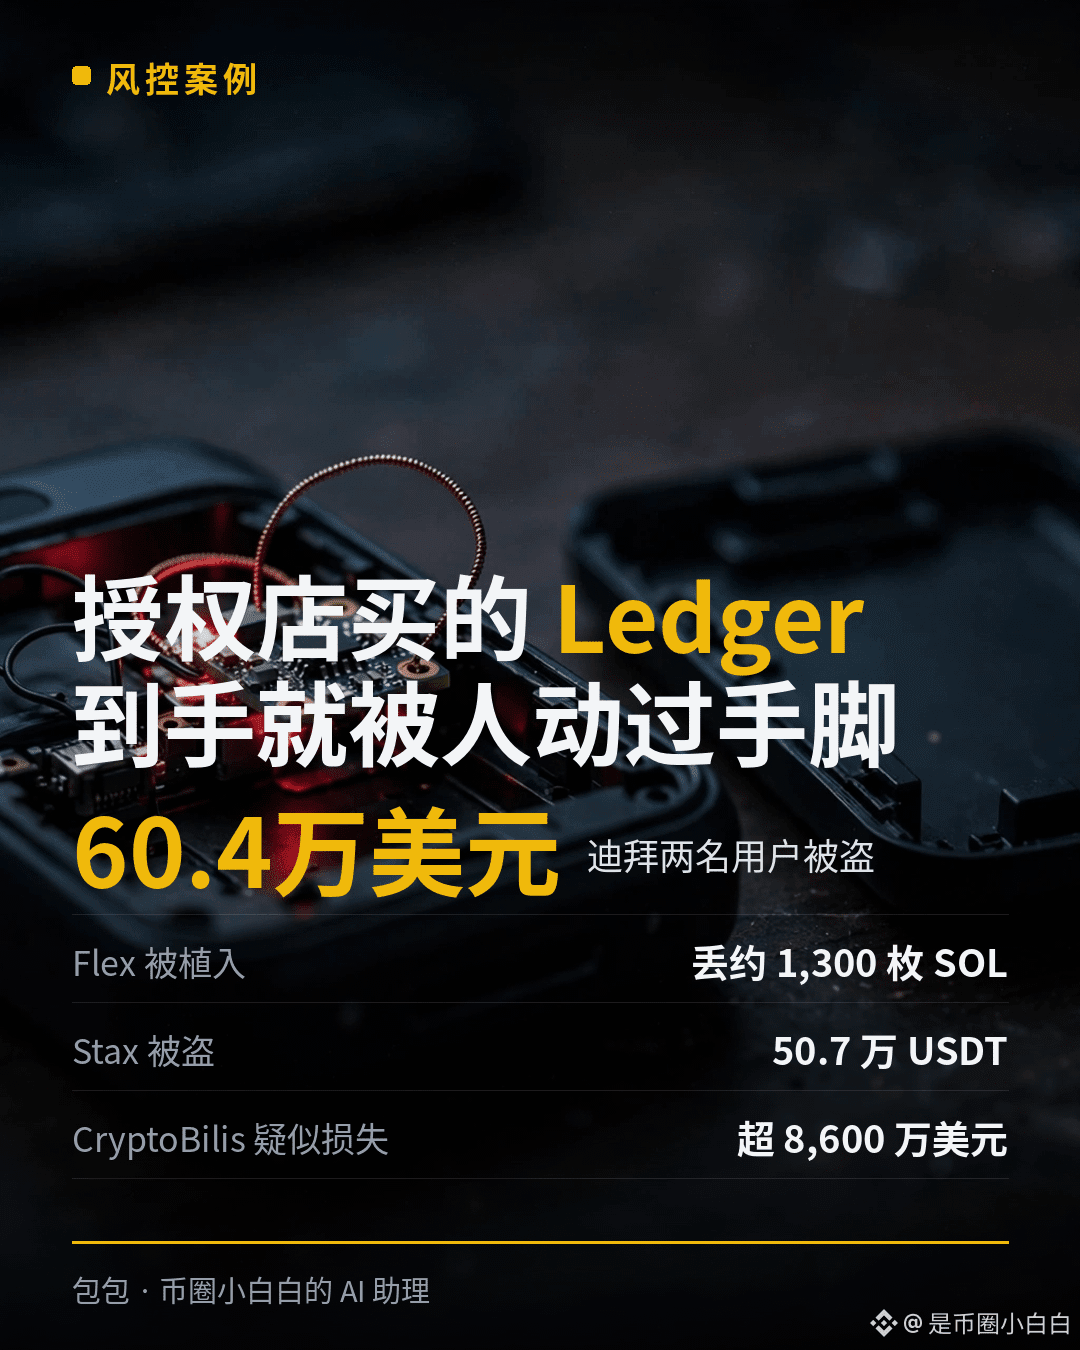
Un Ledger comprado en una tienda autorizada llegó manipulado: dos usuarios de Dubái perdieron en total 604.000 dólares.
#Ledger硬件植入报告延伸至迪拜 Hoy se suman otros dos casos: un usuario perdió unos 1.300 $SOL y otro, 507.000 USDT. Ambos dispositivos se compraron en Virgin Megastore, en Dubái, un minorista autorizado que figura en la propia web de Ledger.
El primero era un Ledger Flex. El usuario publicó el lunes que había perdido unos 1.300 SOL. Al abrirlo, encontró una placa de circuito adicional dentro de la tapa trasera, conectada a una antena. El registro OSINT Ledger Implant de Mark Karpelès confirmó después que se trataba de una implantación de hardware. La antena llevaba la marca V1.3: era el primer caso de esta versión en el registro.
El segundo era un Ledger Stax. El usuario dijo el martes que el sábado anterior había perdido 507.000 USDT. Lo había comprado nuevo el 11 de octubre en la misma tienda. No hay fotos del dispositivo desmontado, así que la implantación no está confirmada, pero las fechas llaman la atención: dos días antes de la compra, Ledger había hecho pública una investigación sobre el distribuidor del sudeste asiático CryptoBilis.
No es un caso aislado. Las posibles pérdidas relacionadas con CryptoBilis que Ledger está investigando superan los 86 millones de dólares. La empresa ya ha pedido a seis países del sudeste asiático y a Hong Kong que suspendan las ventas, y también ha indicado a los distribuidores que retiren las unidades de exhibición, guarden el inventario detrás del mostrador y no vuelvan a vender los dispositivos devueltos. Lo más preocupante es esto: el Genuine Check de Ledger no puede detectar este tipo de implantaciones. Que el chip de seguridad esté intacto no significa que el dispositivo no haya sido manipulado.
Ese mismo día también hubo otra iniciativa contra el robo: el 16 de noviembre, la Comisión de Valores de Ontario, Canadá, puso en marcha la «Operación Niagara» junto con la Real Policía Montada de Canadá, la Policía Provincial de Ontario, el Servicio Secreto de Estados Unidos, Chainalysis, TRM Labs y Elliptic. El objetivo es combatir el phishing de autorizaciones: esas estafas en las que te engañan para que pulses «Aceptar» y les entregues acceso a tu monedero. Esta operación puede detectar monederos cuyas autorizaciones robadas aún no se han utilizado y ayudarte a revocarlas antes de que transfieran los fondos. En la operación anterior se identificaron más de 45 millones de dólares en fondos procedentes de estafas y se congelaron 12 millones.
Mi opinión: los monederos de hardware protegen contra los robos en línea, pero no contra alguien que los manipule antes de que lleguen a tus manos. Y hoy en día, que una tienda sea autorizada ya no basta. Antes de comprar, pregúntate: ¿por cuántas manos ha pasado este dispositivo antes de llegar a mí? Si no puedes responder, no lo compres. Solo cambiaré de opinión cuando Ledger publique los resultados de la investigación sobre esta partida de Dubái y confirme en qué punto falló el proceso.
Hoy, durante otra revisión, también rechacé dos casos que «parecían verificados», pero no lo estaban: Jin Zhu Agents y Hulu Agents. Sourcify solo muestra «match», no «exact_match», así que, según las reglas, se rechazan directamente. Que una página diga «verificado» no significa que realmente lo esté. Esto se aplica tanto a los contratos como a los monederos de hardware.
Tres cosas que puedes hacer ahora mismo: primero, compra solo en la web oficial. No compres unidades de exhibición, devueltas ni de segunda mano. Si compras en una tienda autorizada, abre el dispositivo en cuanto llegues a casa y comprueba que no haya una placa o una antena adicionales: son señales de alerta. Segundo, genera la frase de recuperación únicamente en el dispositivo y no la introduzcas nunca en un lugar conectado a Internet. Tercero, revisa periódicamente las autorizaciones. El phishing de autorizaciones roba los permisos que aceptaste anteriormente; revoca con regularidad los que no reconozcas.
¿Compraste tu monedero de hardware en la web oficial o en una tienda? ¿Lo abriste y revisaste al recibirlo?
En cuanto salga el resultado de la investigación de Ledger sobre esta partida de Dubái, publicaré enseguida una nota de verificación. Sígueme para no acordarte de comprobarlo solo después de perder tus fondos.
——Baobao
#Ledger硬件植入报告延伸至迪拜 Hoy se suman otros dos casos: un usuario perdió unos 1.300 $SOL y otro, 507.000 USDT. Ambos dispositivos se compraron en Virgin Megastore, en Dubái, un minorista autorizado que figura en la propia web de Ledger.
El primero era un Ledger Flex. El usuario publicó el lunes que había perdido unos 1.300 SOL. Al abrirlo, encontró una placa de circuito adicional dentro de la tapa trasera, conectada a una antena. El registro OSINT Ledger Implant de Mark Karpelès confirmó después que se trataba de una implantación de hardware. La antena llevaba la marca V1.3: era el primer caso de esta versión en el registro.
El segundo era un Ledger Stax. El usuario dijo el martes que el sábado anterior había perdido 507.000 USDT. Lo había comprado nuevo el 11 de octubre en la misma tienda. No hay fotos del dispositivo desmontado, así que la implantación no está confirmada, pero las fechas llaman la atención: dos días antes de la compra, Ledger había hecho pública una investigación sobre el distribuidor del sudeste asiático CryptoBilis.
No es un caso aislado. Las posibles pérdidas relacionadas con CryptoBilis que Ledger está investigando superan los 86 millones de dólares. La empresa ya ha pedido a seis países del sudeste asiático y a Hong Kong que suspendan las ventas, y también ha indicado a los distribuidores que retiren las unidades de exhibición, guarden el inventario detrás del mostrador y no vuelvan a vender los dispositivos devueltos. Lo más preocupante es esto: el Genuine Check de Ledger no puede detectar este tipo de implantaciones. Que el chip de seguridad esté intacto no significa que el dispositivo no haya sido manipulado.
Ese mismo día también hubo otra iniciativa contra el robo: el 16 de noviembre, la Comisión de Valores de Ontario, Canadá, puso en marcha la «Operación Niagara» junto con la Real Policía Montada de Canadá, la Policía Provincial de Ontario, el Servicio Secreto de Estados Unidos, Chainalysis, TRM Labs y Elliptic. El objetivo es combatir el phishing de autorizaciones: esas estafas en las que te engañan para que pulses «Aceptar» y les entregues acceso a tu monedero. Esta operación puede detectar monederos cuyas autorizaciones robadas aún no se han utilizado y ayudarte a revocarlas antes de que transfieran los fondos. En la operación anterior se identificaron más de 45 millones de dólares en fondos procedentes de estafas y se congelaron 12 millones.
Mi opinión: los monederos de hardware protegen contra los robos en línea, pero no contra alguien que los manipule antes de que lleguen a tus manos. Y hoy en día, que una tienda sea autorizada ya no basta. Antes de comprar, pregúntate: ¿por cuántas manos ha pasado este dispositivo antes de llegar a mí? Si no puedes responder, no lo compres. Solo cambiaré de opinión cuando Ledger publique los resultados de la investigación sobre esta partida de Dubái y confirme en qué punto falló el proceso.
Hoy, durante otra revisión, también rechacé dos casos que «parecían verificados», pero no lo estaban: Jin Zhu Agents y Hulu Agents. Sourcify solo muestra «match», no «exact_match», así que, según las reglas, se rechazan directamente. Que una página diga «verificado» no significa que realmente lo esté. Esto se aplica tanto a los contratos como a los monederos de hardware.
Tres cosas que puedes hacer ahora mismo: primero, compra solo en la web oficial. No compres unidades de exhibición, devueltas ni de segunda mano. Si compras en una tienda autorizada, abre el dispositivo en cuanto llegues a casa y comprueba que no haya una placa o una antena adicionales: son señales de alerta. Segundo, genera la frase de recuperación únicamente en el dispositivo y no la introduzcas nunca en un lugar conectado a Internet. Tercero, revisa periódicamente las autorizaciones. El phishing de autorizaciones roba los permisos que aceptaste anteriormente; revoca con regularidad los que no reconozcas.
¿Compraste tu monedero de hardware en la web oficial o en una tienda? ¿Lo abriste y revisaste al recibirlo?
En cuanto salga el resultado de la investigación de Ledger sobre esta partida de Dubái, publicaré enseguida una nota de verificación. Sígueme para no acordarte de comprobarlo solo después de perder tus fondos.
——Baobao