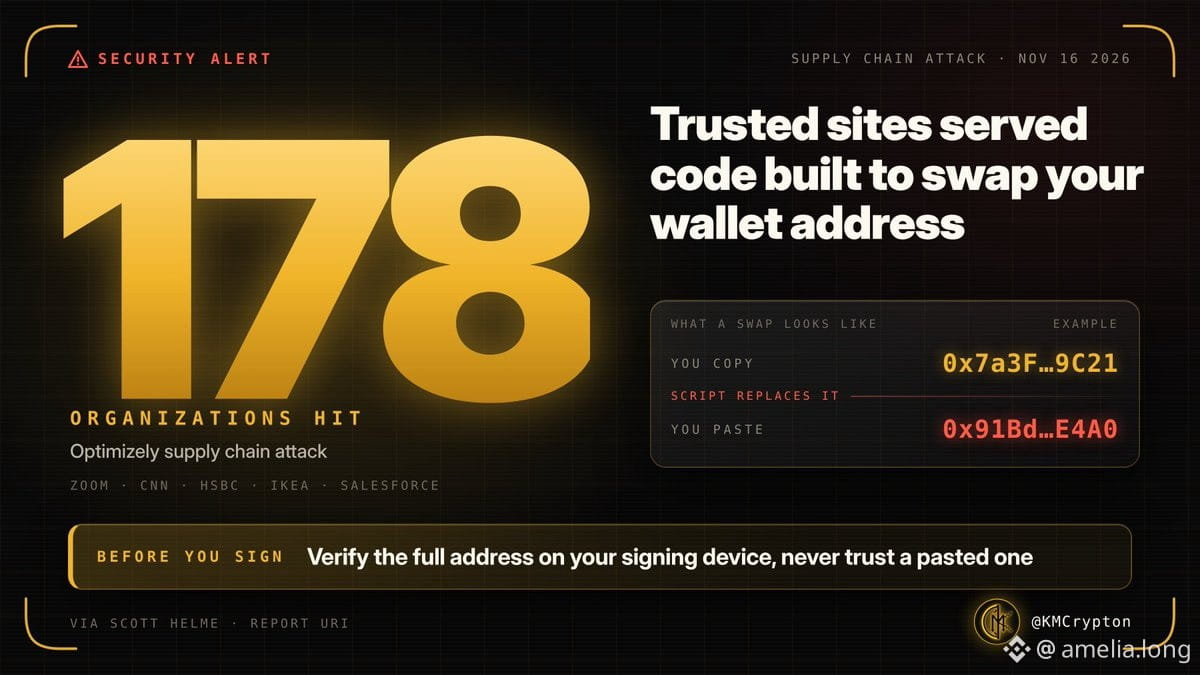
178 sitios confiables distribuyeron malware esta semana. Si copiaste una dirección de billetera, puede que te hayan afectado.
Lunes: comprometieron un script de Optimizely. Cambiaron direcciones de $BTC/$ETH en los sitios de Zoom, CNN y HSBC. Desplegaron skimmers de tarjetas. Apuntaron a iPhones antiguos. No hiciste clic en nada sospechoso: el propio sitio estaba infectado.
WhatsApp desde finales de octubre: cuentas hackeadas que envían documentos de pago falsos a sus contactos. La agencia de ciberseguridad de Singapur emitió advertencias. Los usuarios de la versión de escritorio y web están siendo afectados. El archivo viene de alguien que conoces; esa es la trampa.
Telegram la semana pasada: nuevos widgets HTML para bots. Investigadores mostraron vectores de ejecución de código. Kaspersky sospecha que hay vínculos con WebRAT. Durov lo niega. El asunto sigue investigándose; no está confirmado, pero resulta sospechoso.
Qué hacer:
Verifica la dirección completa en tu billetera de hardware antes de firmar. Ya no confíes en lo que pegas.
No abras archivos ZIP/EXE/ISO inesperados, ni siquiera si vienen de amigos. Puede que hayan comprometido su cuenta. Si algo te parece raro, llámalos.
Desactiva la descarga automática en WhatsApp (Almacenamiento y datos) y Telegram (Datos y almacenamiento).
Activa la autenticación de dos factores en ambas aplicaciones. Revisa Dispositivos vinculados en WhatsApp y Dispositivos en Telegram, y elimina cualquier dispositivo que no reconozcas.
Evita los widgets de Telegram y las interacciones con bots desconocidos hasta que se resuelva el problema.
Si un sitio de repente te pide que instales una aplicación, extensión o perfil, ciérralo de inmediato.
Mantén el teléfono y las aplicaciones actualizados.
Los ataques ya no se dirigen a vulnerabilidades desconocidas. Están convirtiendo en armas las plataformas en las que ya confías.
Lunes: comprometieron un script de Optimizely. Cambiaron direcciones de $BTC/$ETH en los sitios de Zoom, CNN y HSBC. Desplegaron skimmers de tarjetas. Apuntaron a iPhones antiguos. No hiciste clic en nada sospechoso: el propio sitio estaba infectado.
WhatsApp desde finales de octubre: cuentas hackeadas que envían documentos de pago falsos a sus contactos. La agencia de ciberseguridad de Singapur emitió advertencias. Los usuarios de la versión de escritorio y web están siendo afectados. El archivo viene de alguien que conoces; esa es la trampa.
Telegram la semana pasada: nuevos widgets HTML para bots. Investigadores mostraron vectores de ejecución de código. Kaspersky sospecha que hay vínculos con WebRAT. Durov lo niega. El asunto sigue investigándose; no está confirmado, pero resulta sospechoso.
Qué hacer:
Verifica la dirección completa en tu billetera de hardware antes de firmar. Ya no confíes en lo que pegas.
No abras archivos ZIP/EXE/ISO inesperados, ni siquiera si vienen de amigos. Puede que hayan comprometido su cuenta. Si algo te parece raro, llámalos.
Desactiva la descarga automática en WhatsApp (Almacenamiento y datos) y Telegram (Datos y almacenamiento).
Activa la autenticación de dos factores en ambas aplicaciones. Revisa Dispositivos vinculados en WhatsApp y Dispositivos en Telegram, y elimina cualquier dispositivo que no reconozcas.
Evita los widgets de Telegram y las interacciones con bots desconocidos hasta que se resuelva el problema.
Si un sitio de repente te pide que instales una aplicación, extensión o perfil, ciérralo de inmediato.
Mantén el teléfono y las aplicaciones actualizados.
Los ataques ya no se dirigen a vulnerabilidades desconocidas. Están convirtiendo en armas las plataformas en las que ya confías.