Es posible que estén usando las fotos originales de tu álbum para buscar frases semilla.
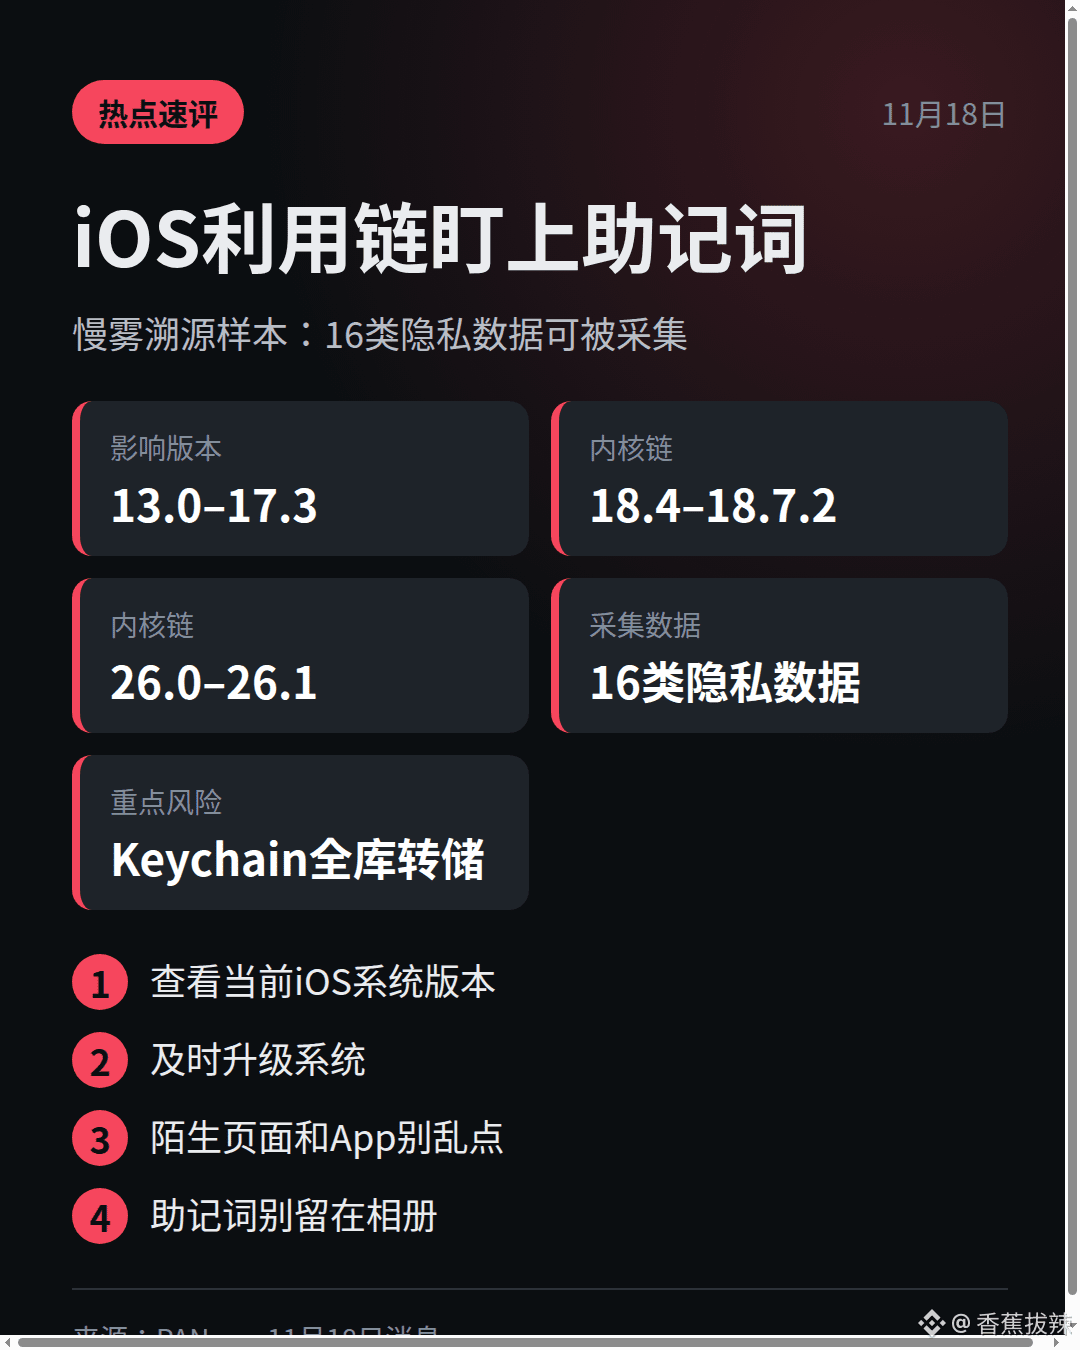
Cosine, de SlowMist, dijo que, tras rastrear las muestras, el equipo descubrió varias cadenas de ataque en el sistema de los atacantes: iOS 13.0–17.3 usa una cadena Hook, mientras que iOS 18.4–18.7.2 y iOS 26.0–26.1 usan una cadena a nivel de kernel.
Estas cadenas pueden recopilar 16 tipos de datos privados. Para los usuarios de criptomonedas, lo más preocupante es que pueden buscar frases semilla mediante OCR en las fotos originales del álbum, descifrar los gestores de contraseñas y robar archivos cifrados locales con claves privadas y frases semilla de las carteras. Incluso pueden blanquear criptomonedas automáticamente a través de varias cadenas.
La cadena de iOS 18.4–18.7.2 también puede volcar todo el contenido de Keychain e inyectar código en SpringBoard. Si se activa, podría recopilar el llavero, las notas y las fotos del álbum.
El ataque se activa desde Safari o una app: no pulses enlaces de páginas desconocidas. 1️⃣ Primero, comprueba la versión del sistema y si está dentro del rango afectado; 2️⃣ actualiza el sistema cuanto antes, como recomienda SlowMist; 3️⃣ no guardes capturas de tu frase semilla en el álbum.
Amigos, ¿qué versión del sistema tenéis ahora? ¿Está dentro del rango 18.4–18.7.2? #iOS
Cosine, de SlowMist, dijo que, tras rastrear las muestras, el equipo descubrió varias cadenas de ataque en el sistema de los atacantes: iOS 13.0–17.3 usa una cadena Hook, mientras que iOS 18.4–18.7.2 y iOS 26.0–26.1 usan una cadena a nivel de kernel.
Estas cadenas pueden recopilar 16 tipos de datos privados. Para los usuarios de criptomonedas, lo más preocupante es que pueden buscar frases semilla mediante OCR en las fotos originales del álbum, descifrar los gestores de contraseñas y robar archivos cifrados locales con claves privadas y frases semilla de las carteras. Incluso pueden blanquear criptomonedas automáticamente a través de varias cadenas.
La cadena de iOS 18.4–18.7.2 también puede volcar todo el contenido de Keychain e inyectar código en SpringBoard. Si se activa, podría recopilar el llavero, las notas y las fotos del álbum.
El ataque se activa desde Safari o una app: no pulses enlaces de páginas desconocidas. 1️⃣ Primero, comprueba la versión del sistema y si está dentro del rango afectado; 2️⃣ actualiza el sistema cuanto antes, como recomienda SlowMist; 3️⃣ no guardes capturas de tu frase semilla en el álbum.
Amigos, ¿qué versión del sistema tenéis ahora? ¿Está dentro del rango 18.4–18.7.2? #iOS