


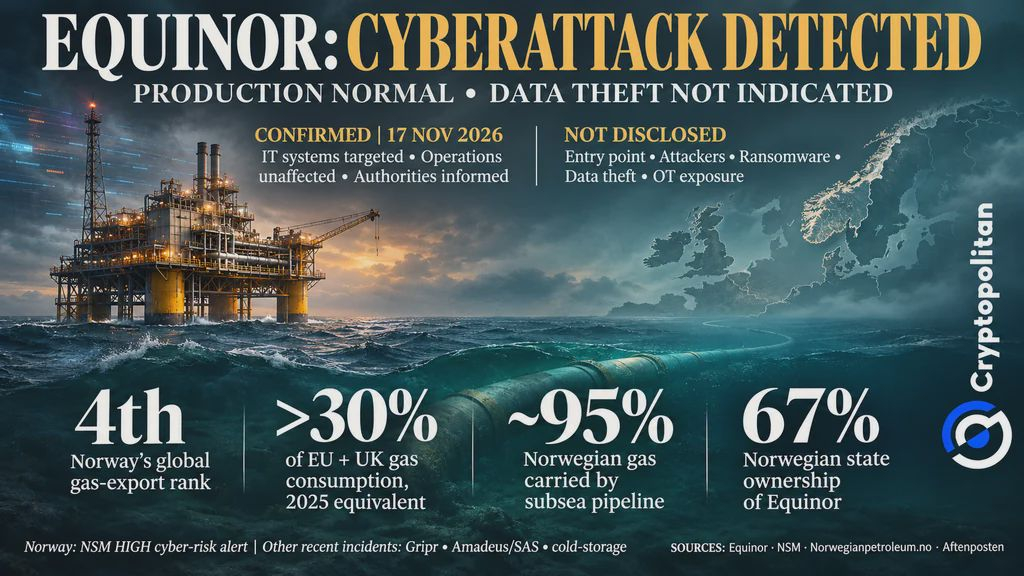
Equinor, una empresa energética internacional con sede en Noruega, afirmó el 17 de noviembre de 2026 que algunos de sus sistemas informáticos estaban siendo objeto de un ciberataque. La producción de petróleo y gas sigue con normalidad, y la empresa no ha detectado indicios de que se hayan robado datos. El incidente ha recibido mucha atención porque Noruega es un importante proveedor de gas para Europa.
Lo que Equinor ha confirmado y lo que no
En su comunicado del 17 de noviembre, Equinor describió el ciberataque como un incidente en curso. La empresa afirmó que había movilizado recursos para detener el ataque y que estaba notificando a las autoridades pertinentes. Equinor también declaró:
No hay indicios de que se hayan robado datos. El ataque no ha afectado las operaciones ni la producción de Equinor.
El comunicado no mencionó quiénes eran los atacantes, cómo entraron ni si hubo malware involucrado. Equinor tampoco dijo nada sobre si sus sistemas de control industrial se habían visto afectados de algún modo. Aunque la empresa afirmó que nada indicaba que se hubieran robado datos, la evaluación inicial no descartó esa posibilidad.
 Ciberataque a los sistemas informáticos de Equinor: la producción de gas de Noruega no se ve afectada
Cuando una intrusión informática aún puede llegar a la maquinaria
Equinor confirmó un ataque contra sus sistemas de tecnología de la información (TI), que gestionan el correo electrónico, el software empresarial y los datos de la compañía. Sin embargo, no ha dicho si los atacantes llegaron a los sistemas que controlan su maquinaria. Estos sistemas forman parte de la tecnología operativa (TO), que incluye sensores, controladores y sistemas de ingeniería. Un ataque contra los sistemas de TI no otorga automáticamente a los atacantes el control de los sistemas de TO.
Los sistemas de TI y TO tienen propósitos distintos, pero eso no significa que sus redes estén completamente separadas. Las credenciales de inicio de sesión compartidas, las conexiones de contratistas y una seguridad de red débil pueden permitir que los atacantes pasen de una a otra. Una evaluación de Dragos de 2026 indica que el 29 % de las empresas del sector del petróleo y el gas presentaba graves deficiencias en la separación entre TI y TO. Un estudio más amplio sobre ciberataques realizado por Verizon en 2026 muestra que se aprovecharon vulnerabilidades de software para obtener acceso inicial en el 31 % de los ataques.
Ninguno de los dos informes detalló lo ocurrido en Equinor. Un ataque contra los sistemas de TI no indica, por sí mismo, que se hayan interrumpido las operaciones ni que los atacantes hayan podido tomar el control de alguna máquina. Para afirmar que ocurrieron tales hechos se necesitarían pruebas distintas.
Noruega, en su nivel más alto de alerta cibernética declarado públicamente
Noruega ya se encontraba en alerta cibernética elevada cuando Equinor reveló el ataque. El 27 de octubre, la Autoridad de Seguridad Nacional (NSM) elevó el nivel de riesgo cibernético del país a ALTO, el segundo de cinco niveles. La agencia hizo pública su evaluación por primera vez. También informó que las operaciones cibernéticas exitosas contra organizaciones noruegas se habían triplicado en seis meses.
Aftenposten informó sobre otros incidentes relacionados con el robo de datos de Gripr, la filtración de registros de pasajeros de SAS a través de Amadeus y la manipulación de las temperaturas de refrigeración en un almacén de Enebakk. Ninguna prueba vincula públicamente estos incidentes con Equinor ni entre sí.
Por qué un corte de suministro en Noruega sería un problema para Europa
Las consecuencias podrían extenderse más allá de Noruega si un ciberataque interrumpiera la producción de gas. Noruega es el cuarto mayor exportador de gas del mundo. Sus exportaciones de 2025 equivalieron a más del 30 % del consumo de gas de la UE y el Reino Unido. Cerca del 95 % del gas noruego se transporta por gasoductos submarinos. Además, el Estado noruego posee el 67 % de Equinor.
No se ha informado de ninguna interrupción del suministro. Sin embargo, la AIE advirtió que Europa afrontó el invierno de 2026-27 con niveles de almacenamiento de gas inusualmente bajos. Un corte prolongado podría reducir la oferta y elevar los precios. Esto sigue siendo un riesgo potencial, no una consecuencia observada del ciberataque contra Equinor.
Ecos del caso Colonial Pipeline
El incidente de Colonial Pipeline ilustra cómo un ataque contra los sistemas de TI de una empresa puede afectar la distribución de petróleo y gas sin interferir en los controles industriales. Tras un ataque de ransomware en 2021, el operador del oleoducto detuvo temporalmente sus operaciones como medida de precaución. Según informó Cryptopolitan, Colonial pagó 4,4 millones de dólares en bitcoines. Posteriormente, las autoridades estadounidenses recuperaron 2,3 millones de esa suma.
Los informes de ciberseguridad indican que las empresas industriales siguen sometidas a una presión considerable. Dragos registró 1.266 incidentes de ransomware industrial en el tercer trimestre de 2026, un 11 % más que en el trimestre anterior. Sin embargo, no encontró casos en los que operadores de ransomware manipularan directamente los controles industriales.
El informe de Zscaler señaló un aumento de más del 275 % en el robo de datos mediante ransomware entre abril de 2025 y marzo de 2026. Ninguno de los dos informes aporta información sobre lo ocurrido en el caso de Equinor. Aún queda por determinar qué alcance tuvo el ataque.
Las mentes más brillantes del mundo de las criptomonedas ya leen nuestro boletín. ¿Quieres unirte? Acompáñalas.