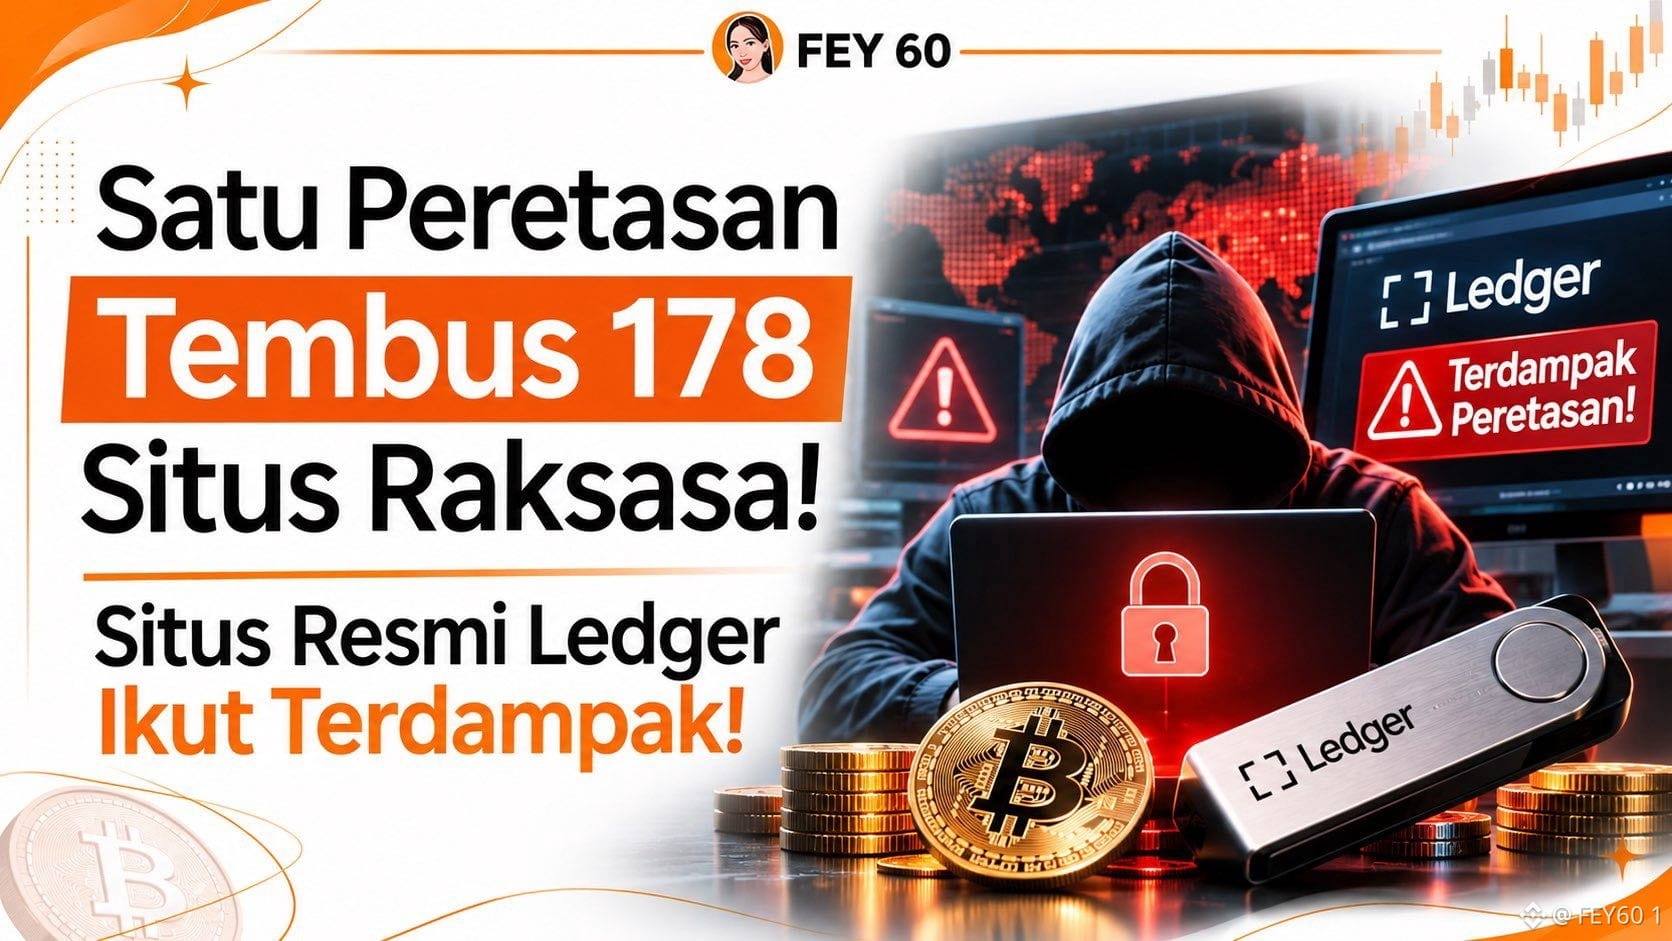
El mundo cibernético y de las criptomonedas vuelve a verse sacudido por un ataque a gran escala a la cadena de suministro. ¡El pasado 16 de noviembre, unos hackers lograron aprovechar una vulnerabilidad de seguridad en un servicio de terceros llamado Optimizely e insertar código malicioso en 178 sitios web a la vez!
.
La lista de víctimas no es poca cosa: desde HSBC, BBC y Salesforce hasta el sitio web oficial del proveedor de monederos de criptomonedas Ledger. Todos fueron infiltrados con código malicioso durante más de una docena de horas, hasta que finalmente se eliminó.
.
📌 ¿Qué ocurrió exactamente?
• Infiltración por la «puerta lateral»: Los servidores principales de Ledger o HSBC no fueron vulnerados. Los hackers se infiltraron mediante un script de terceros (Optimizely) instalado en las páginas web de estas empresas.
.
• Cómo funciona el código malicioso: Cuando un visitante abre un sitio afectado, este código malicioso cambia discretamente en pantalla las direcciones de monederos de criptomonedas (BTC, ETH, SOL, TRX, etc.) por direcciones de los hackers, roba datos de tarjetas e incluso copia capturas de pantalla.
.
• Pérdidas rastreadas: Hasta el momento, se ha registrado el robo de unos $7.100 en fondos de criptomonedas mediante este método de sustitución de direcciones.
.
3 lecciones de seguridad importantes para los usuarios de criptomonedas:
1️⃣ Sitio web ≠ dispositivo físico (monedero de hardware)
El incidente de Ledger afectó a su sitio web, no a su dispositivo de hardware. Por eso es tan importante la pantalla física del monedero de hardware: ¡asegúrate siempre de que la dirección de destino en la pantalla del dispositivo coincida exactamente con la que aparece en la pantalla de tu computadora o teléfono!
.
2️⃣ Cuidado con las vulnerabilidades de terceros
Incluso los sitios web de los bancos más grandes del mundo pueden verse comprometidos si un proveedor externo que utilizan tiene una vulnerabilidad de seguridad. Nunca confíes al 100 % en lo que muestra el navegador sin comprobarlo manualmente.
.
3️⃣ Acostúmbrate a comprobar las direcciones (doble verificación)
Antes de pulsar el botón de enviar, comprueba siempre las 4 primeras y las 4 últimas letras de la dirección de destino. ¡Este pequeño hábito puede salvar tus activos de un ataque automático de sustitución de direcciones!
.
#SeguridadCripto #Ledger #Ciberataque #Bitcoin
.
La lista de víctimas no es poca cosa: desde HSBC, BBC y Salesforce hasta el sitio web oficial del proveedor de monederos de criptomonedas Ledger. Todos fueron infiltrados con código malicioso durante más de una docena de horas, hasta que finalmente se eliminó.
.
📌 ¿Qué ocurrió exactamente?
• Infiltración por la «puerta lateral»: Los servidores principales de Ledger o HSBC no fueron vulnerados. Los hackers se infiltraron mediante un script de terceros (Optimizely) instalado en las páginas web de estas empresas.
.
• Cómo funciona el código malicioso: Cuando un visitante abre un sitio afectado, este código malicioso cambia discretamente en pantalla las direcciones de monederos de criptomonedas (BTC, ETH, SOL, TRX, etc.) por direcciones de los hackers, roba datos de tarjetas e incluso copia capturas de pantalla.
.
• Pérdidas rastreadas: Hasta el momento, se ha registrado el robo de unos $7.100 en fondos de criptomonedas mediante este método de sustitución de direcciones.
.
3 lecciones de seguridad importantes para los usuarios de criptomonedas:
1️⃣ Sitio web ≠ dispositivo físico (monedero de hardware)
El incidente de Ledger afectó a su sitio web, no a su dispositivo de hardware. Por eso es tan importante la pantalla física del monedero de hardware: ¡asegúrate siempre de que la dirección de destino en la pantalla del dispositivo coincida exactamente con la que aparece en la pantalla de tu computadora o teléfono!
.
2️⃣ Cuidado con las vulnerabilidades de terceros
Incluso los sitios web de los bancos más grandes del mundo pueden verse comprometidos si un proveedor externo que utilizan tiene una vulnerabilidad de seguridad. Nunca confíes al 100 % en lo que muestra el navegador sin comprobarlo manualmente.
.
3️⃣ Acostúmbrate a comprobar las direcciones (doble verificación)
Antes de pulsar el botón de enviar, comprueba siempre las 4 primeras y las 4 últimas letras de la dirección de destino. ¡Este pequeño hábito puede salvar tus activos de un ataque automático de sustitución de direcciones!
.
#SeguridadCripto #Ledger #Ciberataque #Bitcoin