$ETH Si pulsas «Desconectar» en la cartera, ¿el contrato antiguo aún puede transferir tokens? Si antes concediste una autorización de gasto, la respuesta podría ser sí. Últimamente se ha hablado mucho sobre la seguridad de los activos y la recuperación de los retiros. Esta diferencia operativa, que suele pasarse por alto, merece analizarse por separado.
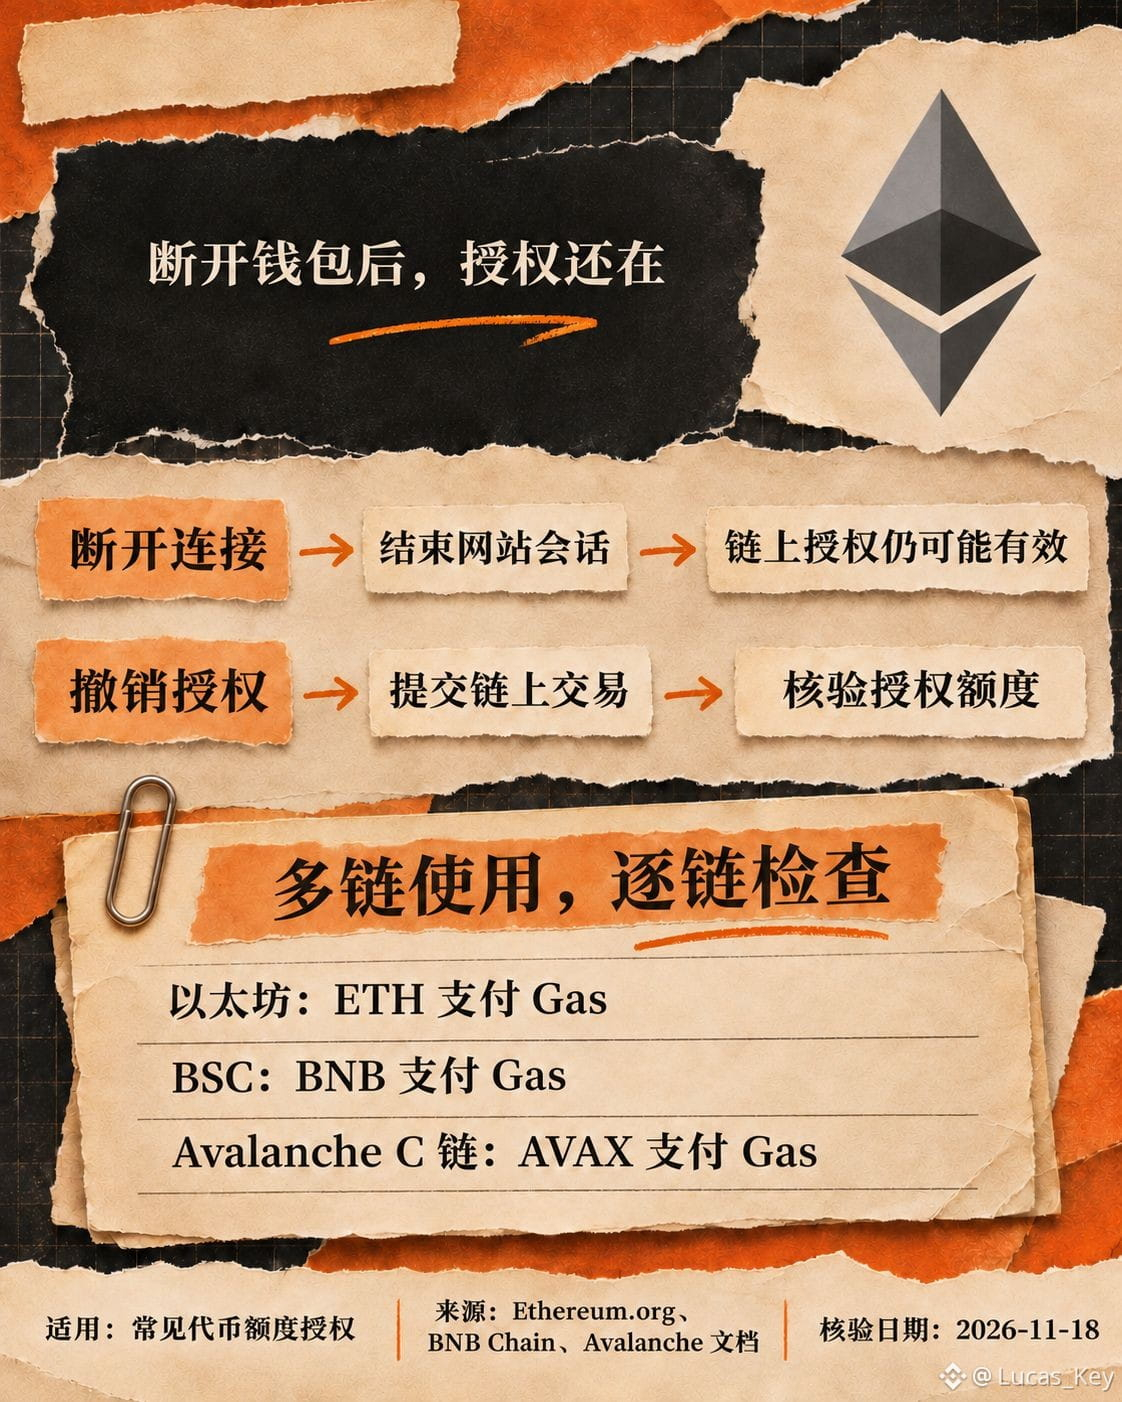
En las autorizaciones de gasto habituales para tokens, desconectar pone fin a la sesión del sitio web, pero no elimina el permiso de gasto en la cadena. La guía de Ethereum.org para revocar autorizaciones advierte claramente que, aunque salgas del sitio web, el contrato autorizado aún podría utilizar los tokens correspondientes. Para revocar la autorización de verdad, hay que enviar una transacción en la cadena y verificar el límite de gasto una vez que la transacción se haya completado correctamente.
Este problema se replica entre cadenas junto con los mismos hábitos de interacción. Ethereum, BSC, donde se encuentra $BNB , y la cadena Avalanche C, donde se encuentra $AVAX , admiten aplicaciones EVM, pero los registros de autorizaciones son independientes en cada cadena. Limpiar solo Ethereum no permite concluir que las otras dos cadenas también estén limpias. Si envías directamente transacciones de revocación desde una cartera convencional, necesitarás ETH, BNB y AVAX, respectivamente, para pagar el gas. Aquí se habla del permiso de gasto de los contratos de tokens; no se afirma que todas las monedas nativas estén sujetas al mismo tipo de autorización.
Es cierto que los límites ilimitados pueden reducir las autorizaciones repetidas y los costes operativos; esa es la ventaja de su comodidad. Lo que más me preocupa es la exposición prolongada que generan: si más adelante vuelves a depositar el mismo token, el permiso antiguo podría seguir vigente. La verificación práctica debe centrarse en «qué cadena, qué token, qué contrato de gasto y qué límite», y no limitarse a comprobar si se ha vaciado la lista de conexiones. Fuentes: guía de Ethereum.org para revocar autorizaciones y documentación oficial de BNB Chain y Avalanche, verificado el 18 de noviembre. Advertencia de riesgo: revocar una autorización no soluciona la filtración de una clave privada ni permite recuperar los activos ya transferidos; desconfía de los sitios web de revocación falsos.
En las autorizaciones de gasto habituales para tokens, desconectar pone fin a la sesión del sitio web, pero no elimina el permiso de gasto en la cadena. La guía de Ethereum.org para revocar autorizaciones advierte claramente que, aunque salgas del sitio web, el contrato autorizado aún podría utilizar los tokens correspondientes. Para revocar la autorización de verdad, hay que enviar una transacción en la cadena y verificar el límite de gasto una vez que la transacción se haya completado correctamente.
Este problema se replica entre cadenas junto con los mismos hábitos de interacción. Ethereum, BSC, donde se encuentra $BNB , y la cadena Avalanche C, donde se encuentra $AVAX , admiten aplicaciones EVM, pero los registros de autorizaciones son independientes en cada cadena. Limpiar solo Ethereum no permite concluir que las otras dos cadenas también estén limpias. Si envías directamente transacciones de revocación desde una cartera convencional, necesitarás ETH, BNB y AVAX, respectivamente, para pagar el gas. Aquí se habla del permiso de gasto de los contratos de tokens; no se afirma que todas las monedas nativas estén sujetas al mismo tipo de autorización.
Es cierto que los límites ilimitados pueden reducir las autorizaciones repetidas y los costes operativos; esa es la ventaja de su comodidad. Lo que más me preocupa es la exposición prolongada que generan: si más adelante vuelves a depositar el mismo token, el permiso antiguo podría seguir vigente. La verificación práctica debe centrarse en «qué cadena, qué token, qué contrato de gasto y qué límite», y no limitarse a comprobar si se ha vaciado la lista de conexiones. Fuentes: guía de Ethereum.org para revocar autorizaciones y documentación oficial de BNB Chain y Avalanche, verificado el 18 de noviembre. Advertencia de riesgo: revocar una autorización no soluciona la filtración de una clave privada ni permite recuperar los activos ya transferidos; desconfía de los sitios web de revocación falsos.