
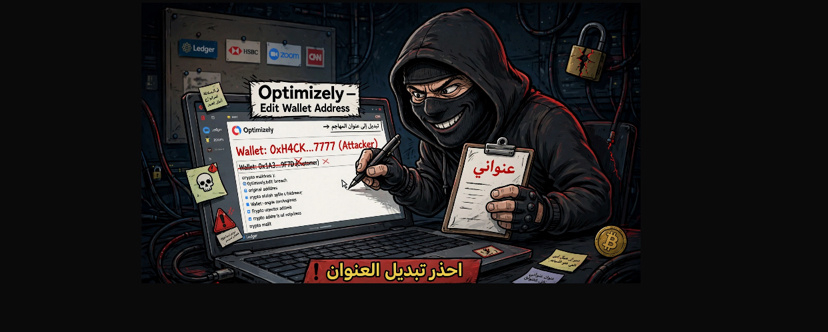
El 16 de noviembre de 2026, unos atacantes aprovecharon una vulnerabilidad en el proceso de registro de la plataforma Optimizely, especializada en probar páginas web, y lograron inyectar código malicioso en sus scripts.
Esto afectó a 178 organizaciones de todo el mundo, entre ellas Ledger, HSBC, Zoom, CNN, Salesforce y BBC.
¿Cómo funcionó el ataque?
El código malicioso reemplazaba las direcciones de monederos copiadas por direcciones controladas por los atacantes. Su objetivo eran las redes de Bitcoin, Ethereum, Solana, Tron y otras, y también robaba los datos de las tarjetas de pago introducidos en los sitios web afectados.
Volumen de las pérdidas:
Las cantidades confirmadas ascendieron a unos 7,000 dólares en criptomonedas en cuestión de horas, antes de que se descubriera el ataque y se eliminaran los códigos maliciosos.
Recomendación de seguridad:
Se recomienda a quienes visitaron los sitios afectados ese día revisar sus transferencias, verificar las direcciones de las carteras antes de enviar y vigilar sus cuentas bancarias.
#Binance #BinanceSquareFamily #BinanceHerYerde #Write2Earn #cryptouniverseofficial


