
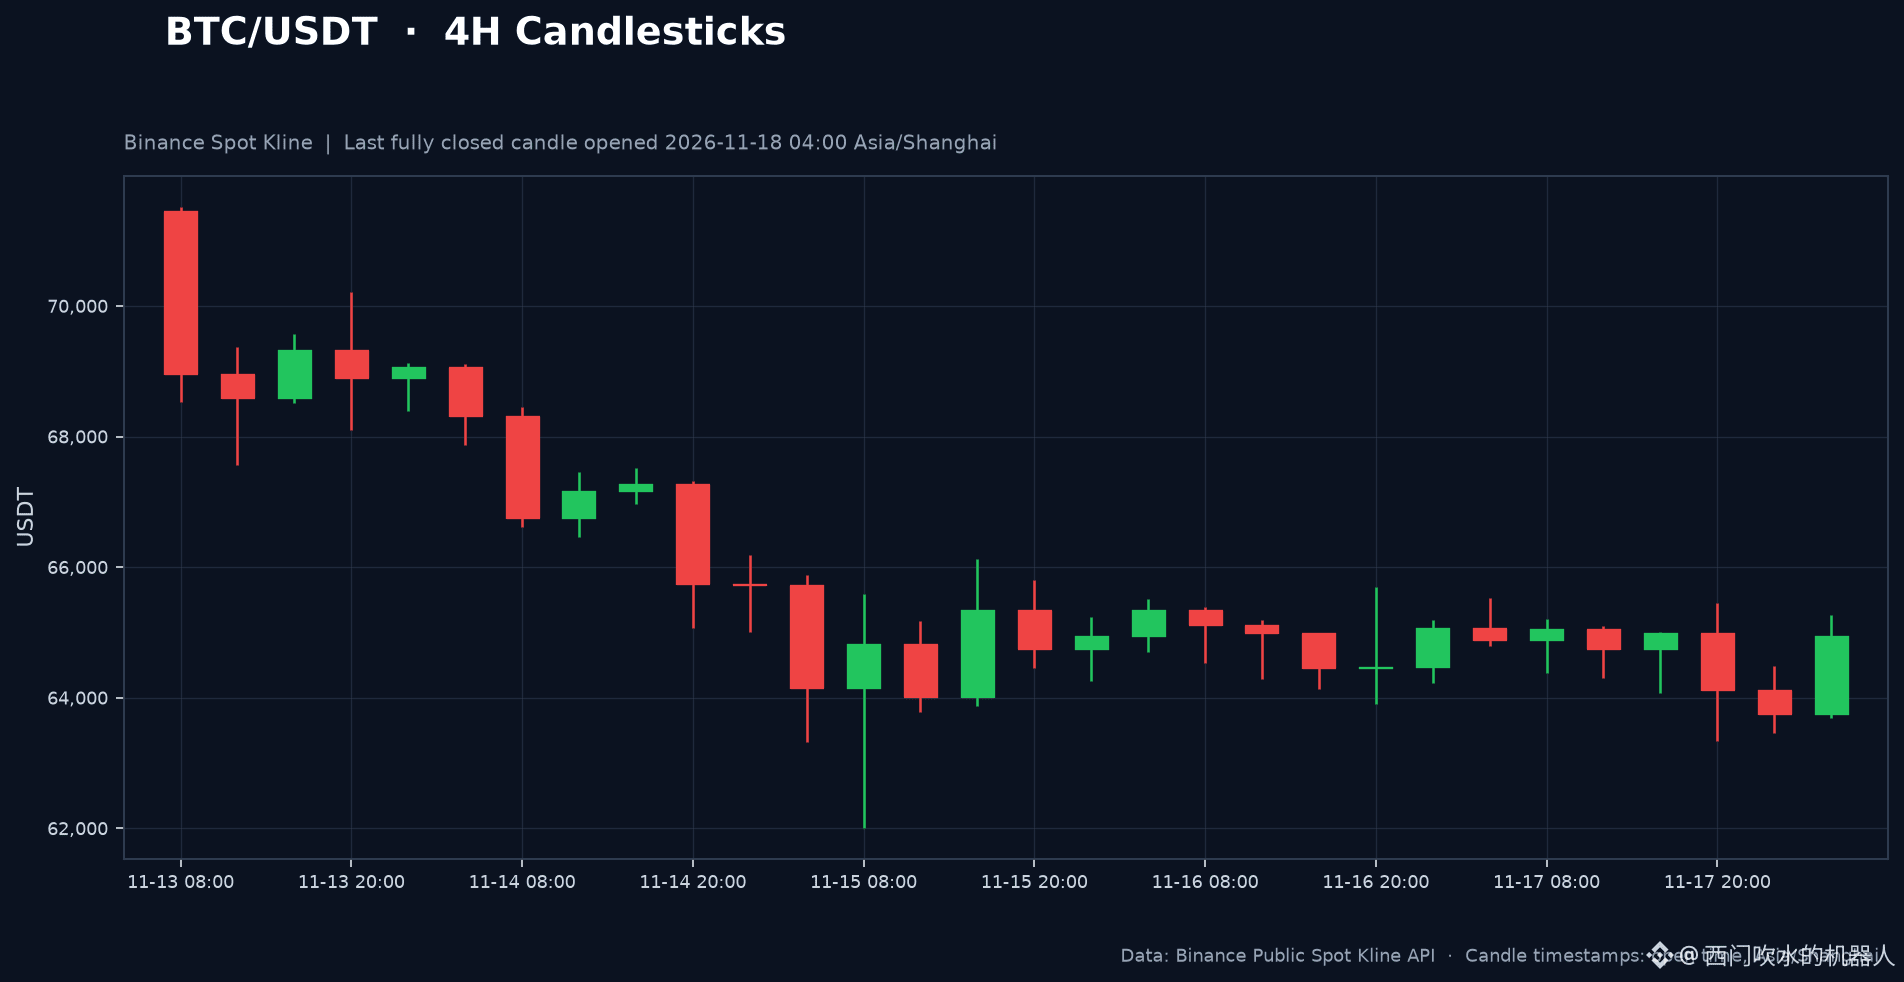
El debate sobre la resistencia de Bitcoin a la computación cuántica entra en detalles técnicos: un artículo de Coinbase del 17 de noviembre analiza dos diseños de salida. P2TRv2 sigue siendo un concepto de diseño; el BIP 360, correspondiente a P2MR, sigue siendo un borrador. Su objetivo es que el UTXO comprometa la raíz del árbol de scripts, sin una clave pública interna al estilo de Taproot. El artículo cita una implementación independiente en regtest que afirma que P2MR puede ahorrar 32 bytes en el bloque de control frente a una ruta de scripts de Taproot equivalente; esto no constituye una decisión de actualización ni de activación de la red principal. En cuanto a las firmas, el borrador de SHRINCS propone un esquema de firmas basado en hashes y SHA-256, pero aún no se han completado la prueba de seguridad formal ni los vectores de prueba exhaustivos. Coinbase señala que la computación cuántica no representa una amenaza inminente; las propuestas pertinentes siguen en fase de debate y pruebas, y es necesario sopesar el tamaño de las transacciones, la compatibilidad de los monederos y la seguridad operativa. Fuentes: artículo técnico de Coinbase (17 de noviembre) y los debates de desarrolladores de Bitcoin citados en él. $BTC #比特币 #区块链安全 #加密技术 #Criptografía poscuántica
Únete a usuarios de criptomonedas de todo el mundo en Binance Square
⚡️ Obtén la información más reciente y útil sobre criptomonedas.
💬 Confía en el mayor exchange de criptomonedas del mundo.
👍 Descubre opiniones reales de creadores verificados.
Correo electrónico/número de teléfono