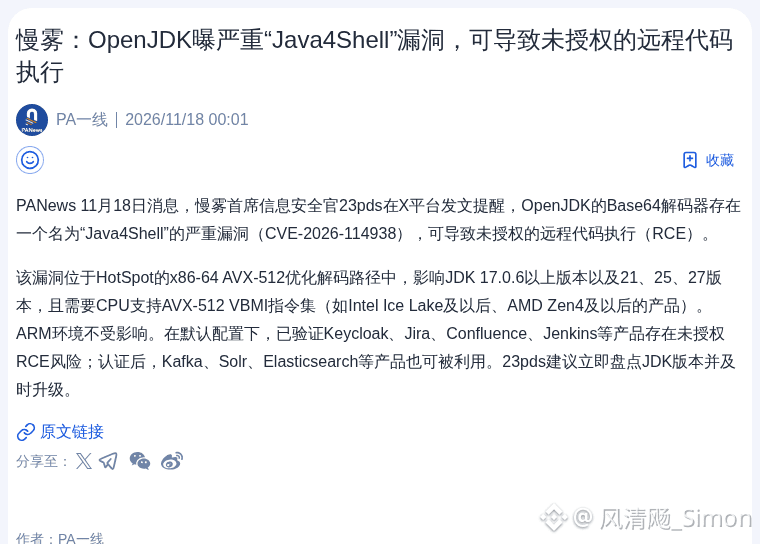
SlowMist acaba de publicar que OpenJDK ha revelado una grave vulnerabilidad llamada «Java4Shell». Podría permitir la ejecución remota de código sin autorización, lo que suena bastante aterrador.
La vulnerabilidad está en la ruta de decodificación optimizada de HotSpot y afecta a las versiones JDK 17.0.6 y posteriores. Sin embargo, los entornos ARM no se ven afectados; el riesgo se concentra principalmente en las arquitecturas x86-64 posteriores a Intel Ice Lake y AMD Zen 4.
Si trabajas en desarrollo u operaciones, revisa cuanto antes tus entornos. No esperes a descubrirlo después de que te hayan hackeado.
$BTC
$ETH
#IncidenteDeSeguridad
La vulnerabilidad está en la ruta de decodificación optimizada de HotSpot y afecta a las versiones JDK 17.0.6 y posteriores. Sin embargo, los entornos ARM no se ven afectados; el riesgo se concentra principalmente en las arquitecturas x86-64 posteriores a Intel Ice Lake y AMD Zen 4.
Si trabajas en desarrollo u operaciones, revisa cuanto antes tus entornos. No esperes a descubrirlo después de que te hayan hackeado.
$BTC
$ETH
#IncidenteDeSeguridad