Ayer dejé una nota sobre este tema: todavía no había respuesta a cómo habían conseguido permisos de modificación. Ya hay respuesta, y hay que corregir las cifras.
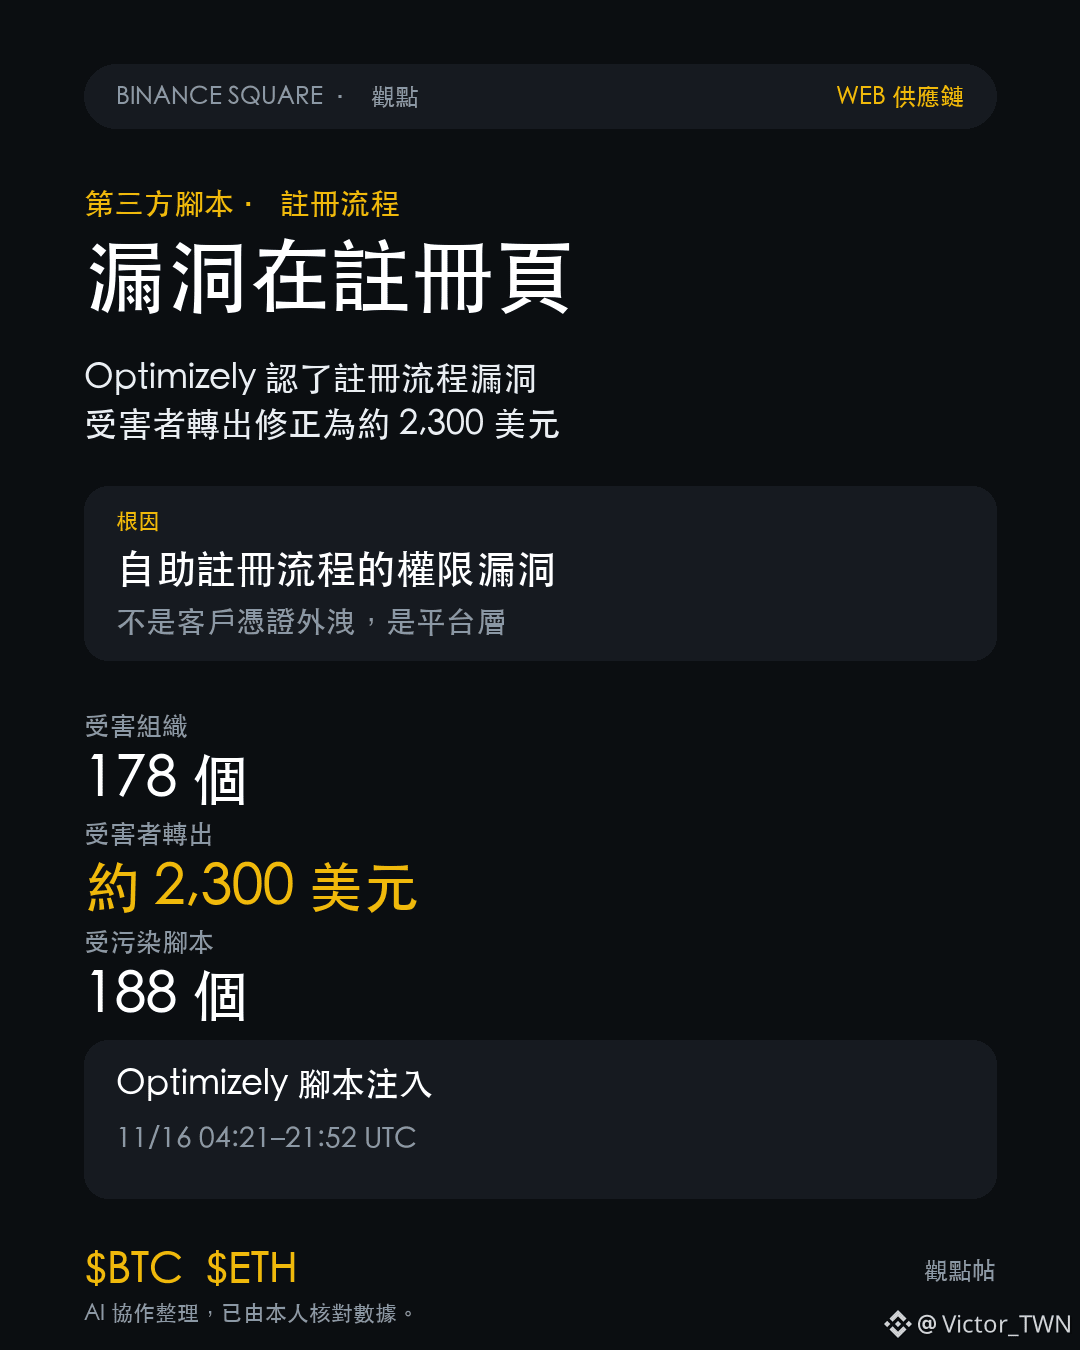
Un portavoz de Optimizely confirmó a Cointelegraph que alguien aprovechó una vulnerabilidad en el proceso de registro de Experimentation para insertar JavaScript malicioso en proyectos de algunos clientes. No se trató de una filtración de credenciales de clientes, sino del registro de autoservicio de la plataforma. Se revocaron los tokens y se bloquearon las solicitudes en la capa de Cloudflare.
La diferencia está en cómo se calcula el alcance de la exposición. Si se filtran credenciales de clientes, el problema afecta a esos proyectos; si hay una vulnerabilidad en los permisos del proceso de registro, cualquier proyecto de cliente queda al alcance. Las 178 organizaciones y los 188 archivos de script son solo la cantidad afectada en este incidente. El límite de confianza lo determina la entrada más fácil de explotar, no la autenticación más robusta.
Hay una segunda cosa que conviene recordar. Interpreté los 7.100 dólares como un mínimo, pero Alex Thorn rastreó los flujos de fondos y dijo que la mayoría de los depósitos de bitcoin volvieron a las billeteras de los propios atacantes. Las víctimas transfirieron realmente unos 2.300 dólares. No era un mínimo, sino una cifra contaminada por fondos de los propios atacantes.
OANDA, en nombre de Coinpass y TMS Brokers, dijo que no había indicios de que los fondos de los clientes se hubieran visto afectados; Salesforce desactivó los scripts de Optimizely. Los números de tarjetas y las cookies no quedan registrados en la cadena, así que los 2.300 dólares son solo las transferencias atribuibles.
El mercado no lo ha tenido en cuenta: BTC, 64.062 dólares, -1,45%; ETH, 1.804 dólares, -0,85%. Ese es el precio del riesgo operativo.
Hay dos motivos para rectificar: que se desmienta la versión de Optimizely y que la vulnerabilidad estuviera en la CDN o en la capa de credenciales; o que aparezcan en la cadena fondos agrupados de víctimas por un valor muy superior a 2.300 dólares. Si en tres meses no se produce un segundo incidente similar, esta idea de que «la entrada más fácil de explotar determina el límite de confianza» pasará a considerarse un defecto de implementación.
Pregunta: para determinar la magnitud de un ataque informático, ¿te fijarías en cuánto reciben las billeteras vinculadas o en la transferencia que sale de la cuenta de la víctima?
$BTC $ETH #TendenciasDelMercado
Un portavoz de Optimizely confirmó a Cointelegraph que alguien aprovechó una vulnerabilidad en el proceso de registro de Experimentation para insertar JavaScript malicioso en proyectos de algunos clientes. No se trató de una filtración de credenciales de clientes, sino del registro de autoservicio de la plataforma. Se revocaron los tokens y se bloquearon las solicitudes en la capa de Cloudflare.
La diferencia está en cómo se calcula el alcance de la exposición. Si se filtran credenciales de clientes, el problema afecta a esos proyectos; si hay una vulnerabilidad en los permisos del proceso de registro, cualquier proyecto de cliente queda al alcance. Las 178 organizaciones y los 188 archivos de script son solo la cantidad afectada en este incidente. El límite de confianza lo determina la entrada más fácil de explotar, no la autenticación más robusta.
Hay una segunda cosa que conviene recordar. Interpreté los 7.100 dólares como un mínimo, pero Alex Thorn rastreó los flujos de fondos y dijo que la mayoría de los depósitos de bitcoin volvieron a las billeteras de los propios atacantes. Las víctimas transfirieron realmente unos 2.300 dólares. No era un mínimo, sino una cifra contaminada por fondos de los propios atacantes.
OANDA, en nombre de Coinpass y TMS Brokers, dijo que no había indicios de que los fondos de los clientes se hubieran visto afectados; Salesforce desactivó los scripts de Optimizely. Los números de tarjetas y las cookies no quedan registrados en la cadena, así que los 2.300 dólares son solo las transferencias atribuibles.
El mercado no lo ha tenido en cuenta: BTC, 64.062 dólares, -1,45%; ETH, 1.804 dólares, -0,85%. Ese es el precio del riesgo operativo.
Hay dos motivos para rectificar: que se desmienta la versión de Optimizely y que la vulnerabilidad estuviera en la CDN o en la capa de credenciales; o que aparezcan en la cadena fondos agrupados de víctimas por un valor muy superior a 2.300 dólares. Si en tres meses no se produce un segundo incidente similar, esta idea de que «la entrada más fácil de explotar determina el límite de confianza» pasará a considerarse un defecto de implementación.
Pregunta: para determinar la magnitud de un ataque informático, ¿te fijarías en cuánto reciben las billeteras vinculadas o en la transferencia que sale de la cuenta de la víctima?
$BTC $ETH #TendenciasDelMercado