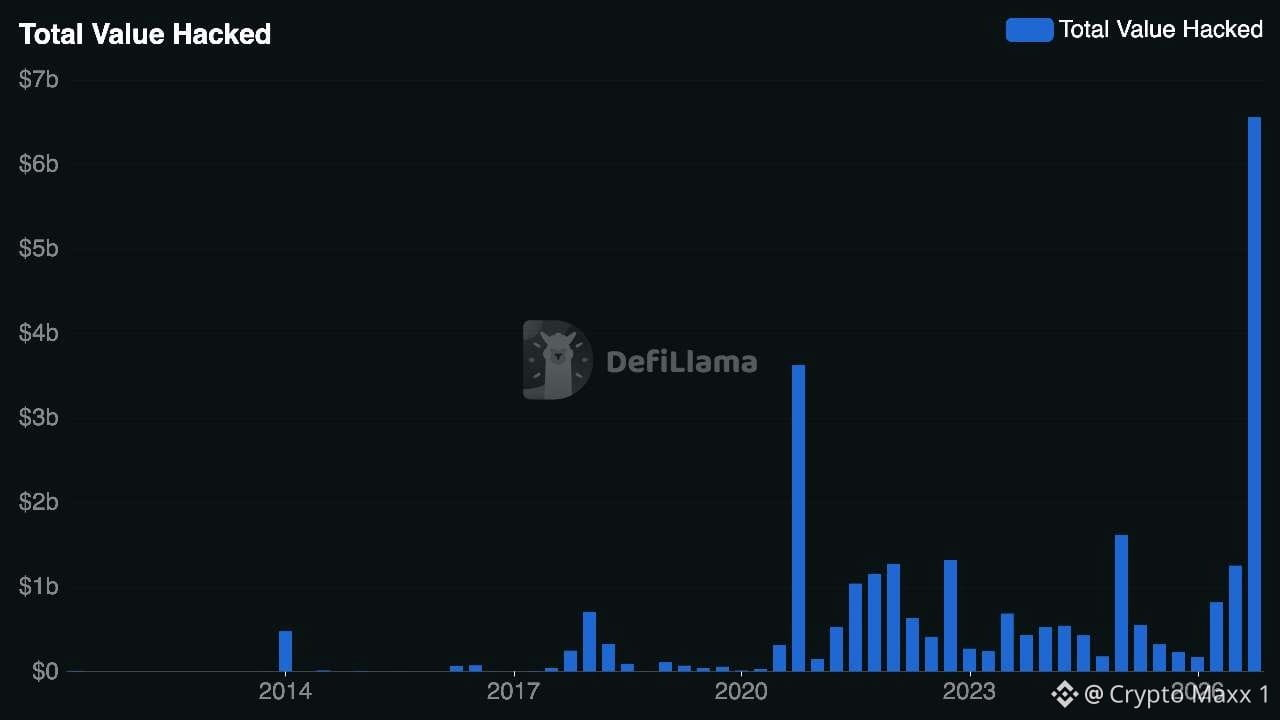
🚨 Un ataque masivo afecta a sitios web de 178 marcas… HSBC y BBC entre los afectados
El problema no fue simplemente una vulnerabilidad de software pasajera: el incidente puso al descubierto un grave punto débil en la forma en que las grandes organizaciones dependen de servicios y herramientas externas para gestionar sus sitios web.
Según los datos publicados, se analizaron 1,611 fragmentos de código pertenecientes a la plataforma Optimizely y se descubrió que 188 habían sido comprometidos.
Lo más preocupante es que el análisis de seguridad abarcó 256 sitios web afectados y arrojó los siguientes resultados:
▪️ 68 sitios web no tenían ninguna política de seguridad para proteger el contenido (CSP).
▪️ Solo 24 sitios lograron bloquear efectivamente la carga maliciosa.
▪️ La cifra no supera el 15% de los sitios incluidos en el análisis.
El problema es que algunas organizaciones priorizaron la facilidad de uso de las herramientas de pruebas y marketing A/B por encima de la aplicación de controles de seguridad más estrictos, lo que abrió la puerta a que se abusara de la confianza depositada en estos servicios externos.
Pero hay un detalle aún más importante en este incidente:
La información indica que la billetera utilizada en la red TRON y vinculada al ataque estaba activa desde marzo de 2026, lo que plantea la posibilidad de que el grupo responsable llevara meses preparando la operación antes de ejecutar el ataque a través de una red de distribución de contenido (CDN) en la que confiaban grandes sitios web.
¿Por qué supone esto un riesgo para los usuarios?
Porque el ataque no necesariamente apuntó a los sistemas internos de los bancos, sino que se aprovechó de la confianza en las herramientas y los servicios que funcionan dentro de sus sitios web.
Por lo tanto, copiar una dirección de billetera o realizar una transacción sin verificar la dirección de forma independiente puede convertir al propio usuario en una fuente de liquidez de la que se beneficia el atacante.
La lección más importante: ni siquiera los sitios web de las mayores instituciones del mundo están a salvo de los riesgos cuando dependen de terceros sin controles de seguridad suficientes.
El problema no fue simplemente una vulnerabilidad de software pasajera: el incidente puso al descubierto un grave punto débil en la forma en que las grandes organizaciones dependen de servicios y herramientas externas para gestionar sus sitios web.
Según los datos publicados, se analizaron 1,611 fragmentos de código pertenecientes a la plataforma Optimizely y se descubrió que 188 habían sido comprometidos.
Lo más preocupante es que el análisis de seguridad abarcó 256 sitios web afectados y arrojó los siguientes resultados:
▪️ 68 sitios web no tenían ninguna política de seguridad para proteger el contenido (CSP).
▪️ Solo 24 sitios lograron bloquear efectivamente la carga maliciosa.
▪️ La cifra no supera el 15% de los sitios incluidos en el análisis.
El problema es que algunas organizaciones priorizaron la facilidad de uso de las herramientas de pruebas y marketing A/B por encima de la aplicación de controles de seguridad más estrictos, lo que abrió la puerta a que se abusara de la confianza depositada en estos servicios externos.
Pero hay un detalle aún más importante en este incidente:
La información indica que la billetera utilizada en la red TRON y vinculada al ataque estaba activa desde marzo de 2026, lo que plantea la posibilidad de que el grupo responsable llevara meses preparando la operación antes de ejecutar el ataque a través de una red de distribución de contenido (CDN) en la que confiaban grandes sitios web.
¿Por qué supone esto un riesgo para los usuarios?
Porque el ataque no necesariamente apuntó a los sistemas internos de los bancos, sino que se aprovechó de la confianza en las herramientas y los servicios que funcionan dentro de sus sitios web.
Por lo tanto, copiar una dirección de billetera o realizar una transacción sin verificar la dirección de forma independiente puede convertir al propio usuario en una fuente de liquidez de la que se beneficia el atacante.
La lección más importante: ni siquiera los sitios web de las mayores instituciones del mundo están a salvo de los riesgos cuando dependen de terceros sin controles de seguridad suficientes.