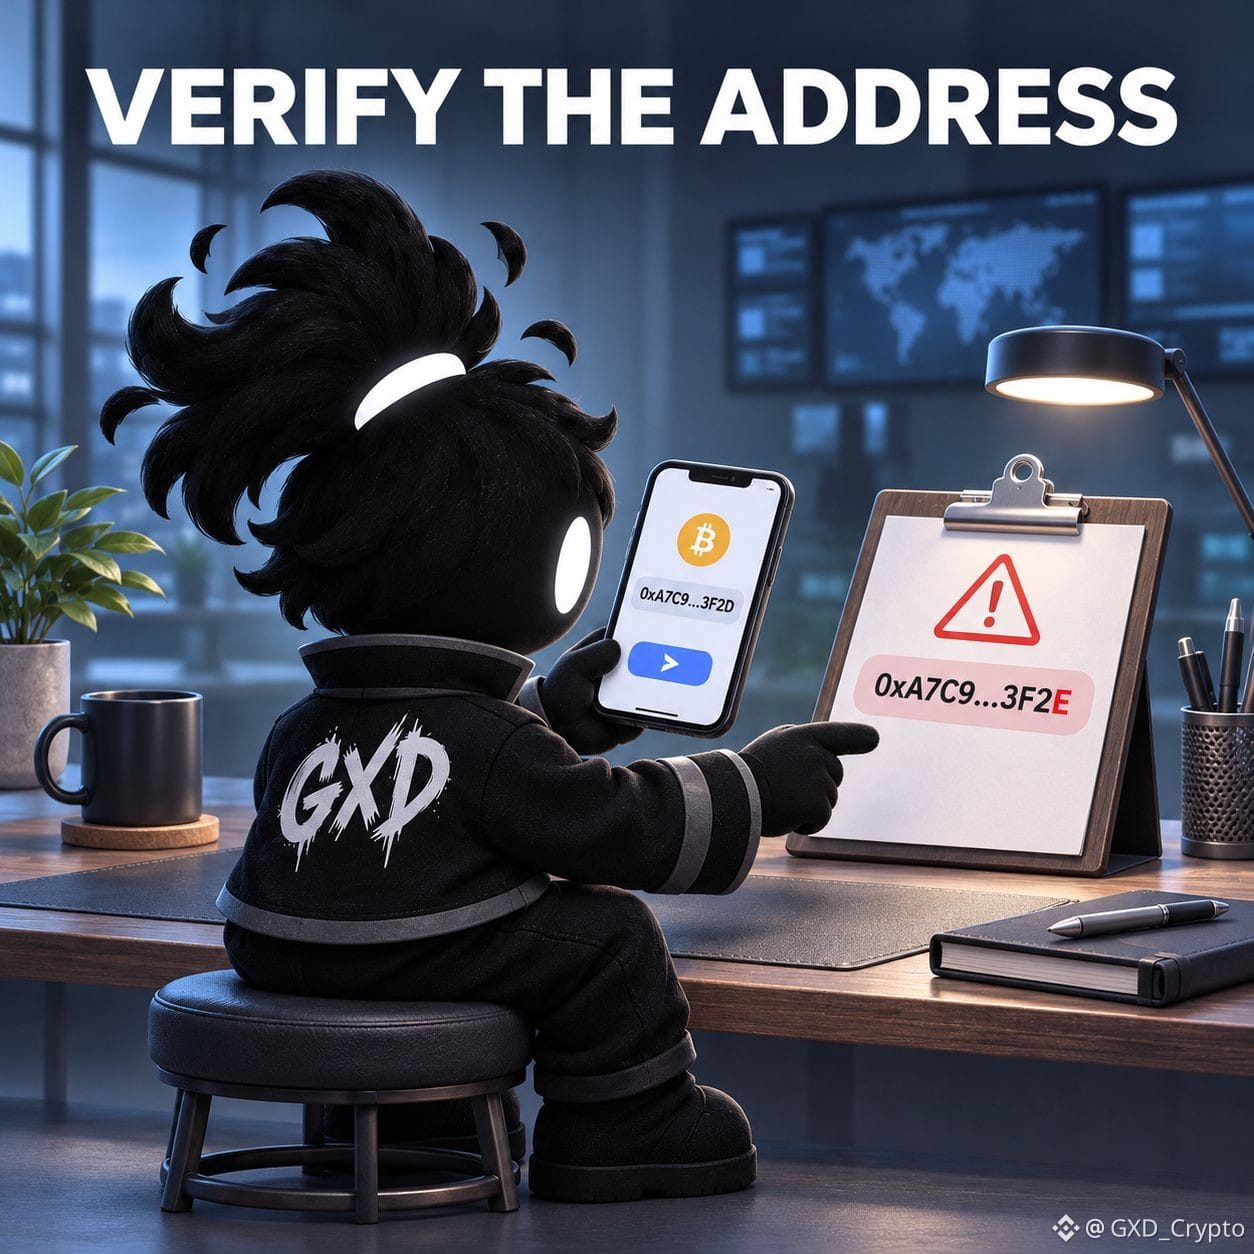
El informe de Report URI detectó código malicioso que llegó a visitantes de 178 organizaciones a través de un script de Optimizely, entre ellas el sitio web de Ledger. El código podía cambiar la dirección de la billetera copiada; el problema estaba en los scripts de los sitios web, no en los propios dispositivos Ledger. ¿Revisas la dirección antes de enviar? 🔎🛡️📋 #أمن_سيبراني #Seguridad_Cripto
Los activos más negociados en Binance en el momento de la detección: $BTC , $USDC , $ETH — 22:05, hora de Estambul, según el volumen de cotización de Binance Spot USDT en 24 h. Seguimiento general del mercado, sin relación causal con el incidente.
Los activos más negociados en Binance en el momento de la detección: $BTC , $USDC , $ETH — 22:05, hora de Estambul, según el volumen de cotización de Binance Spot USDT en 24 h. Seguimiento general del mercado, sin relación causal con el incidente.