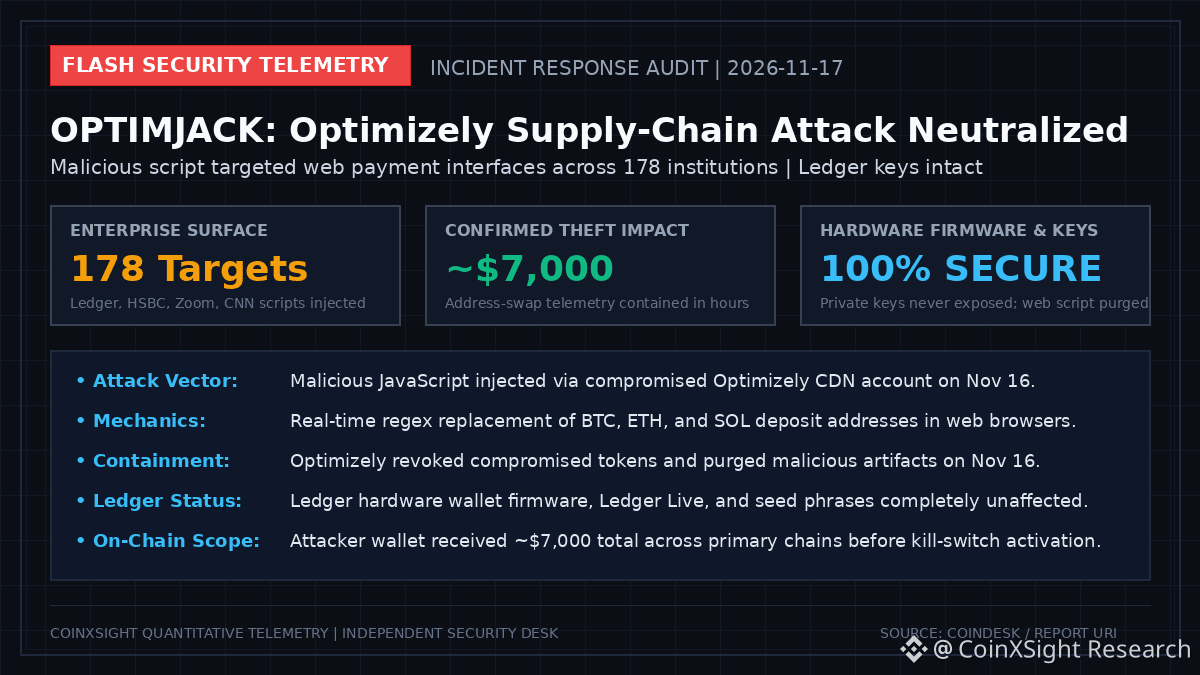
🚨 ALERTA DE TELEMETRÍA DE SEGURIDAD: el ataque a la cadena de suministro OPTIMJACK se infiltró en 178 sitios empresariales: las claves de hardware de Ledger no se vieron afectadas
El 16 de noviembre de 2026 se detectó y neutralizó activamente una sofisticada vulneración de la cadena de suministro de software que tenía como objetivo Optimizely, una plataforma de experimentación web.
Telemetría clave y análisis forense del incidente:
• Vector de ataque: JavaScript malicioso inyectado mediante una cuenta comprometida de la CDN de Optimizely, dirigido a interfaces web de 178 instituciones de todo el mundo, entre ellas Ledger, HSBC, Zoom y CNN.
• Mecanismo: reemplazo automatizado mediante expresiones regulares que intentaba sustituir direcciones de depósito de criptomonedas mostradas en el navegador (Bitcoin, Ethereum, Solana).
• Contención y mecanismo de desactivación: Optimizely revocó los tokens de acceso comprometidos y eliminó todos los scripts web maliciosos pocas horas después de descubrir el incidente, el 16 de noviembre.
• Impacto en la cadena: antes de la contención, la billetera del atacante interceptó aproximadamente ~,000 en total a través de distintas cadenas.
• Estado de la seguridad del hardware: Ledger confirmó que no hubo ninguna vulneración de los dispositivos de hardware, el firmware, la aplicación Ledger Live ni las frases semilla privadas.
Conclusión para las instituciones: el secuestro de scripts web del lado del cliente sigue siendo una vulnerabilidad empresarial, lo que refuerza la necesidad de validar sin conexión las transferencias de criptomonedas de alto valor mediante hardware.
#BTC #BinanceSquare
(Descargo de responsabilidad: la telemetría cuantitativa del mercado y de seguridad se publica únicamente con fines informativos. No constituye asesoramiento financiero.)
El 16 de noviembre de 2026 se detectó y neutralizó activamente una sofisticada vulneración de la cadena de suministro de software que tenía como objetivo Optimizely, una plataforma de experimentación web.
Telemetría clave y análisis forense del incidente:
• Vector de ataque: JavaScript malicioso inyectado mediante una cuenta comprometida de la CDN de Optimizely, dirigido a interfaces web de 178 instituciones de todo el mundo, entre ellas Ledger, HSBC, Zoom y CNN.
• Mecanismo: reemplazo automatizado mediante expresiones regulares que intentaba sustituir direcciones de depósito de criptomonedas mostradas en el navegador (Bitcoin, Ethereum, Solana).
• Contención y mecanismo de desactivación: Optimizely revocó los tokens de acceso comprometidos y eliminó todos los scripts web maliciosos pocas horas después de descubrir el incidente, el 16 de noviembre.
• Impacto en la cadena: antes de la contención, la billetera del atacante interceptó aproximadamente ~,000 en total a través de distintas cadenas.
• Estado de la seguridad del hardware: Ledger confirmó que no hubo ninguna vulneración de los dispositivos de hardware, el firmware, la aplicación Ledger Live ni las frases semilla privadas.
Conclusión para las instituciones: el secuestro de scripts web del lado del cliente sigue siendo una vulnerabilidad empresarial, lo que refuerza la necesidad de validar sin conexión las transferencias de criptomonedas de alto valor mediante hardware.
#BTC #BinanceSquare
(Descargo de responsabilidad: la telemetría cuantitativa del mercado y de seguridad se publica únicamente con fines informativos. No constituye asesoramiento financiero.)