
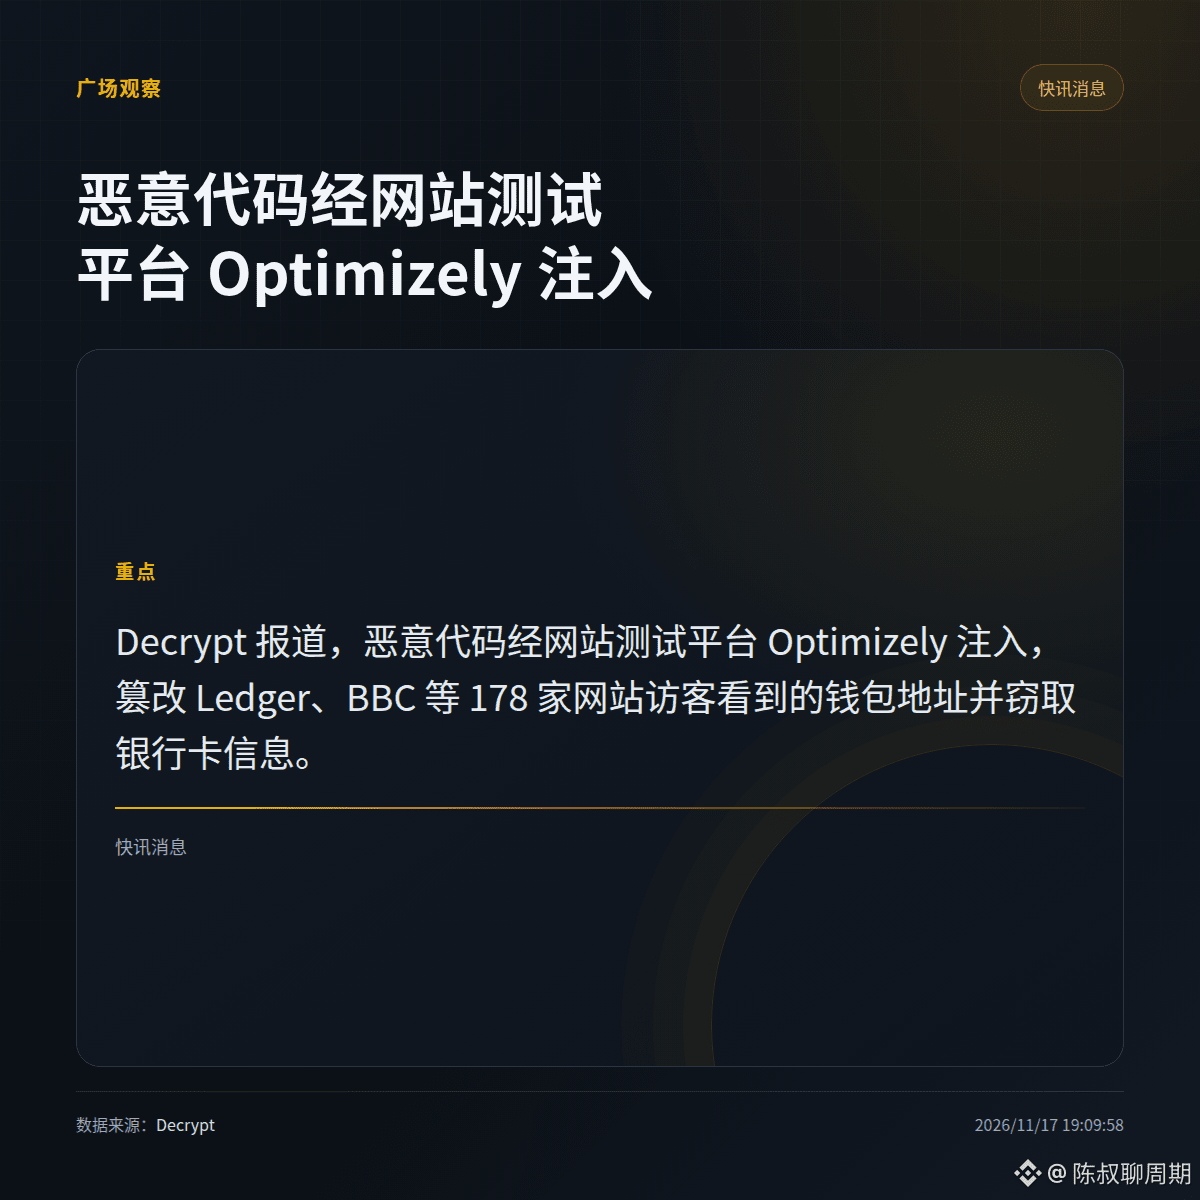
Decrypt informa que los atacantes utilizaron código malicioso inyectado a través de la plataforma de pruebas de sitios web Optimizely para sustituir las direcciones de monederos que copiaban los visitantes de 178 sitios web, entre ellos Ledger y BBC, por direcciones propias, y también robaron información de tarjetas bancarias. Esto nos recuerda que el paso de copiar y pegar direcciones de recepción en una página web también puede ser secuestrado y manipulado. Sin embargo, la información no especifica cuántas personas resultaron afectadas ni el importe de las pérdidas, y tampoco permite determinar si hubo movimientos anómalos en la cadena de bloques de activos como $BTC . Por tanto, lo único que puede afirmarse es que el proceso de copiar y pegar direcciones entraña riesgos. Primero, veamos si el mercado se lo cree; no te precipites solo por leer un titular.
Únete a usuarios de criptomonedas de todo el mundo en Binance Square
⚡️ Obtén la información más reciente y útil sobre criptomonedas.
💬 Confía en el mayor exchange de criptomonedas del mundo.
👍 Descubre opiniones reales de creadores verificados.
Correo electrónico/número de teléfono