
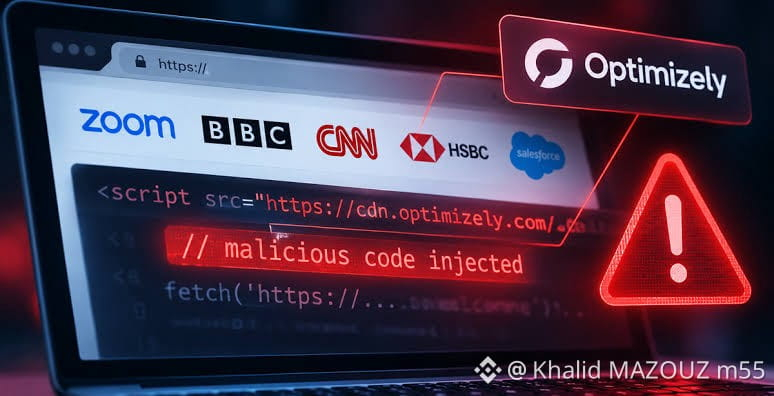
Las marcas más grandes del mundo infectadas con malware a través de Optimizely Tu sitio puede estar limpio y aun así distribuir malware a tus clientes. Optimizely, una herramienta para probar sitios web, distribuyó código malicioso a visitantes de 178 organizaciones, entre ellas Zoom, la BBC y Ledger. El código estaba en la configuración de los proyectos de los propios clientes, así que se cargaba desde el dominio de confianza de Optimizely, como todo lo demás. Los bancos y las empresas financieras fueron el grupo más numeroso, con 32, entre ellos sitios de HSBC en 11 mercados, incluidos Hong Kong, Singapur y Taiwán. El script sustituyó cualquier dirección de criptomonedas de la página por la del atacante y fue tras los números de tarjetas. Se desconoce cuántas tarjetas fueron capturadas. Solo 24 de las organizaciones afectadas tenían una política del navegador que lo bloqueaba, y 68 no tenían ninguna. Copia una dirección de una página afectada y podrías pegar la del atacante. Incluye en la lista de permitidas las direcciones de retiro y comprueba los primeros y los últimos caracteres antes de que salga cualquier cosa.
Únete a usuarios de criptomonedas de todo el mundo en Binance Square
⚡️ Obtén la información más reciente y útil sobre criptomonedas.
💬 Confía en el mayor exchange de criptomonedas del mundo.
👍 Descubre opiniones reales de creadores verificados.
Correo electrónico/número de teléfono