La historia cripto más aterradora de hoy no tiene que ver con una moneda. Tiene que ver con un script que permanece oculto en sitios web en los que ya confías.
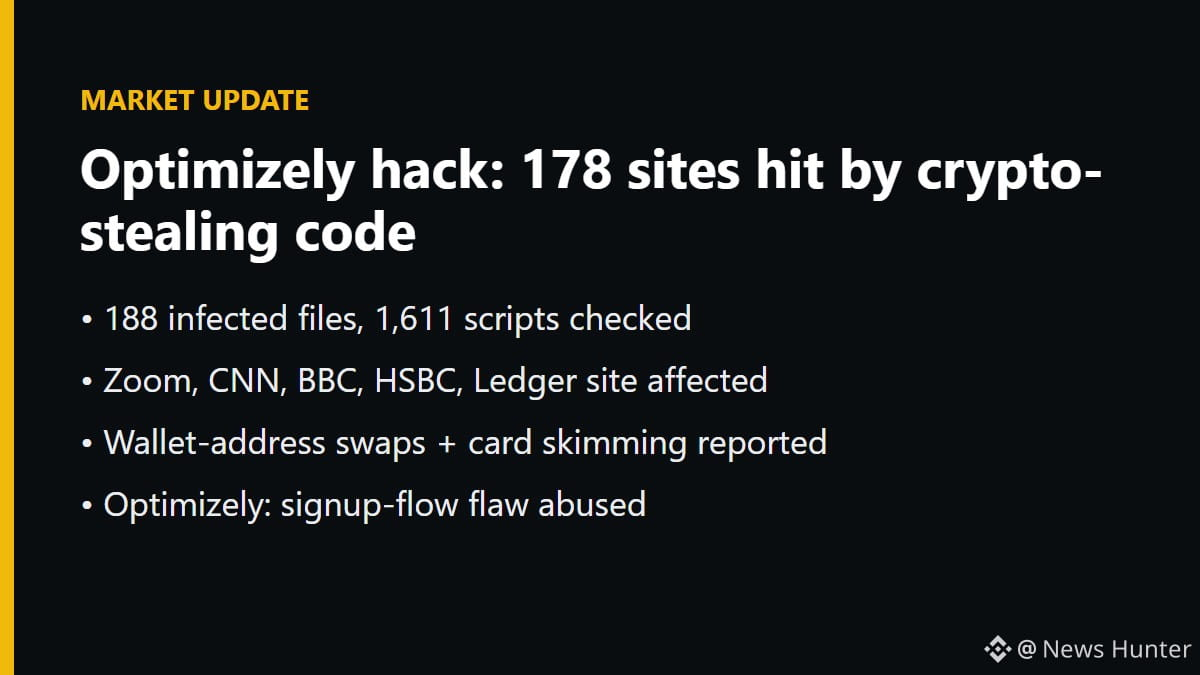
La firma de seguridad Report URI afirma que unos atacantes introdujeron JavaScript malicioso en proyectos alojados en Optimizely, una plataforma para probar sitios web. Tras revisar 1,611 de sus scripts, encontraron 188 archivos infectados en 178 organizaciones, entre ellas Zoom, CNN, BBC, HSBC y el sitio de Ledger. Comportamientos detectados: sustituir direcciones de monederos, capturar los datos de tarjetas al pagar, robar cookies e incluso atacar iPhones antiguos. Optimizely confirmó que un tercero no autorizado aprovechó una vulnerabilidad en el proceso de registro de cuentas. Report URI vende herramientas de detección y 178 es una cifra mínima, así que esperaría al informe posterior al incidente.
Estoy en esto desde 2014 y el patrón nunca cambia. Rara vez se roba el dinero de la cadena de bloques. Se roba en el último paso, cuando pegas una dirección o haces clic en «confirmar» en una página que nunca cuestionaste. $BTC ronda los $64.2K y $ETH está cerca de $1,814, pero a un monedero vaciado no le importa ninguna de las dos cifras.
Lo que haría esta semana:
• verifica los primeros y últimos caracteres de cada dirección en la pantalla de tu monedero físico, no en el navegador
• ten mucho cuidado con las transferencias grandes hasta que se aclare el alcance del incidente
• trata como hostil cualquier sitio «conocido» que te pida nuevas autorizaciones
¿Compruebas de verdad la dirección completa en tu dispositivo o solo los primeros caracteres?
#CryptoSecurity #Ledger #SupplyChainAttack #WalletSecurity #BinanceSquare
Esto no es asesoramiento financiero. DYOR.
La firma de seguridad Report URI afirma que unos atacantes introdujeron JavaScript malicioso en proyectos alojados en Optimizely, una plataforma para probar sitios web. Tras revisar 1,611 de sus scripts, encontraron 188 archivos infectados en 178 organizaciones, entre ellas Zoom, CNN, BBC, HSBC y el sitio de Ledger. Comportamientos detectados: sustituir direcciones de monederos, capturar los datos de tarjetas al pagar, robar cookies e incluso atacar iPhones antiguos. Optimizely confirmó que un tercero no autorizado aprovechó una vulnerabilidad en el proceso de registro de cuentas. Report URI vende herramientas de detección y 178 es una cifra mínima, así que esperaría al informe posterior al incidente.
Estoy en esto desde 2014 y el patrón nunca cambia. Rara vez se roba el dinero de la cadena de bloques. Se roba en el último paso, cuando pegas una dirección o haces clic en «confirmar» en una página que nunca cuestionaste. $BTC ronda los $64.2K y $ETH está cerca de $1,814, pero a un monedero vaciado no le importa ninguna de las dos cifras.
Lo que haría esta semana:
• verifica los primeros y últimos caracteres de cada dirección en la pantalla de tu monedero físico, no en el navegador
• ten mucho cuidado con las transferencias grandes hasta que se aclare el alcance del incidente
• trata como hostil cualquier sitio «conocido» que te pida nuevas autorizaciones
¿Compruebas de verdad la dirección completa en tu dispositivo o solo los primeros caracteres?
#CryptoSecurity #Ledger #SupplyChainAttack #WalletSecurity #BinanceSquare
Esto no es asesoramiento financiero. DYOR.