

Los hackers han convertido algunos de los sitios web más reconocibles del mundo en posibles trampas para robar criptomonedas tras vulnerar una plataforma de terceros utilizada por 178 grandes organizaciones. El ataque inyectó JavaScript malicioso a través de Optimizely, una plataforma de experimentación web en la que confían empresas como BBC, Zoom, CNN, HSBC, Salesforce, IKEA y Ledger, fabricante de billeteras físicas para criptomonedas.
Los visitantes podían cargar malware sin saberlo con solo abrir una página web afectada, y las consecuencias van mucho más allá del robo de datos de navegación. El código malicioso puede sustituir las direcciones de billeteras de criptomonedas copiadas al portapapeles y redirigir los pagos directamente a las billeteras de los atacantes. Los investigadores de seguridad ya han identificado 7.040 dólares en criptomonedas recibidos por billeteras vinculadas a la campaña.
 ÚLTIMA HORA: Ledger y otras 177 organizaciones importantes, entre ellas Zoom, CNN y Salesforce, se vieron afectadas por un ataque masivo de JavaScript.
El malware robó criptomonedas, datos de tarjetas de pago e información de usuarios, y también atacó iPhones con kits de explotación.
— Crypto Rover (@cryptorover) 17 de noviembre de 2026
Hackers secuestran sitios web para robar criptomonedas y datos de pago
La investigación de la empresa de ciberseguridad Report URI identificó 188 fragmentos de JavaScript infectados pertenecientes a 178 organizaciones tras analizar 1.611 scripts de Optimizely. El malware operaba a través de una infraestructura de sitios web de confianza, lo que hacía que el ataque fuera especialmente peligroso. En lugar de infiltrarse individualmente en los servidores de cada empresa, los atacantes inyectaron código malicioso en proyectos de clientes de Optimizely.
Los sitios web afectados siguieron cargando JavaScript a través de la legítima red de distribución de contenido de Optimizely. Los visitantes tenían pocos motivos para sospechar que un sitio web conocido estaba mostrando instrucciones maliciosas. Se trata de un peligroso mecanismo de secuestro del portapapeles.
El malware buscaba direcciones de monederos de criptomonedas en páginas web y reemplazaba los destinos legítimos por direcciones controladas por los atacantes. También podía interceptar las direcciones copiadas, lo que significa que alguien que navegara por un sitio web afectado podría pegar una dirección de monedero fraudulenta en otro lugar.
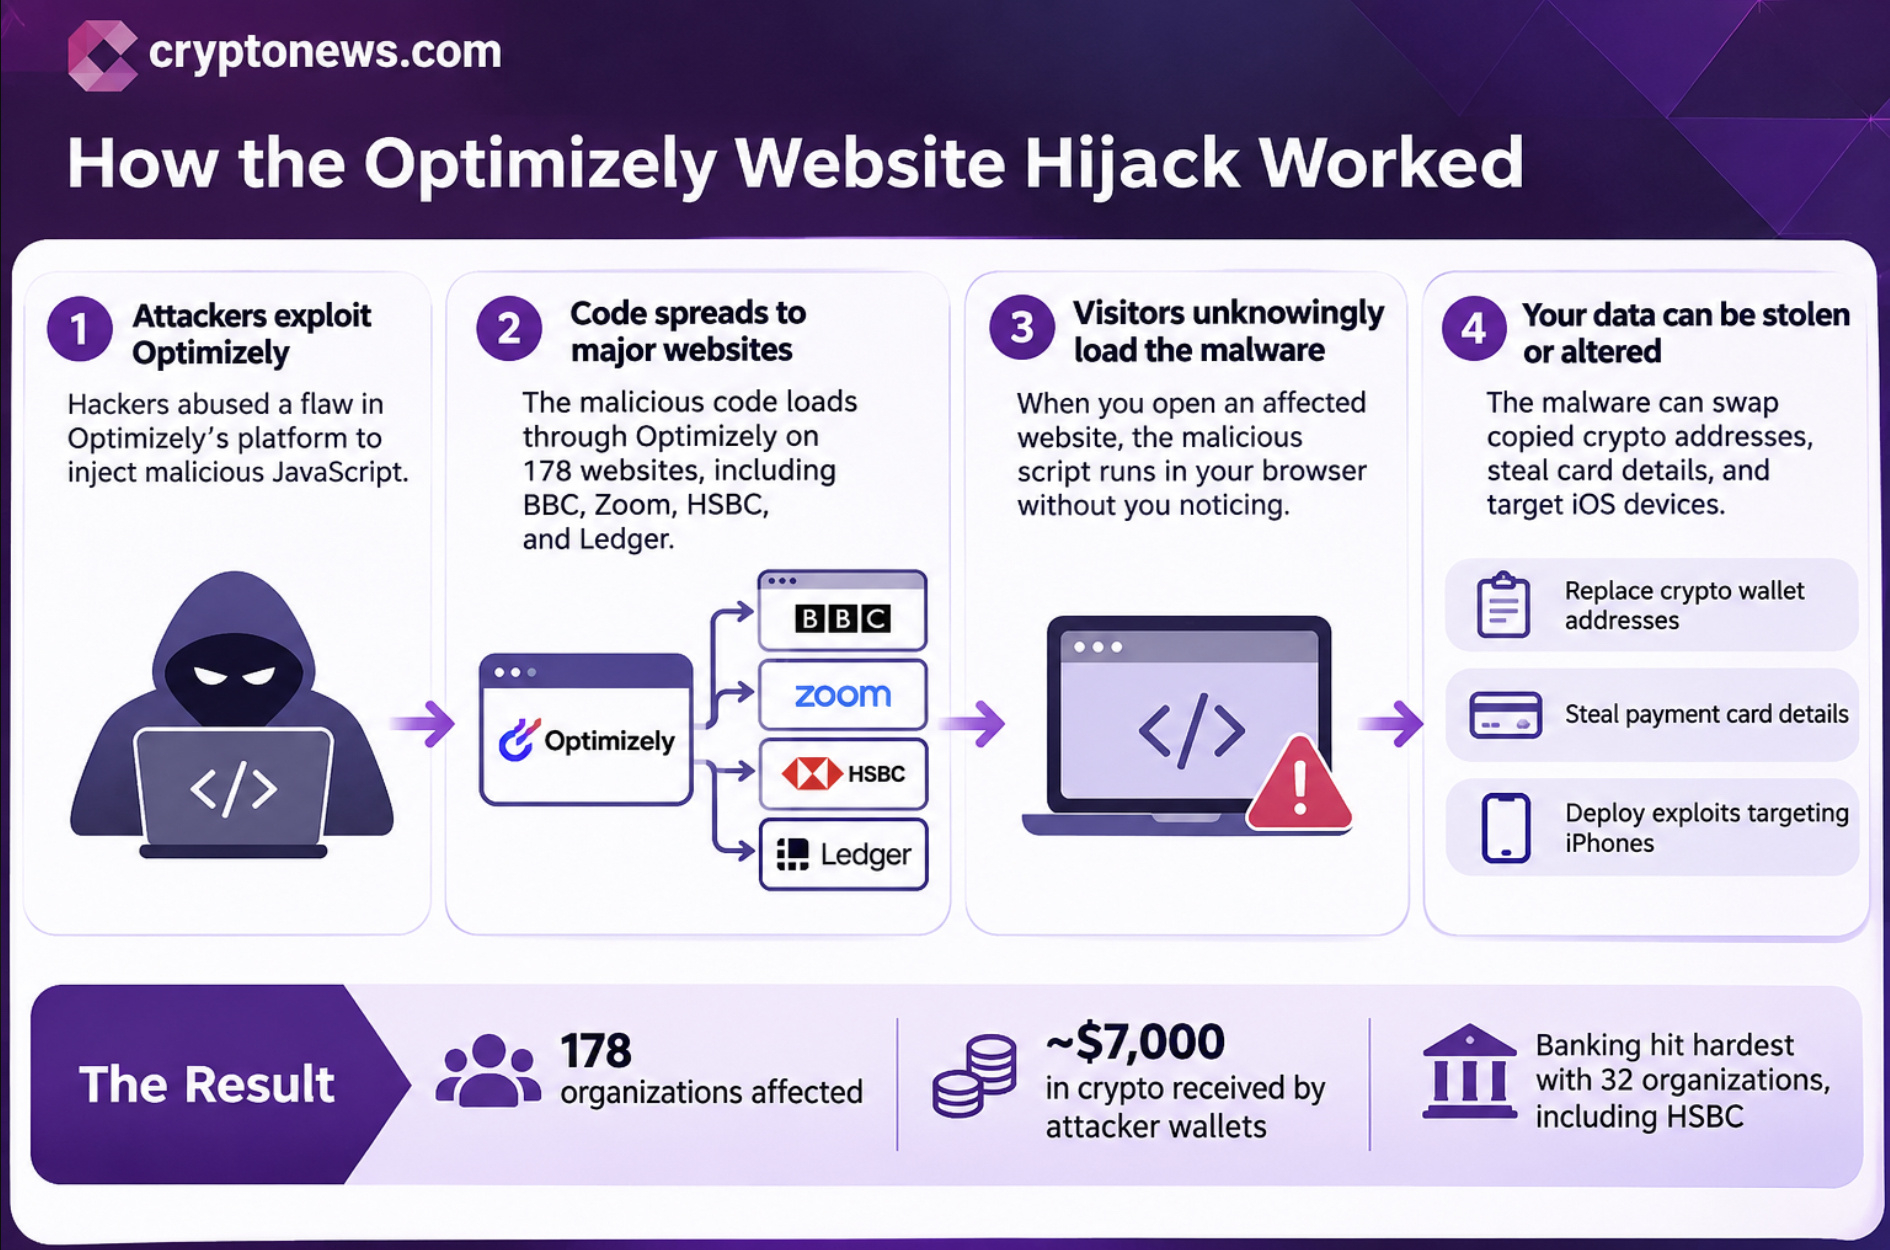
El ataque apuntó a varias redes importantes de criptomonedas, entre ellas Bitcoin, Ethereum, Solana, TRON y Litecoin.
Una víctima podría creer que estaba enviando fondos a una plataforma de intercambio, a otro monedero o a un amigo. En cambio, la transacción podría llegar directamente al monedero de un atacante.
Report URI identificó ingresos por valor de 7.040 dólares en monederos controlados por los atacantes hasta el 16 de noviembre. Los fondos incluían Bitcoin, Litecoin, Ethereum, TRON y monedas estables.
Pero el robo de criptomonedas era solo una parte de la operación. Los investigadores también descubrieron código diseñado para capturar números de tarjetas de pago, fechas de vencimiento y códigos de seguridad enviados a través de formularios web. Además, el malware podía robar las cookies accesibles del navegador y hacer capturas de pantalla de las páginas web afectadas.
Descubre: las mejores preventas de tokens
BBC, HSBC y Ledger entre las 178 organizaciones comprometidas
La magnitud del incidente plantea dudas sobre cuánta confianza depositan las empresas en los servicios web de terceros. Las organizaciones afectadas pertenecen a varios sectores, como la banca, la tecnología, los medios de comunicación, el comercio minorista y las criptomonedas.
HSBC fue una de las instituciones financieras afectadas, junto con Equifax y otras organizaciones importantes. BBC, CNN, Fox News, Zoom, Salesforce, GitLab, IKEA y Air France-KLM también aparecieron en la investigación de Report URI.
La inclusión de Ledger hace que el incidente sea especialmente preocupante para los usuarios de criptomonedas. La empresa es conocida por sus monederos de hardware, que ayudan a los clientes a almacenar claves privadas lejos de dispositivos conectados a internet. Sin embargo, el incidente demuestra cómo las amenazas pueden llegar a los usuarios a través de la navegación habitual, sin afectar directamente al monedero de hardware.
La campaña maliciosa también incluía funciones dirigidas a dispositivos Apple. Los investigadores identificaron infraestructura de explotación asociada con Coruna y DarkSword, dos kits de explotación para iOS diseñados para atacar vulnerabilidades en iPhones y iPads.
Esto significa que la operación no se limitaba a robar criptomonedas o información de pago. También incluía herramientas capaces de atacar dispositivos móviles mediante contenido malicioso en páginas web.
Optimizely confirma una brecha de seguridad tras el secuestro de sitios web por parte de hackers
Optimizely confirmó que los atacantes aprovecharon una vulnerabilidad en el flujo de registro de cuentas de Experimentation para inyectar JavaScript malicioso en proyectos de clientes. La empresa afirmó que bloqueó el acceso a la ruta vulnerable, implementó una solución, eliminó el código inyectado, revocó los tokens activos y restableció el acceso a las cuentas afectadas.
Hoy temprano, Optimizely detectó y contuvo un incidente de seguridad que afectó a algunos clientes de Optimizely Web Experimentation. La ruta vulnerable está bloqueada, el código inyectado se eliminó y se ha contactado directamente con los clientes.
Actualizaciones: https://t.co/ptZHZviIeC
— Optimizely (@Optimizely) 17 de noviembre de 2026
Sin embargo, el incidente plantea serias dudas sobre la seguridad de los sitios web de terceros. La investigación de Report URI descubrió que incluso los propios sitios web de Optimizely contenían el código malicioso. Los investigadores también observaron que el atacante reconstruyó el malware 26 veces durante la campaña, añadiendo capacidades y monederos de criptomonedas adicionales.
Posteriormente, se limpiaron la mayoría de los fragmentos infectados. En su última revisión, el 16 de noviembre, Report URI encontró solo un fragmento infectado restante.
Pero los daños económicos y la posible exposición siguen siendo difíciles de cuantificar. Los investigadores han identificado ingresos en criptomonedas, pero se desconoce cuántos visitantes se vieron afectados, cuántas tarjetas de pago fueron comprometidas y cuántas sesiones del navegador quedaron expuestas.
El problema más grave es que los visitantes de sitios web rara vez saben qué scripts de terceros se ejecutan en segundo plano en las páginas en las que confían. Un sitio web bancario conocido, un medio de noticias o una plataforma de criptomonedas pueden convertirse en un punto de entrada inesperado para código malicioso sin que sus visitantes noten nada fuera de lo normal.
Descubre: las preventas de criptomonedas de este cuarto trimestre de 2026
La publicación Hackers secuestran 178 sitios web importantes, incluidos BBC, Zoom, CNN, HSBC y Ledger apareció primero en Cryptonews.