

Trezor acaba de revelar una filtración de datos en otro socio de transporte, que podría haber expuesto información de clientes de al menos 27.000 pedidos realizados entre el 9 de agosto y el 7 de noviembre.
Aunque el fabricante de monederos físicos afirma que sus sistemas no se vieron comprometidos, la exposición de las direcciones y la información sobre las compras de criptomonedas de los clientes ha suscitado preocupación por posibles intentos de phishing dirigidos e incluso por amenazas potenciales a la seguridad física.
Trezor Confirma La Filtración De Datos De Clientes En Skladon
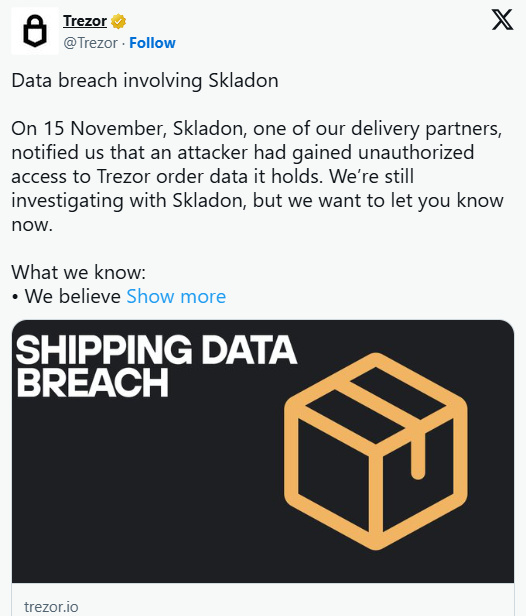
Según un comunicado publicado por Trezor en X, el 15 de noviembre un atacante accedió sin autorización al sistema de Skladon, uno de sus socios de entrega. El sistema comprometido contenía información de envío de los clientes, y se cree que el pirata informático exportó datos relacionados con aproximadamente 27.000 pedidos.
La información comprometida incluía nombres, números de teléfono, domicilios y direcciones de correo electrónico, así como detalles de los pedidos. Trezor también señaló que, como Skladon realiza envíos a todo el mundo, el problema no se limitaba a una región, pero los clientes estadounidenses no se vieron afectados porque la empresa no realiza envíos a Estados Unidos.
«Si hoy recibió nuestro correo electrónico y realizó un pedido entre el 9 de agosto y el 7 de noviembre, su información está entre la afectada por este incidente», confirmó el fabricante de carteras.
La empresa también indicó que aún no ha podido ponerse en contacto con un pequeño grupo de usuarios que realizaron pedidos entre el 7 y el 14 de agosto, quienes también podrían haberse visto afectados por la filtración de datos.
Trezor aconsejó a sus clientes: «Consideren sospechosa cualquier llamada, mensaje, correo electrónico o carta no solicitados relacionados con su pedido, y manténganse alerta ante posibles riesgos para su seguridad personal».
La empresa afirmó que ha puesto en marcha un servicio de recogida anónima en 18 países europeos, lo que permite a los compradores de carteras físicas pedir dispositivos sin proporcionar su domicilio. Además, decidió reducir a la mitad el período de conservación de los datos de los clientes, de 90 a 45 días, y planea reducirlo aún más.
No Es La Primera Vez Que Ocurre Algo Así
No es la primera vez que roban información de usuarios de Trezor. Cabe recordar que en agosto ShipMonk, un proveedor de servicios logísticos, sufrió un ciberataque. Inicialmente se creyó que se había expuesto información de unos 13.689 clientes de Trezor en siete países, incluidos nombres, datos de contacto y direcciones.
Sin embargo, la situación empeoró en septiembre, cuando se identificó a otros 67.000 clientes, lo que elevó a más de 80.000 el total de personas afectadas por el incidente.
Y eso no es todo. En octubre, la empresa advirtió a los usuarios que transfirieran sus fondos a una nueva cartera y crearan una nueva frase de recuperación, después de que se informara que algunos dispositivos vendidos por CryptoBilis, distribuidor oficial de Trezor en el Sudeste Asiático, habían sido manipulados físicamente en un ataque a la cadena de suministro que perjudicó a algunos clientes.
Trezor afirmó que está revisando sus relaciones con los proveedores, especialmente en lo relativo a los requisitos de seguridad. Pero para quienes se han visto afectados, la prioridad inmediata es proteger su información personal y mantenerse alerta ante comunicaciones desconocidas.