Microsoft 365 se cayó. Los hackers vieron una oportunidad de negocio.
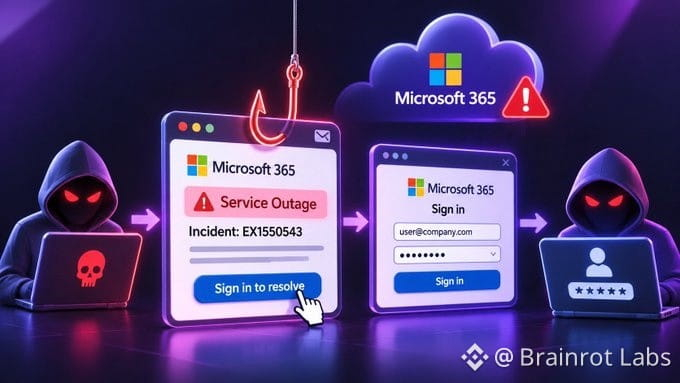
Microsoft ha descubierto una campaña de phishing a gran escala que aprovechó la reciente interrupción del servicio Microsoft 365 para robar credenciales de usuarios.
Así operaron los atacantes:
- Enviaron correos electrónicos falsos con notificaciones sobre el estado del servicio Microsoft 365.
- Usaron la referencia real del incidente, EX1550543, para que sus mensajes parecieran legítimos.
- Personalizaron los nombres de remitente que se muestran para distintas organizaciones.
- Usaron asuntos que empezaban con «Interrupción -», seguidos de un código de seis caracteres.
- Microsoft detectó la campaña el 13 de noviembre.
Mi conclusión: el servicio se cae, los usuarios entran en pánico y los hackers aparecen haciéndose pasar por el servicio de atención al cliente.
Imagínate esperar a que Microsoft arregle tu cuenta y acabar entregando tu contraseña directamente a quienes te están amargando el día.
La interrupción fue temporal. Que te roben las credenciales puede convertirse en una pesadilla mucho más larga.
Recuerda: consulta las alertas del servicio en los canales oficiales de Microsoft. Nunca confíes en un enlace inesperado que te pida iniciar sesión.
Microsoft ha descubierto una campaña de phishing a gran escala que aprovechó la reciente interrupción del servicio Microsoft 365 para robar credenciales de usuarios.
Así operaron los atacantes:
- Enviaron correos electrónicos falsos con notificaciones sobre el estado del servicio Microsoft 365.
- Usaron la referencia real del incidente, EX1550543, para que sus mensajes parecieran legítimos.
- Personalizaron los nombres de remitente que se muestran para distintas organizaciones.
- Usaron asuntos que empezaban con «Interrupción -», seguidos de un código de seis caracteres.
- Microsoft detectó la campaña el 13 de noviembre.
Mi conclusión: el servicio se cae, los usuarios entran en pánico y los hackers aparecen haciéndose pasar por el servicio de atención al cliente.
Imagínate esperar a que Microsoft arregle tu cuenta y acabar entregando tu contraseña directamente a quienes te están amargando el día.
La interrupción fue temporal. Que te roben las credenciales puede convertirse en una pesadilla mucho más larga.
Recuerda: consulta las alertas del servicio en los canales oficiales de Microsoft. Nunca confíes en un enlace inesperado que te pida iniciar sesión.