
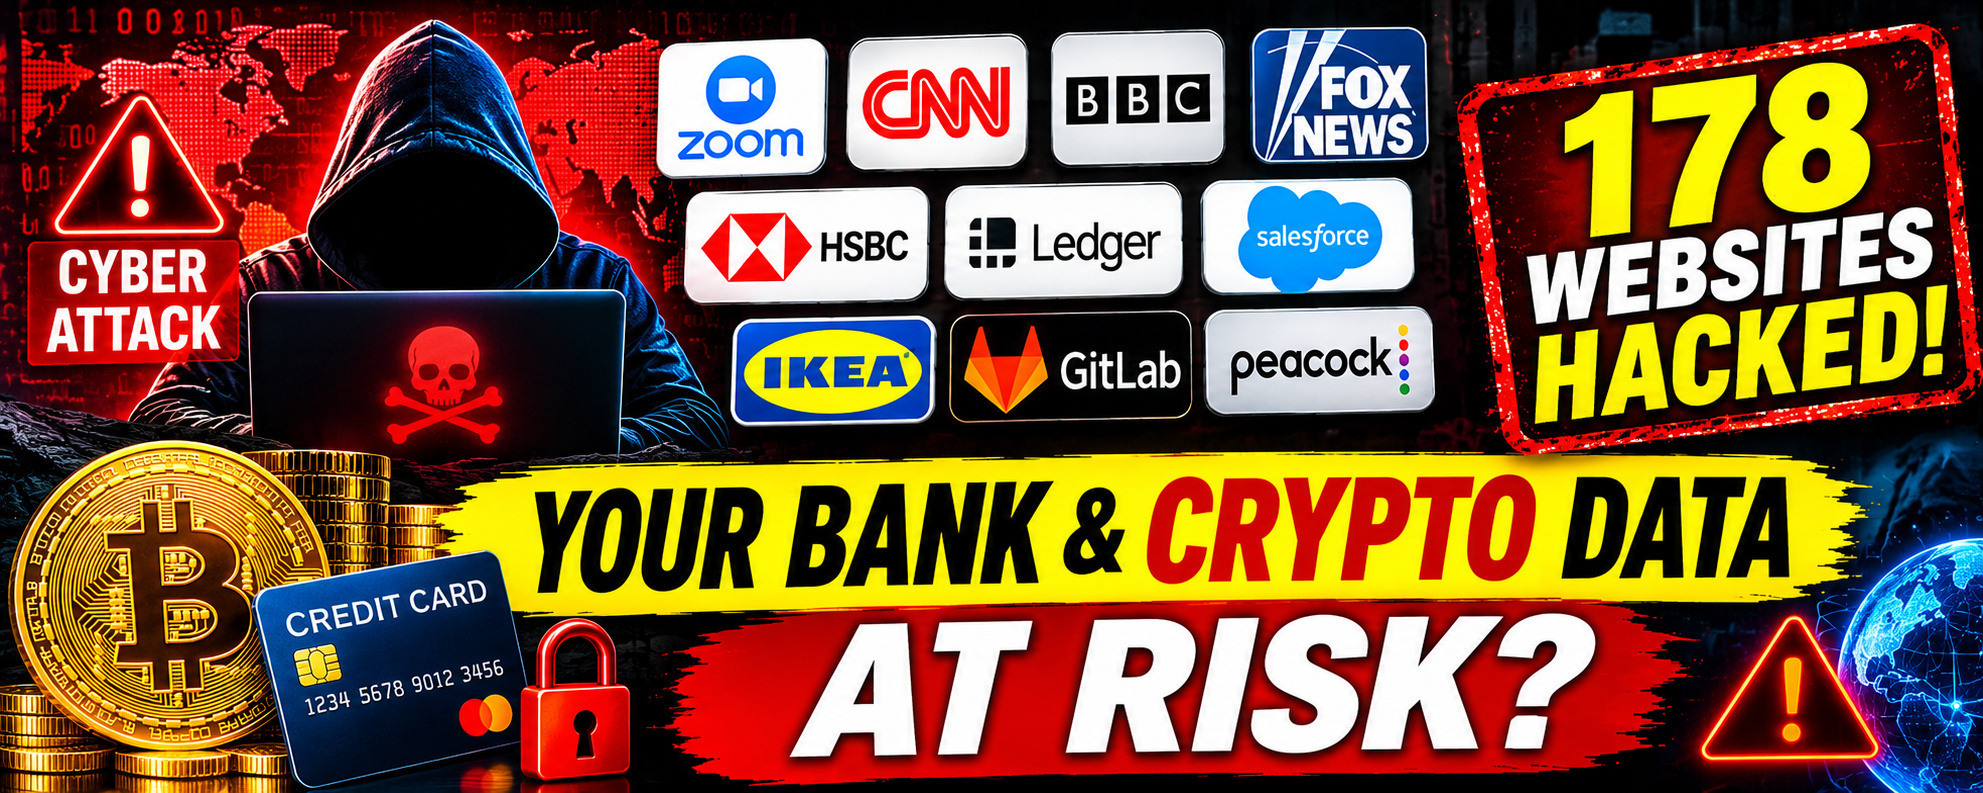
🚨 CIBERATAQUE MASIVO: ¡LOS HACKERS ATACAN 178 SITIOS WEB IMPORTANTES, INCLUIDOS ZOOM, CNN, BBC, FOX NEWS Y LEDGER!
Un importante incidente de ciberseguridad ha encendido las alarmas en todo el mundo después de que, según se informa, unos hackers inyectaran malware peligroso en sitios web vinculados a 178 organizaciones, entre ellas algunas de las marcas más reconocidas del mundo.
Según se informa, las organizaciones afectadas incluyen Zoom, CNN, BBC, Fox News, HSBC, Ledger, Salesforce, IKEA, GitLab y varias otras grandes empresas.
El ataque, descubierto el 16 de noviembre de 2026, consistió en la distribución de código JavaScript malicioso a través de Optimizely, una popular plataforma de optimización y experimentación de sitios web utilizada por empresas de todo el mundo.
¿CÓMO LLEVARON A CABO EL ATAQUE LOS PIRATAS INFORMÁTICOS?
Según investigadores de ciberseguridad, los atacantes aprovecharon una vulnerabilidad en el proceso de registro de cuentas de Experimentation de Optimizely para inyectar JavaScript malicioso en proyectos de clientes.
Esto permitió que apareciera código peligroso en sitios web que dependían de los scripts de terceros afectados.
El incidente es especialmente preocupante porque los visitantes no necesariamente tenían que descargar un archivo sospechoso ni hacer clic en un anuncio malicioso. Bastaba con visitar una página web afectada para quedar expuestos a scripts maliciosos.
¿QUÉ INFORMACIÓN INTENTABAN ROBAR LOS PIRATAS INFORMÁTICOS?
Los investigadores identificaron varias capacidades peligrosas en el malware:
1. Robo de tarjetas de crédito
El código malicioso intentaba capturar los números de las tarjetas de crédito, las fechas de vencimiento y los códigos de seguridad introducidos en los formularios de los sitios web afectados.
2. Secuestro de billeteras de criptomonedas
El malware podía reemplazar las direcciones legítimas de las billeteras de criptomonedas por direcciones controladas por los atacantes. Esto podía redirigir pagos y transferencias de criptomonedas a billeteras de delincuentes.
3. Robo de datos del navegador
Los scripts maliciosos también incluían funciones diseñadas para recopilar cookies del navegador, información de páginas web y capturas de pantalla.
4. Ataques contra iPhone y iPad
Los investigadores también identificaron código malicioso adicional diseñado para atacar ciertos dispositivos iOS antiguos mediante kits de explotación.
Esto hace que el incidente sea especialmente grave, ya que la campaña fue más allá del robo de información financiera.
¿QUÉ GRANDES EMPRESAS SE VIERON AFECTADAS?
La lista publicada incluye varias organizaciones conocidas:
- Zoom
- CNN
- BBC
- Fox News
- HSBC
- Ledger
- Salesforce
- GitLab
- IKEA
- Equifax
- Air France-KLM
- Peacock
Los investigadores identificaron scripts maliciosos asociados con 178 organizaciones, aunque el impacto exacto en los visitantes individuales sigue bajo investigación.
¿SE HA ELIMINADO EL MALWARE?
Tras el descubrimiento, Optimizely confirmó un incidente de seguridad que implicó cambios no autorizados de JavaScript en proyectos de clientes.
La empresa dijo que había bloqueado el proceso de registro vulnerable, implementado una solución, eliminado el código inyectado, cerrado las sesiones activas, revocado los tokens y restablecido el acceso de las cuentas afectadas.
Sin embargo, los investigadores de ciberseguridad siguieron vigilando el incidente mientras las organizaciones investigaban sus posibles consecuencias.
Es importante señalar que aparecer en la lista de organizaciones afectadas no significa automáticamente que los sistemas internos de la empresa hayan sido vulnerados por completo ni que se haya robado la información de sus clientes.
¿QUÉ DEBEN HACER AHORA LOS USUARIOS DE INTERNET?
Los usuarios deben tomar precauciones adicionales, especialmente si visitaron sitios web afectados durante el incidente.
- Vigile las transacciones bancarias y de tarjetas de crédito para detectar actividades sospechosas.
- Comuníquese de inmediato con el banco si aparecen transacciones no autorizadas.
- Revise cuidadosamente las transacciones de sus billeteras de criptomonedas.
- Verifique las direcciones de las billeteras de forma independiente antes de enviar criptomonedas.
- Actualice los navegadores, los sistemas operativos y los dispositivos móviles.
- Cambie las contraseñas si hay indicios de que las credenciales o las sesiones de la cuenta se vieron comprometidas.
- Active la autenticación de dos factores siempre que sea posible.
REFLEXIONES FINALES
Este incidente pone de manifiesto una amenaza creciente para la ciberseguridad: los atacantes no siempre necesitan vulnerar directamente los principales sistemas informáticos de una empresa. La vulneración de un servicio externo de confianza puede exponer potencialmente a visitantes de cientos de sitios web.
Con 178 organizaciones presuntamente afectadas, el incidente plantea serias dudas sobre la seguridad del software de terceros y la protección de la información financiera confidencial en línea.
La gran pregunta ahora es cuántos visitantes estuvieron realmente expuestos, si se robó más información financiera y qué medidas de seguridad adicionales adoptarán las empresas para prevenir ataques similares.
#CyberAttack #BreakingNews #CyberSecurity #Hacking #Malware #Zoom #CNN #BBC #FoxNews #HSBC #Ledger #CryptoSecurity #DataBreach