
#OPTIMJACKAttackInfectsAtLeast186Websites
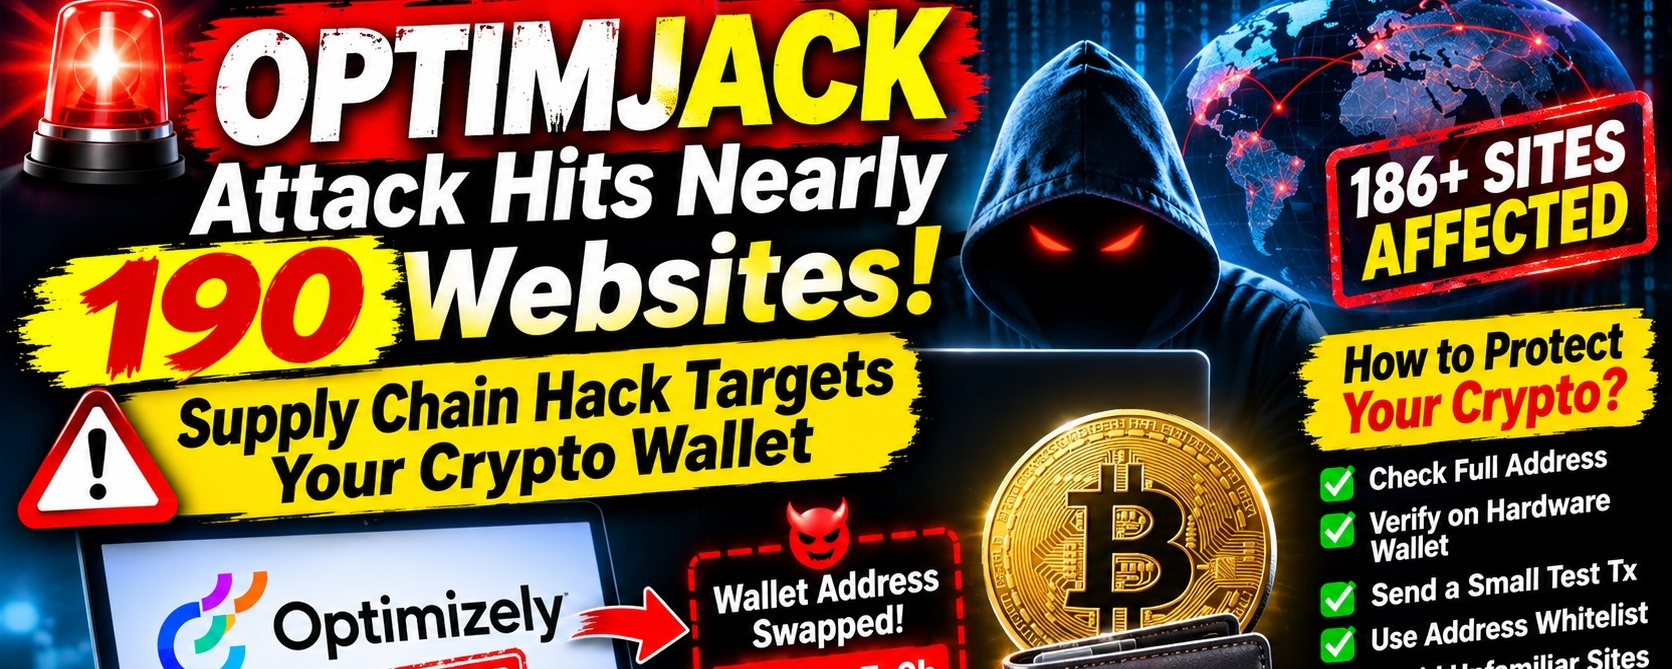
Uno de los mayores incidentes de seguridad web del año sigue desarrollándose. 😱 Según los informes, un ataque a la cadena de suministro denominado **OPTIMJACK** comprometió **Optimizely**, una plataforma de pruebas A/B utilizada por muchos sitios web importantes. Los atacantes inyectaron JavaScript malicioso capaz de sustituir direcciones de monederos de criptomonedas y robar datos de tarjetas de pago. 🧨 Esto es lo que sabemos, lo que aún no sabemos y cómo protegerte. 🛡️
## 🧩 ¿Qué ocurrió?
Según los informes, los atacantes inyectaron código malicioso en scripts distribuidos a través de Optimizely. 🌐 El investigador de seguridad Scott Helme informó de **al menos 186 sitios web infectados** y advirtió que el ataque seguía activo. Otros rastreadores mencionan cifras ligeramente distintas, de aproximadamente **178 a 188 sitios**, así que conviene considerar que el número exacto puede variar. 📊
- 🕓 Según los informes, la campaña comenzó alrededor de las **4:21 a. m. UTC del lunes 16 de noviembre de 2026**.
- 🏢 Según los informes, entre los sitios afectados se encuentran **CNN, Zoom, Fox News, BBC, Salesforce, GitLab, American Eagle y Hootsuite**. Algunos informes también mencionaron sitios financieros y relacionados con las criptomonedas, como Ledger, OANDA e IG.
- 🕵️ El investigador independiente Amirul Iman bautizó la actividad como «OPTIMJACK».
## 💀 ¿Qué hace el código malicioso?
Los investigadores afirman que el código malicioso se diseñó para robar. 🎯
1. 📋 **Clipper de criptomonedas:** Cuando copias una dirección de billetera, el script puede sustituirla en secreto por la dirección del atacante. Si la pegas sin comprobarla, tus fondos irán a parar a un estafador. 💸
2. 💳 **Clonación de tarjetas:** Puede capturar los datos de las tarjetas de pago que se introducen en los formularios de los sitios web.
3. 🍪 **Recopilación de datos:** Algunos análisis mencionan el robo de capturas de pantalla y cookies.
4. 📱 **Cargadores para móviles:** Según un informe, el código también incluía cargadores dirigidos a dispositivos Apple.
Según los informes, el código incluye comprobaciones como la validación de sumas de verificación y del algoritmo de Luhn, que le ayudan a reconocer direcciones de billetera y números de tarjeta válidos. 🧠
## 🔎 ¿Cómo pudo ocurrir?
Muchos sitios web cargan scripts de proveedores externos para análisis, pruebas o anuncios. 🧱 Esos scripts tienen los mismos permisos que el código propio del sitio. Si se manipula el script de un proveedor, todos los sitios que lo carguen podrían distribuir el malware a sus visitantes. Por eso se denomina **ataque a la cadena de suministro**. 🔗
Según los informes, el JavaScript malicioso se insertó en archivos de proyectos de Optimizely, y un informe afirma que una parte no autorizada aprovechó una vulnerabilidad en el proceso de registro de cuentas. 🕳️ Estos detalles aún se están investigando, así que tómalos como información preliminar. 🔬
## 🧪 Por qué quedaron expuestos tantos sitios
Las pruebas de seguridad realizadas después del ataque revelaron que una **Política de seguridad del contenido (CSP)** estricta puede bloquear este tipo de código malicioso. 🛑 Sin embargo, de los 256 servidores probados, **68 no tenían ninguna CSP, 50 tenían una que aun así permitía el ataque y solo 24 lo bloquearon**. Esto demuestra lo poco habitual que es configurar correctamente esta protección. ⚠️
## 🛡️ Cómo proteger tus criptomonedas
La publicación viral ofrece algunos buenos consejos para empezar, pero puedes hacer más. 💪
1. 👀 **Comprueba la dirección completa, no solo los primeros y los últimos caracteres.** Los atacantes suelen generar direcciones parecidas que coinciden al principio y al final. Compara todos los caracteres o usa una copia de la dirección que hayas guardado antes de forma segura.
2. 🔐 **Verifica la dirección en la pantalla de tu billetera física.** Una billetera física solo te protege si confirmas la dirección de destino que aparece *en el propio dispositivo*, no en el sitio web.
3. 🧪 **Haz primero una pequeña transacción de prueba** cuando vayas a realizar transferencias grandes. 💵
4. 📒 **Usa una libreta de direcciones o una lista de direcciones permitidas** en plataformas de intercambio y billeteras para guardar direcciones de confianza.
5. 🚫 **Evita hacer transacciones de criptomonedas en sitios o navegadores desconocidos** mientras la campaña siga activa.
6. 🌐 **Usa un perfil de navegador limpio.** Desactiva las extensiones que no necesites y considera usar un navegador dedicado exclusivamente a las criptomonedas.
7. 💳 **Vigila tus tarjetas.** Revisa los extractos bancarios y ponte en contacto con tu banco si introdujiste los datos de tu tarjeta en un sitio afectado.
8. 🧹 **Borra la caché y actualiza tu navegador y tu sistema operativo.**
## 🏢 Consejos para propietarios de sitios web
- 🧱 Configura una **Política de seguridad del contenido estricta** y comprueba que realmente bloquee los scripts no autorizados.
- 🔏 Usa **Subresource Integrity (SRI)** siempre que sea posible.
- 📋 Audita todos los scripts de terceros y elimina los que no necesites.
- 🔑 Protege las cuentas de los proveedores con una autenticación sólida y limita quién puede editar los scripts.
- 🕵️ Vigila si hay cambios inesperados en el código de terceros.
## 🌍 Por qué esto importa más allá de las criptomonedas
OPTIMJACK nos recuerda que **un solo proveedor comprometido puede afectar a cientos de marcas de confianza a la vez**. 🏗️ Incluso los usuarios precavidos pueden quedar expuestos cuando un sitio web conocido y legítimo carga un script manipulado. Los usuarios de criptomonedas corren un riesgo especial, porque las transferencias en blockchain son **irreversibles**. Una vez que el dinero se envía a una dirección equivocada, es casi imposible recuperarlo. ⛓️
## 🎯 Reflexiones finales
La investigación sigue en curso, y las cifras y los detalles técnicos podrían cambiar a medida que los investigadores descubran más información. 🔄 Hasta que la situación se aclare, desconfía de todas las direcciones de billetera copiadas y verifícalas cuidadosamente antes de enviar fondos. Unos segundos más pueden salvar todo tu saldo. ⏱️💰 Mantente alerta, sé escéptico y conserva buenos hábitos de seguridad. 🧠🔐
*⚠️
**** #OPTIMJACK #SeguridadCripto #AtaqueALaCadenaDeSuministro #SeguridadDeBilleteras #SeguridadWeb3
#A Packed Week of Earnings and Data Tests Markets #AnthropicIPOTestsInvestorAppetiteForAI #NvidiaBoardNotConsideringHuang’sReturnasCEO #WhatInvestmentSignalsDo13FFilingsReveal?