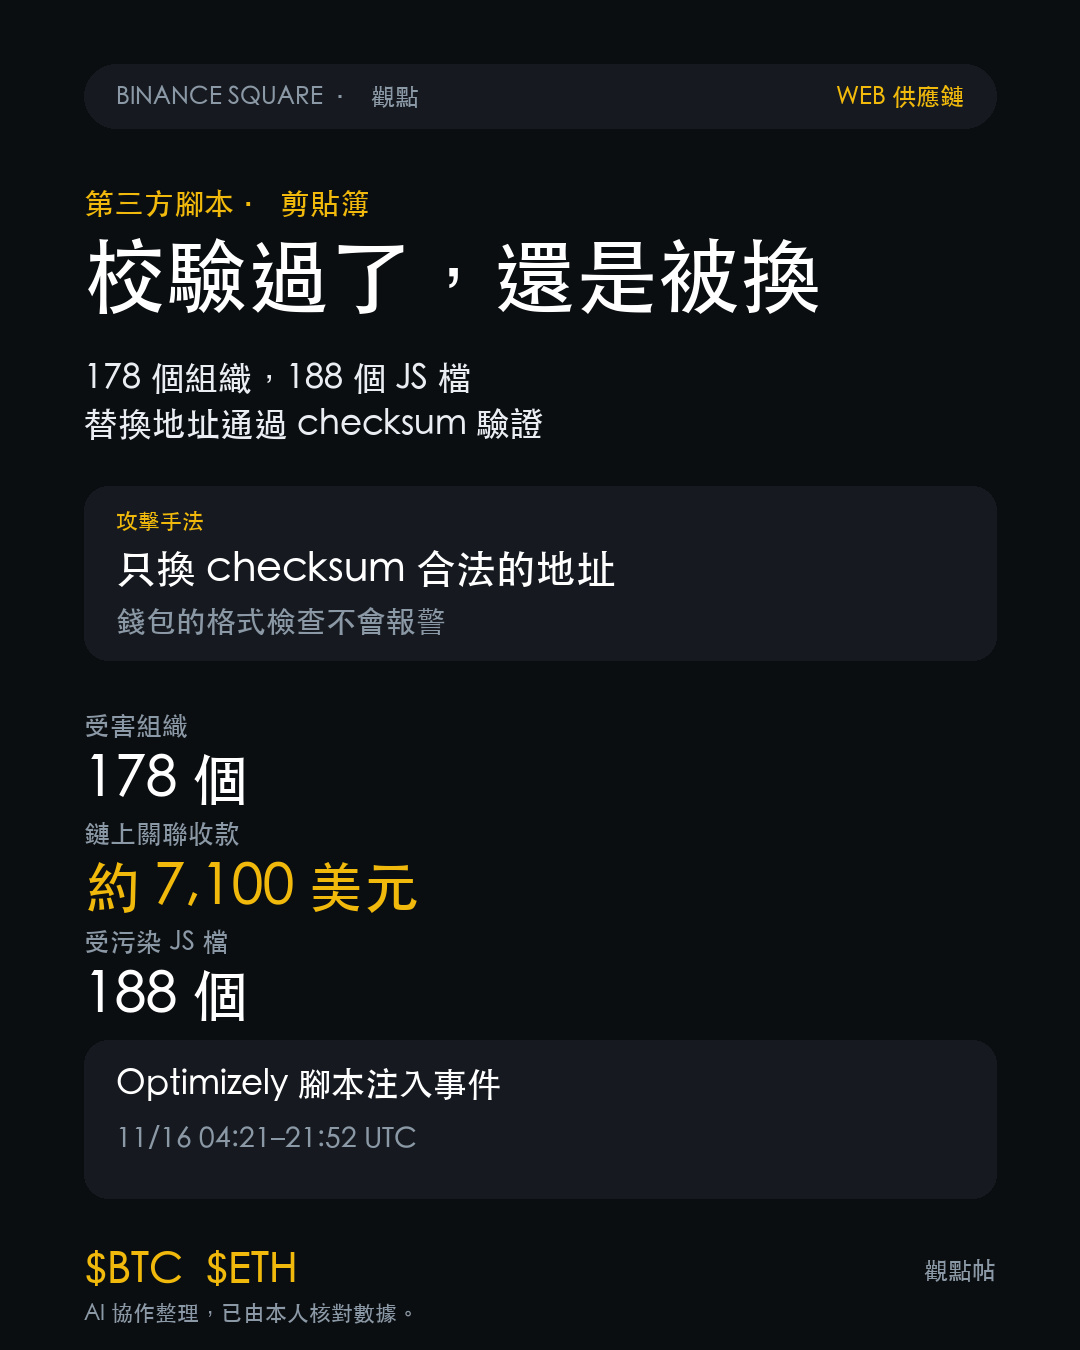
Los sitios web de 178 organizaciones ejecutaron scripts maliciosos para los atacantes durante varias horas el lunes. BBC fue el primero en ser detectado: empezó a cargar a las 04:21 UTC. Lo de Ledger no se limpió hasta las 20:41. El vector no fueron los servidores de esas empresas, sino la plataforma de scripts de terceros que compartían, Optimizely. Insertaron 188 archivos JS en el mismo fragmento de código y, a las 21:52 UTC, ya habían limpiado 187.
El script hacía algo muy concreto: cambiaba direcciones y recopilaba números de tarjetas. Tenía direcciones de reemplazo para ocho activos, entre ellos BTC, ETH y SOL. Solo actuaba si cerca aparecían palabras como wallet, deposit o send, y solo sustituía direcciones cuyo checksum era válido.
Me quedé mirando esa última frase durante mucho tiempo. El checksum es el método que enseñamos para verificar direcciones y la única autocomprobación de una billetera. Los atacantes lo usaron como criterio de selección, no como obstáculo: las direcciones que introducían eran auténticas, tenían el formato correcto y la billetera no decía ni mu. Lo que creías que era una defensa, en realidad era el requisito de entrada para ellos.
El resultado en la cadena fue pequeño. Las billeteras vinculadas que rastrearon los investigadores sumaban unos 7.100 dólares; StepSecurity calculó alrededor de 6.600. Algunas billeteras ya movían fondos antes del ataque. Los números de tarjetas, las cookies y el exploit de segunda etapa para iOS no quedan registrados en la cadena, así que esto es un mínimo, no la magnitud total.
El mercado tampoco reaccionó. BTC, a 64.825 dólares, +0,08 % en 24 horas; ETH, a 1.822,94 dólares, +0,54 %. El interés abierto de ambos cayó ligeramente durante una hora. No pienso presentarlo como un evento de mercado.
Pero hay algo que conviene recordar: llevamos diez años enseñando a «confirmar los seis primeros y los cuatro últimos caracteres de la dirección antes de transferir». Esta vez no hacía falta engañarte a ti; bastaba con engañar a tu navegador.
Mi conclusión es que el monto fue pequeño porque las vías para convertirlo en dinero eran limitadas, no porque las defensas funcionaran. Lo que quedó expuesto fue la cadena de confianza: el sitio web, la plataforma de scripts, el navegador y el portapapeles están todos fuera de la billetera. La billetera puede verificar el formato, pero no adónde fue esa cadena de caracteres antes de llegar al portapapeles.
Hay dos condiciones que me harían cambiar de opinión. La primera: que se confirmen fondos adicionales muy superiores a la cifra registrada en la cadena, por ejemplo, si un exchange detecta una gran concentración de fondos. En ese caso, habría que retractarse de que «las pérdidas fueron pequeñas». La segunda: que se determine que la inyección se debió a que comprometieron la propia plataforma de Optimizely, y no proyectos de clientes individuales. Entonces habría que reescribir el alcance del impacto. Por ahora, ni siquiera tenemos respuesta a «cómo consiguieron permisos para modificar el código».
Te pregunto algo: si, al pegar una dirección, la billetera mostrara una vez más el aviso «¿Es esta una dirección que usaste la última vez?», ¿te parecería útil o molesto?
$BTC $ETH #TendenciasDelMercado
El script hacía algo muy concreto: cambiaba direcciones y recopilaba números de tarjetas. Tenía direcciones de reemplazo para ocho activos, entre ellos BTC, ETH y SOL. Solo actuaba si cerca aparecían palabras como wallet, deposit o send, y solo sustituía direcciones cuyo checksum era válido.
Me quedé mirando esa última frase durante mucho tiempo. El checksum es el método que enseñamos para verificar direcciones y la única autocomprobación de una billetera. Los atacantes lo usaron como criterio de selección, no como obstáculo: las direcciones que introducían eran auténticas, tenían el formato correcto y la billetera no decía ni mu. Lo que creías que era una defensa, en realidad era el requisito de entrada para ellos.
El resultado en la cadena fue pequeño. Las billeteras vinculadas que rastrearon los investigadores sumaban unos 7.100 dólares; StepSecurity calculó alrededor de 6.600. Algunas billeteras ya movían fondos antes del ataque. Los números de tarjetas, las cookies y el exploit de segunda etapa para iOS no quedan registrados en la cadena, así que esto es un mínimo, no la magnitud total.
El mercado tampoco reaccionó. BTC, a 64.825 dólares, +0,08 % en 24 horas; ETH, a 1.822,94 dólares, +0,54 %. El interés abierto de ambos cayó ligeramente durante una hora. No pienso presentarlo como un evento de mercado.
Pero hay algo que conviene recordar: llevamos diez años enseñando a «confirmar los seis primeros y los cuatro últimos caracteres de la dirección antes de transferir». Esta vez no hacía falta engañarte a ti; bastaba con engañar a tu navegador.
Mi conclusión es que el monto fue pequeño porque las vías para convertirlo en dinero eran limitadas, no porque las defensas funcionaran. Lo que quedó expuesto fue la cadena de confianza: el sitio web, la plataforma de scripts, el navegador y el portapapeles están todos fuera de la billetera. La billetera puede verificar el formato, pero no adónde fue esa cadena de caracteres antes de llegar al portapapeles.
Hay dos condiciones que me harían cambiar de opinión. La primera: que se confirmen fondos adicionales muy superiores a la cifra registrada en la cadena, por ejemplo, si un exchange detecta una gran concentración de fondos. En ese caso, habría que retractarse de que «las pérdidas fueron pequeñas». La segunda: que se determine que la inyección se debió a que comprometieron la propia plataforma de Optimizely, y no proyectos de clientes individuales. Entonces habría que reescribir el alcance del impacto. Por ahora, ni siquiera tenemos respuesta a «cómo consiguieron permisos para modificar el código».
Te pregunto algo: si, al pegar una dirección, la billetera mostrara una vez más el aviso «¿Es esta una dirección que usaste la última vez?», ¿te parecería útil o molesto?
$BTC $ETH #TendenciasDelMercado