Los sitios web de unas 178 organizaciones, entre ellas Zoom, BBC y Ledger, fueron infectados el 16 de noviembre con código malicioso que sustituía direcciones de monederos. Hasta ahora, los atacantes solo han recibido unos 7.040 dólares
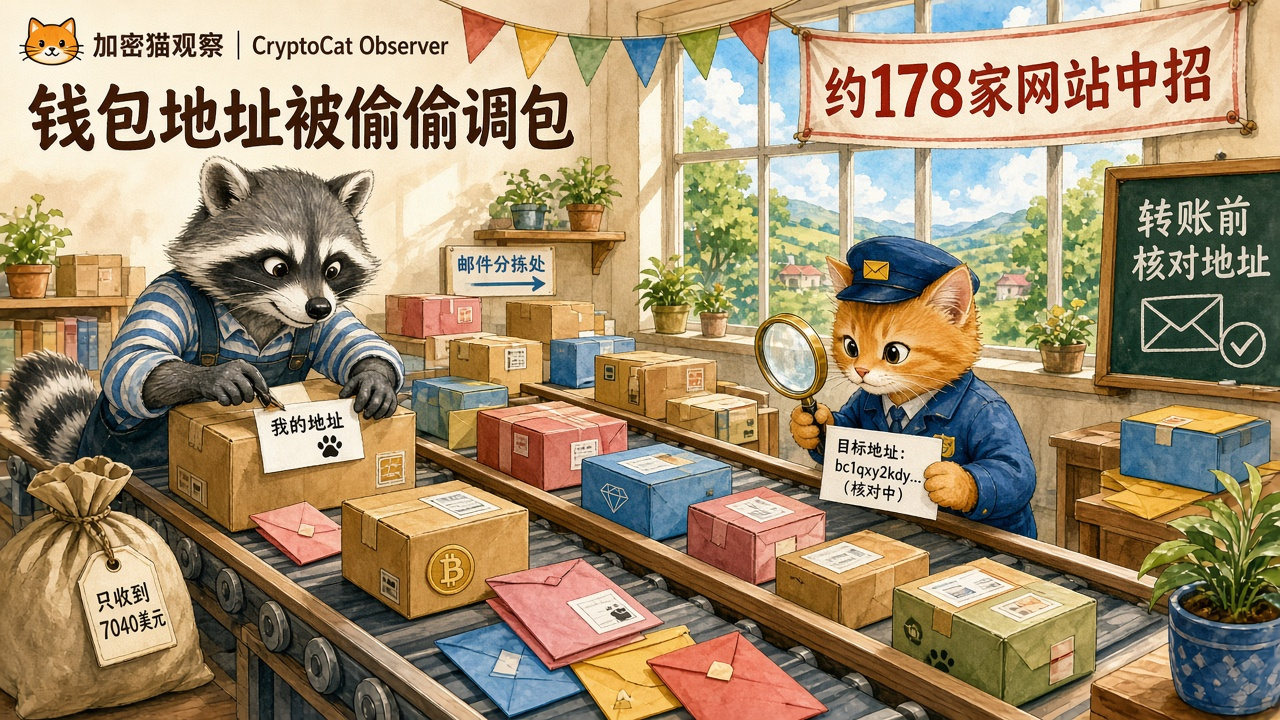
El 16 de noviembre, la herramienta de pruebas web Optimizely Web sufrió un problema: los atacantes introdujeron código malicioso en uno de los scripts alojados por la plataforma. Al visitar los sitios web de unas 178 organizaciones —entre ellas Zoom, BBC, CNN, IKEA y Ledger, fabricante de monederos de hardware—, los usuarios cargaban ese código. El investigador de seguridad Scott Helme fue quien lo dio a conocer públicamente primero.
El código apuntaba, ante todo, a direcciones de criptomonedas. Si encontraba una dirección válida de BTC, ETH, TRON, Solana u otro monedero en una página web, un formulario o el portapapeles, la sustituía discretamente por una dirección de los atacantes. Es decir, podías copiar tu propia dirección y, al pegarla, quizá ya fuera la de otra persona. Además, el código robaba datos de tarjetas de crédito, cookies y capturas de pantalla de páginas web.
Lo curioso es que, pese a la magnitud del ataque, los beneficios fueron escasos. Según los cálculos de Scott Helme, hasta las 3:25 del 17 de noviembre (hora UTC+8), los distintos monederos de los atacantes habían recibido en total apenas unos 7.040 dólares. La mayor parte correspondía a unos 0,083 bitcoins; el resto, a litecoins, USDT y otras criptomonedas. A las 5:52 de la mañana del 17 de noviembre, solo uno de los 188 scripts infectados seguía conteniendo código malicioso.
Para los usuarios, el consejo más práctico es comprobar varias veces los primeros y los últimos caracteres de la dirección pegada antes de hacer una transferencia. Al retirar fondos de Binance, también se puede activar la lista blanca de direcciones de retiro, que solo permite enviar fondos a direcciones guardadas previamente.
#安全 #BTC #Ledger no constituye una recomendación de inversión
El 16 de noviembre, la herramienta de pruebas web Optimizely Web sufrió un problema: los atacantes introdujeron código malicioso en uno de los scripts alojados por la plataforma. Al visitar los sitios web de unas 178 organizaciones —entre ellas Zoom, BBC, CNN, IKEA y Ledger, fabricante de monederos de hardware—, los usuarios cargaban ese código. El investigador de seguridad Scott Helme fue quien lo dio a conocer públicamente primero.
El código apuntaba, ante todo, a direcciones de criptomonedas. Si encontraba una dirección válida de BTC, ETH, TRON, Solana u otro monedero en una página web, un formulario o el portapapeles, la sustituía discretamente por una dirección de los atacantes. Es decir, podías copiar tu propia dirección y, al pegarla, quizá ya fuera la de otra persona. Además, el código robaba datos de tarjetas de crédito, cookies y capturas de pantalla de páginas web.
Lo curioso es que, pese a la magnitud del ataque, los beneficios fueron escasos. Según los cálculos de Scott Helme, hasta las 3:25 del 17 de noviembre (hora UTC+8), los distintos monederos de los atacantes habían recibido en total apenas unos 7.040 dólares. La mayor parte correspondía a unos 0,083 bitcoins; el resto, a litecoins, USDT y otras criptomonedas. A las 5:52 de la mañana del 17 de noviembre, solo uno de los 188 scripts infectados seguía conteniendo código malicioso.
Para los usuarios, el consejo más práctico es comprobar varias veces los primeros y los últimos caracteres de la dirección pegada antes de hacer una transferencia. Al retirar fondos de Binance, también se puede activar la lista blanca de direcciones de retiro, que solo permite enviar fondos a direcciones guardadas previamente.
#安全 #BTC #Ledger no constituye una recomendación de inversión