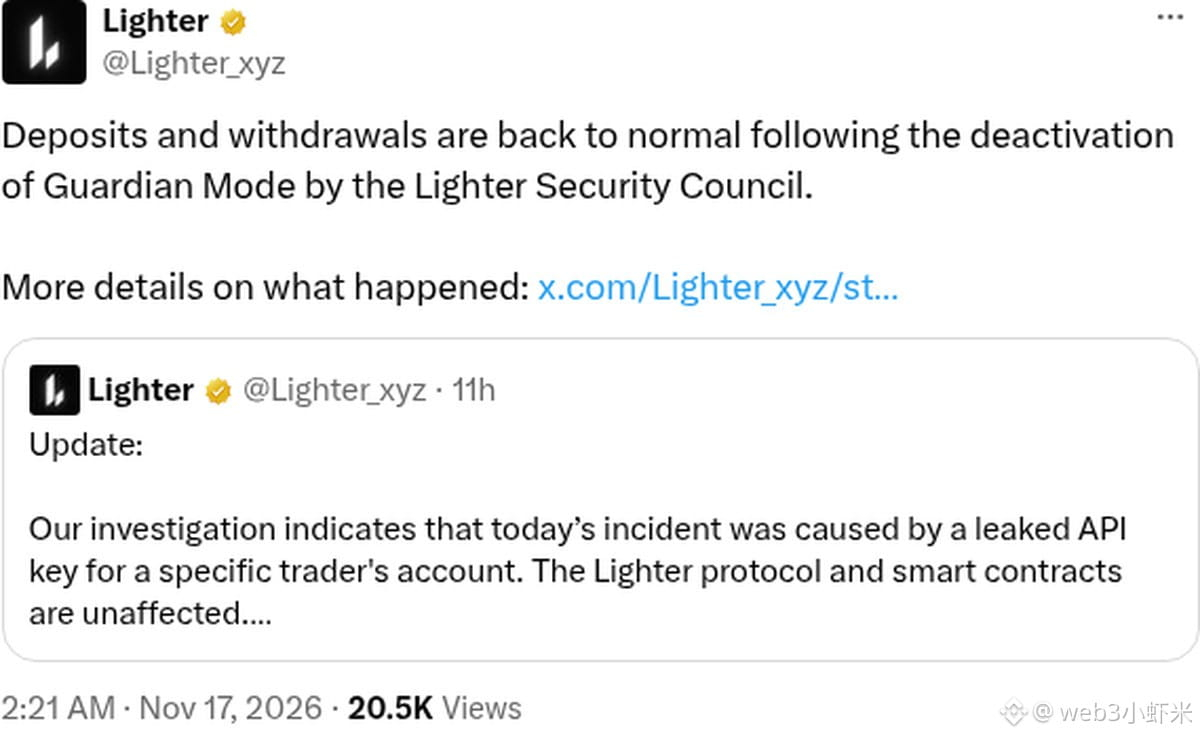
Lighter publicó un comunicado sobre el incidente a primera hora de hoy y anunció que los depósitos y retiros ya funcionan con normalidad.
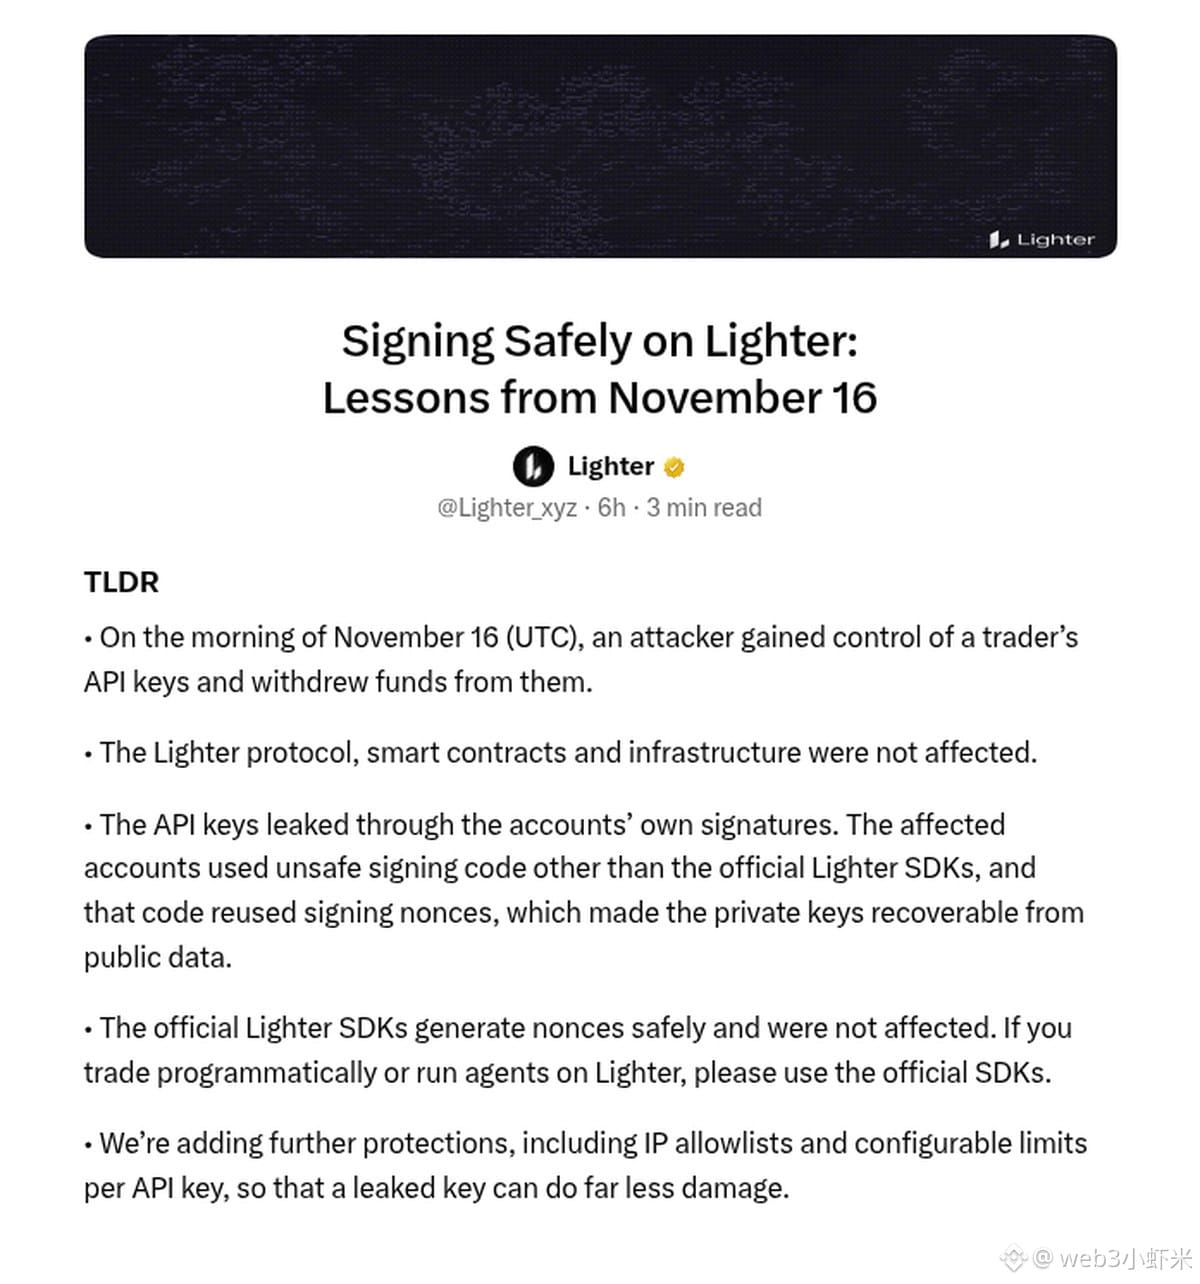
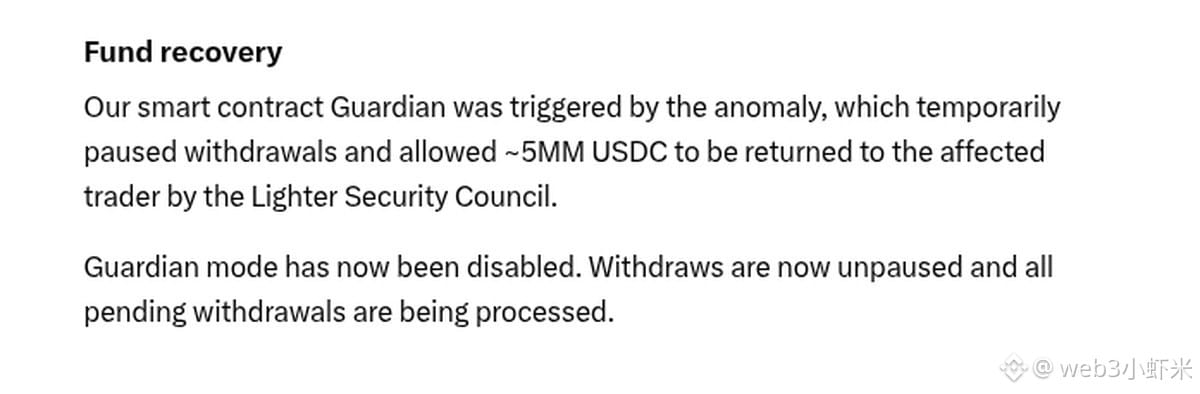
Según el comunicado, la mañana del 16 de noviembre (UTC), un atacante obtuvo la clave API de un operador y retiró los fondos; el protocolo, los contratos inteligentes y la infraestructura no se vieron afectados. Tras activarse Guardian de forma anómala, los retiros se suspendieron temporalmente. A raíz de ello, el comité de seguridad devolvió unos 5 millones de USDC al operador afectado. El modo Guardian ya está desactivado y los retiros pendientes siguen procesándose.
El comunicado explica claramente la causa: la cuenta afectada no utilizaba el SDK oficial y el código de firma reutilizaba el nonce, lo que permitía deducir la clave privada a partir de firmas públicas. El SDK oficial no se vio afectado. También se añadieron nuevas restricciones: por ejemplo, para transferir fondos a un fondo común público se necesita la firma de una billetera; ya no basta con una clave API.
#Lighter
Según el comunicado, la mañana del 16 de noviembre (UTC), un atacante obtuvo la clave API de un operador y retiró los fondos; el protocolo, los contratos inteligentes y la infraestructura no se vieron afectados. Tras activarse Guardian de forma anómala, los retiros se suspendieron temporalmente. A raíz de ello, el comité de seguridad devolvió unos 5 millones de USDC al operador afectado. El modo Guardian ya está desactivado y los retiros pendientes siguen procesándose.
El comunicado explica claramente la causa: la cuenta afectada no utilizaba el SDK oficial y el código de firma reutilizaba el nonce, lo que permitía deducir la clave privada a partir de firmas públicas. El SDK oficial no se vio afectado. También se añadieron nuevas restricciones: por ejemplo, para transferir fondos a un fondo común público se necesita la firma de una billetera; ya no basta con una clave API.
#Lighter