🚨 ¿Multisig hackeada? Roban $6.45M de una Safe Wallet y no fue por un error de código 💸
Este lunes se robaron unos 6,45 millones de dólares de una billetera Safe. Pero ojo, que esto no fue un "exploit" o falla en el contrato inteligente, sino el factor humano de siempre.
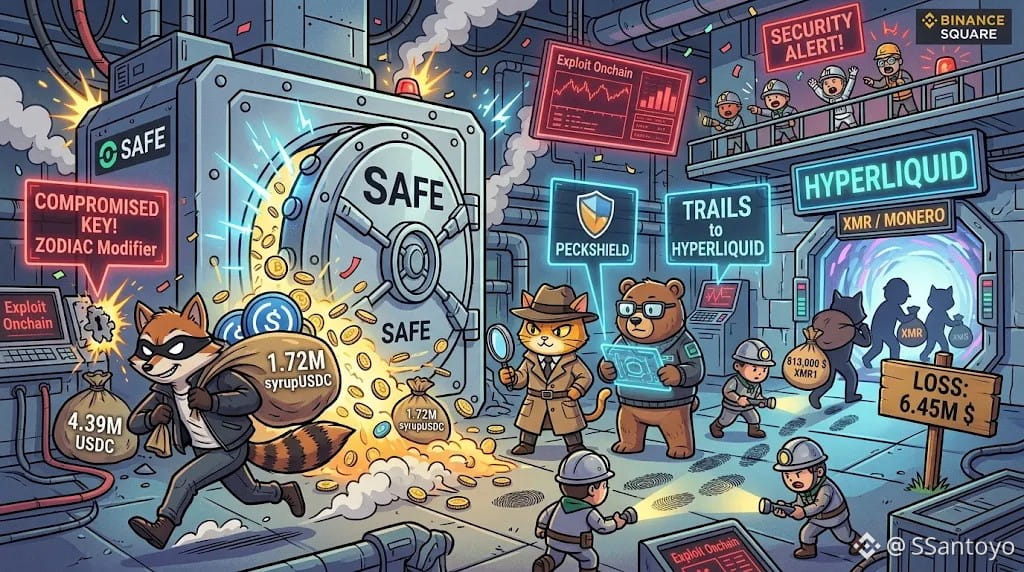
¿Cómo lo lograron? El atacante aparentemente comprometió la clave privada de un miembro antiguo que tenía permisos dentro de "Zodiac Roles" (el módulo que segmenta quién puede hacer qué dentro de la billetera).
Con ese acceso, el intruso simplemente autorizó una transacción para transferir 4.39 millones de USDC y 1.72 millones de syrupUSDC de una sola vez. No hubo hackeo al código: los contratos funcionaron perfectamente, pero el hacker usó una clave válida y con permisos que facilitaron la salida del dinero sin levantar sospechas.
🕵️♂️ El rastro de los fondos: PeckShield y Bitquery rastrearon los fondos directo hacia Hyperliquid, donde el hacker usó unos $813,000 para comprar tokens de Monero ($XMR) para intentar borrar su rastro.
Esto nos recuerda que ni la mejor billetera multisig del mundo es infalible si descuidas la gestión de tus claves y dejas permisos antiguos abiertos. El eslabón más débil siempre es el dueño de la llave.
¿Cómo manejas tus permisos y seguridad en Web3? 👇
#SeguridadCripto #SafeWallet #Binance $USDC $SYRUP
Este lunes se robaron unos 6,45 millones de dólares de una billetera Safe. Pero ojo, que esto no fue un "exploit" o falla en el contrato inteligente, sino el factor humano de siempre.
¿Cómo lo lograron? El atacante aparentemente comprometió la clave privada de un miembro antiguo que tenía permisos dentro de "Zodiac Roles" (el módulo que segmenta quién puede hacer qué dentro de la billetera).
Con ese acceso, el intruso simplemente autorizó una transacción para transferir 4.39 millones de USDC y 1.72 millones de syrupUSDC de una sola vez. No hubo hackeo al código: los contratos funcionaron perfectamente, pero el hacker usó una clave válida y con permisos que facilitaron la salida del dinero sin levantar sospechas.
🕵️♂️ El rastro de los fondos: PeckShield y Bitquery rastrearon los fondos directo hacia Hyperliquid, donde el hacker usó unos $813,000 para comprar tokens de Monero ($XMR) para intentar borrar su rastro.
Esto nos recuerda que ni la mejor billetera multisig del mundo es infalible si descuidas la gestión de tus claves y dejas permisos antiguos abiertos. El eslabón más débil siempre es el dueño de la llave.
¿Cómo manejas tus permisos y seguridad en Web3? 👇
#SeguridadCripto #SafeWallet #Binance $USDC $SYRUP